
使用PublicClientApplication获取身份验证令牌时无法登录公司帐户
我有一个自定义的UWP申请,我已在portal.azure.com注册。该应用程序已被配置为支持所有帐户类型(“任何组织目录中的帐户(任何Azure AD目录-多租户)和个人Microsoft帐户(例如Skype、Xbox)")。
在我的应用程序中,我创建了如下所示的IPublicClientApplication:
PublicClientApp = PublicClientApplicationBuilder.Create(appId)
                    .WithAuthority(AadAuthorityAudience.AzureAdAndPersonalMicrosoftAccount)
                    .WithLogging((level, message, containsPii) =>
                    {
                        ConfigurationHandler.Log.Info($"MSAL: {level} {message} ");
                    }, LogLevel.Warning, enablePiiLogging: false, enableDefaultPlatformLogging: true)
                    .WithUseCorporateNetwork(true)
                    .Build();
稍后,我将尝试获取如下所示的身份验证令牌:
authResult = await PublicClientApp.AcquireTokenInteractive(Scopes)
                                                  .ExecuteAsync()
                                                  .ConfigureAwait(false);
这将打开弹出窗口中的标志,用户在其中输入他们的电子邮件地址和密码。当我使用个人(xyz@outlook.com)帐户时,身份验证是没有问题的,但是它不适用于工作帐户。该窗口试图在输入工作电子邮件并单击next后重定向到组织登录页。重定向过程开始,但始终导致以下错误:
“我们现在无法连接到您需要的服务。请检查您的网络连接,或者稍后再试。”
我尝试在WithRedirectUri创建中添加值为"urn:ietf:wg:oauth:2.0:oob“的WithRedirectUri,但这没有帮助。这是我在Azure Portal中配置的唯一重定向URI。
还有其他我不知道的环境吗?我怎样才能摆脱这个错误,让工作帐户也能工作呢?
编辑:我忘了提到它是一个桌面应用程序。
回答 2
Stack Overflow用户
发布于 2019-12-17 09:20:59
通过在Windows证书管理器中向受信任的根证书颁发机构添加丢失的证书,解决了此问题。
Stack Overflow用户
发布于 2019-11-07 03:01:17
我不能在我这边重复你的问题。不管怎样,我的脚步和你的一样,这是供你参考的截图。另外,这里是一个完整的指南。
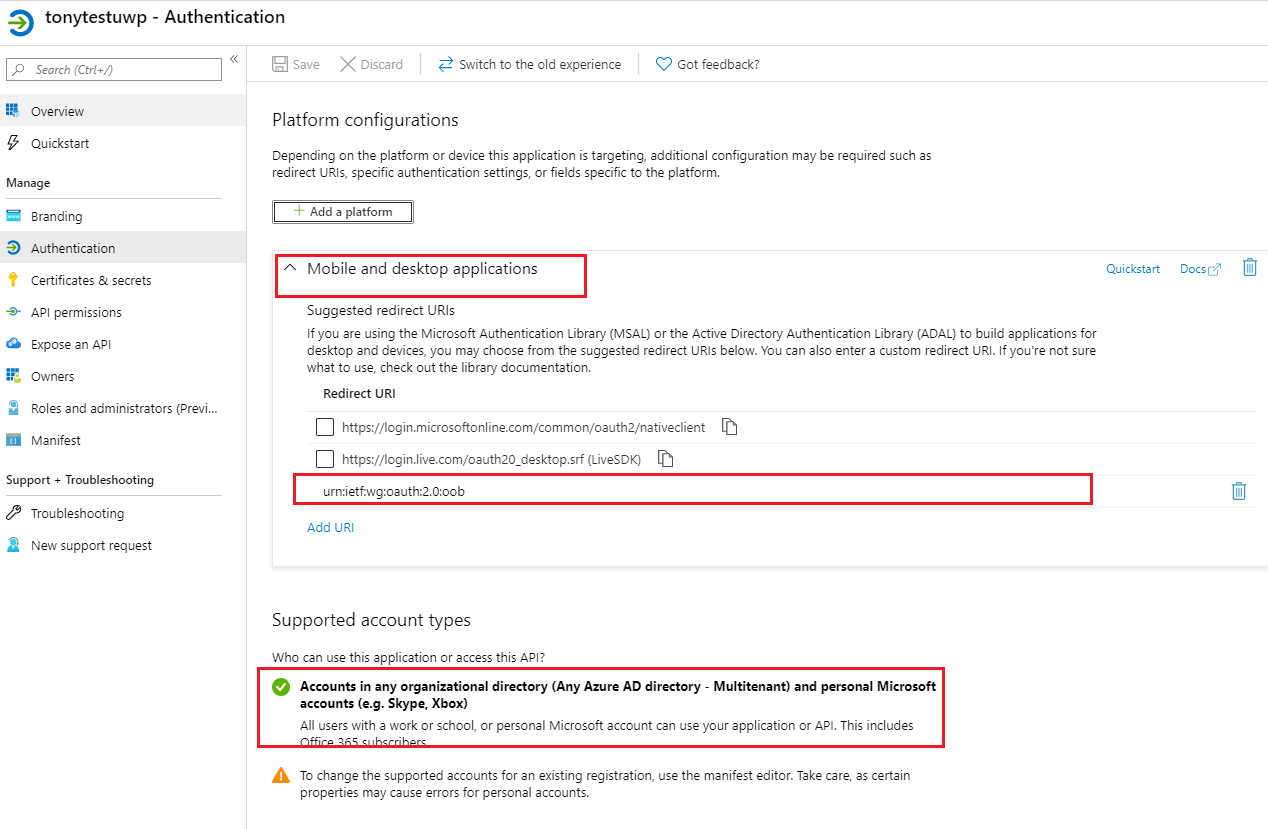
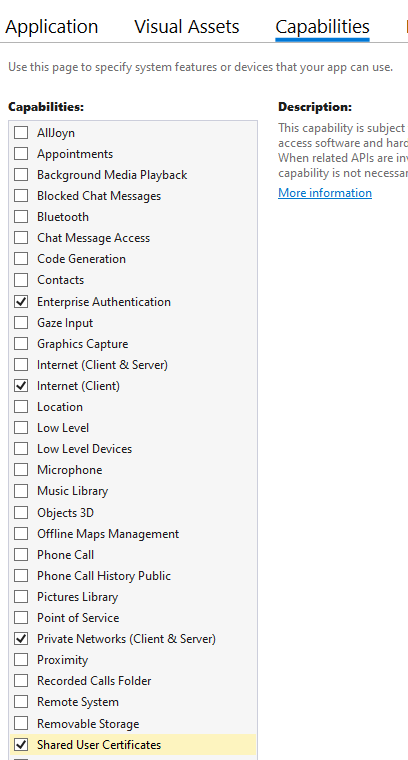
顺便说一句,如果您想集成联邦域上的身份验证,您需要赋予额外的功能。
1.打开Package.appxmanifest。
2.选择功能并启用以下设置:
- 企业认证
- 专用网络(Client & Server)
- 共享用户证书
https://stackoverflow.com/questions/58729843
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号