企业移动设备管理的技术架构解析:配置下发、容器隔离与合规闭环
原创
企业移动设备管理的技术架构解析:配置下发、容器隔离与合规闭环
原创
卓豪终端管理
修改于 2026-11-18 17:03:43
修改于 2026-11-18 17:03:43
摘要:企业移动设备管理的底层逻辑是一套"配置下发—身份绑定—容器隔离—状态回传"的技术闭环。本文从技术视角拆解这套体系的四个核心模块——声明式配置下发、身份与策略模型、数据容器化隔离、合规状态回传,说明各模块的工作原理与相互关系,为构建企业级移动设备管理体系提供技术参考。
导语:设备管理的本质不是"管住硬件",而是"管住配置与数据"。当设备数量跨过百台门槛,管理员面对的不再是一台台看得见的终端,而是一组组需要持续维持一致性的配置状态。这套状态如何下发、如何隔离、如何证明合规,是移动设备管理体系的技术核心。
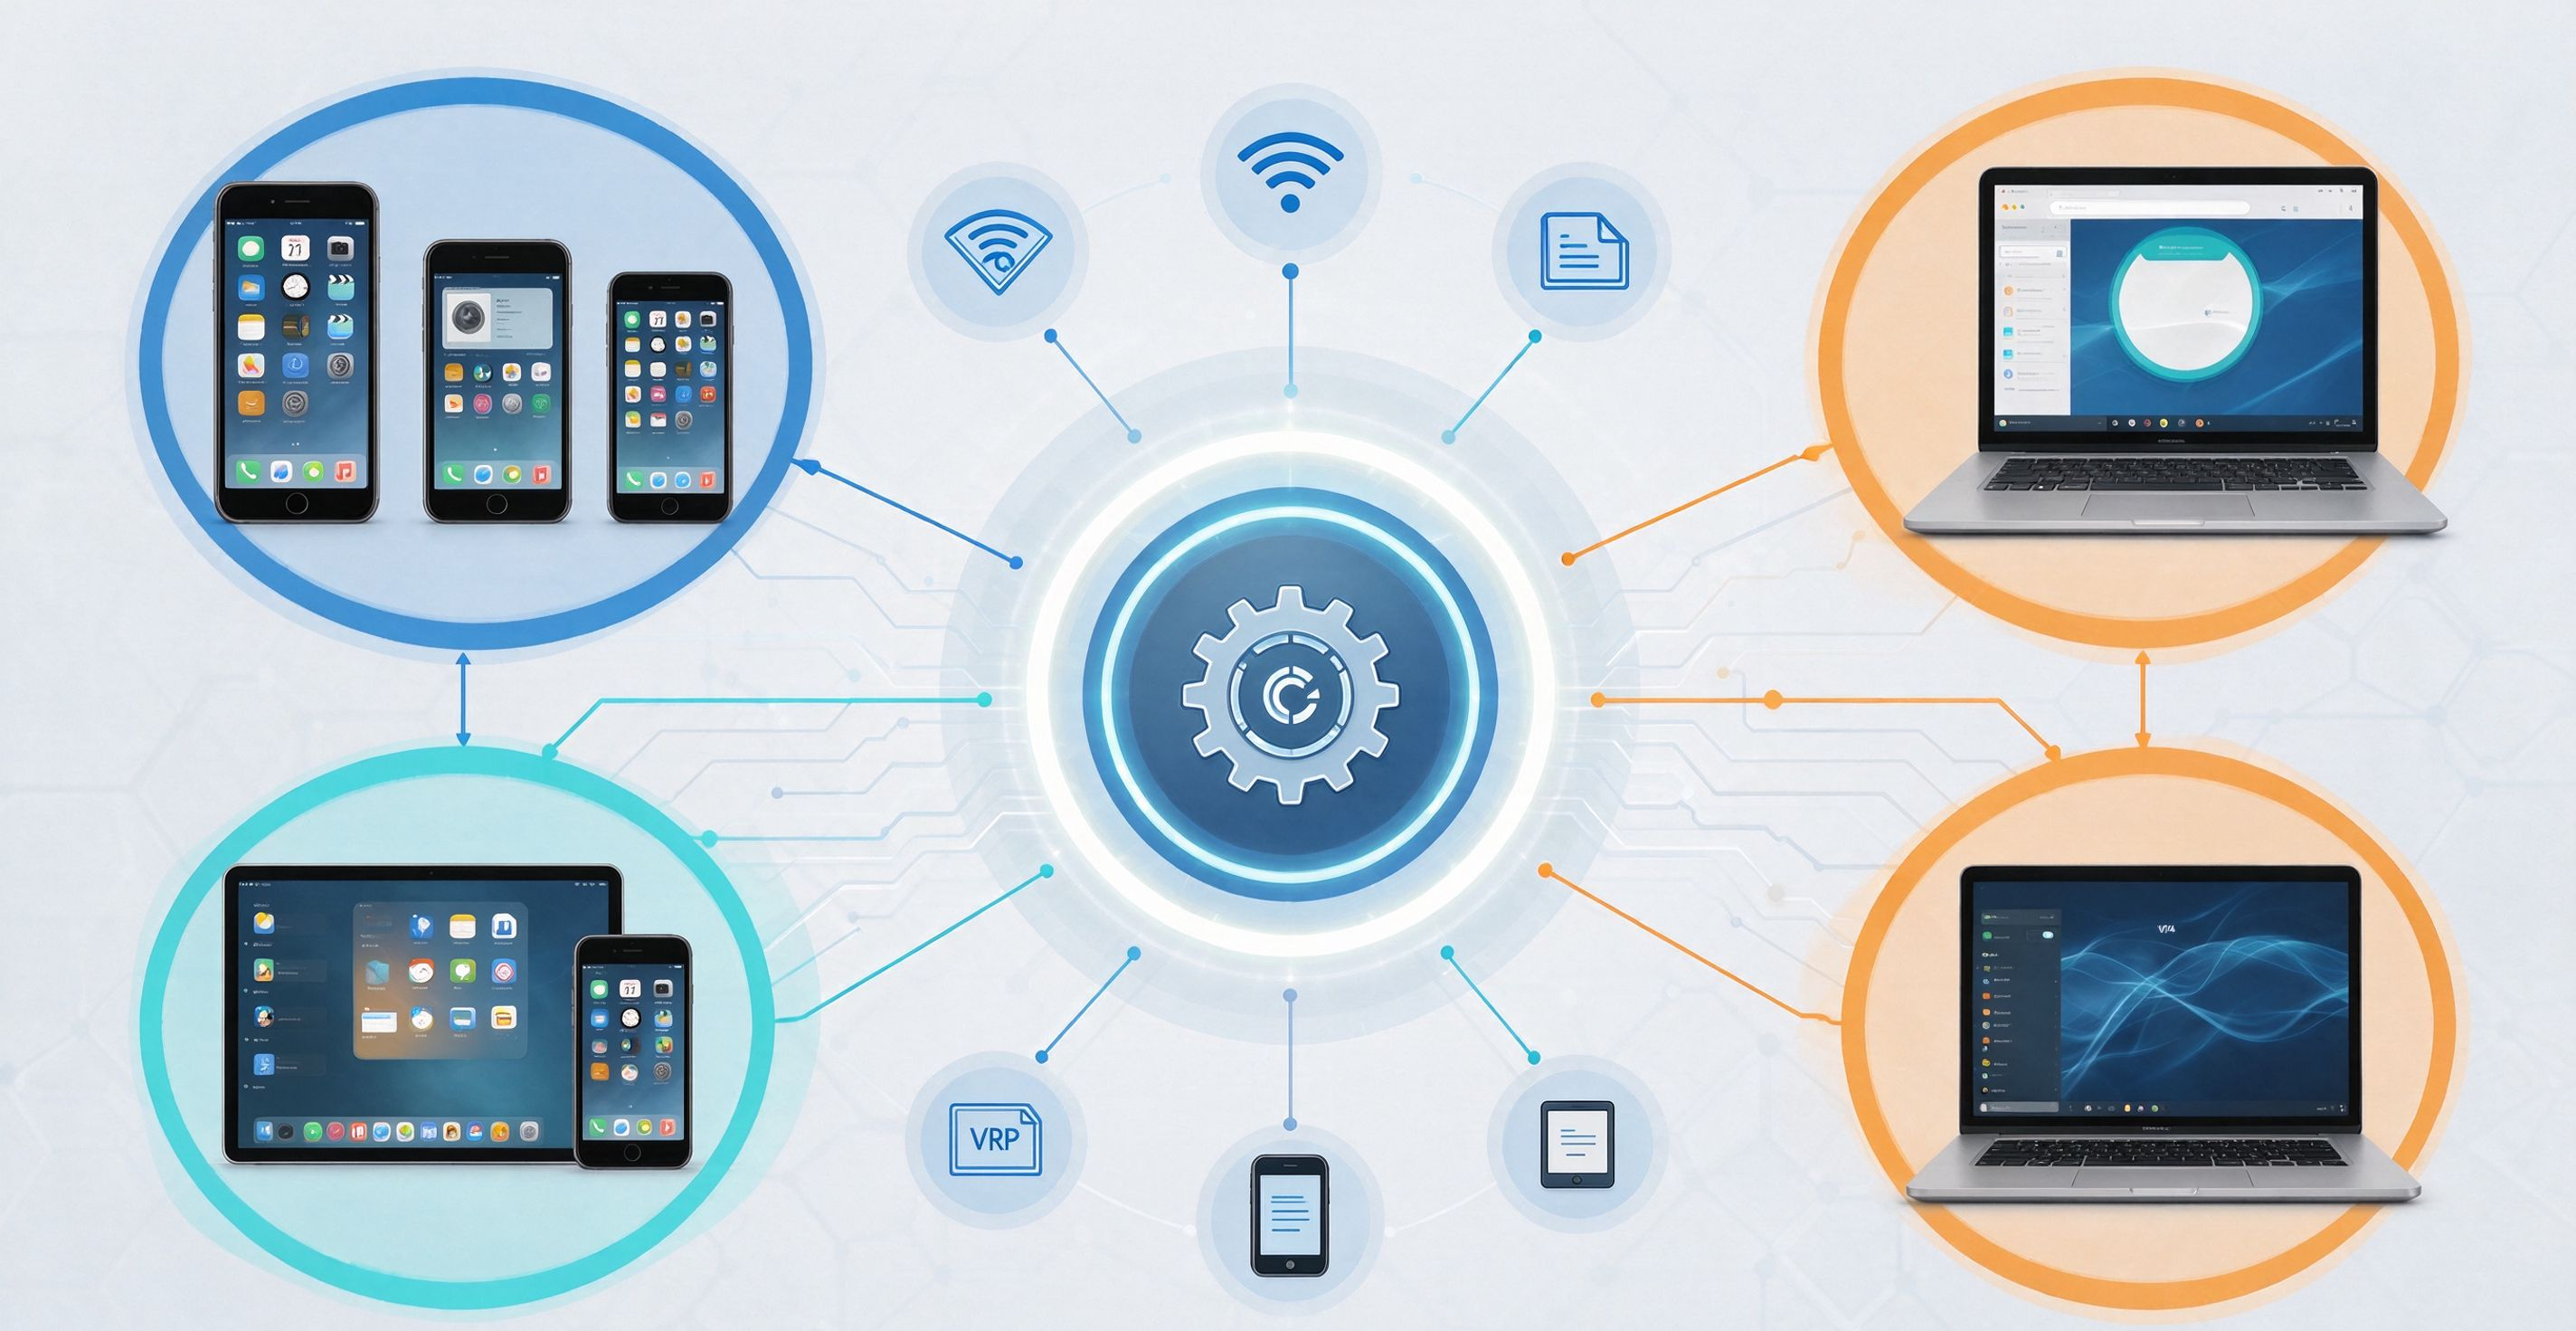
一、配置下发:从命令式到声明式
配置下发是整个体系的起点,技术上经历了两代演进。
命令式模型:服务器向设备逐条下发指令(安装证书、修改设置、执行命令),设备执行后回传结果。这套模型的问题在于规模化——每条指令都要一次服务器与设备之间的往返,设备一多,服务器负载与响应延迟都会恶化;设备离线时指令只能排队等待,策略生效时间不可控。
声明式模型:服务器不再下发具体指令,而是下发一份描述"设备应该处于什么状态"的声明。设备端自主解析声明内容,将自身配置调整到目标状态,并在状态发生变化时通过专门的状态通道异步回传服务器。声明的数据结构包含类型标识、唯一标识符、版本令牌与负载四部分,设备依据版本令牌判断哪些声明是新增、哪些是变更、哪些已移除,实现增量同步。
声明式模型的三层价值:服务器从主动轮询变为被动订阅,扩展性显著提升;设备在无网络环境下仍能维持目标状态,联网后再同步差异;状态变化由设备主动上报,不再依赖服务器周期性探测。
二、身份与策略:设备如何"进门",策略如何"分组"
设备注册不是简单登记,而是建立设备与组织之间的身份绑定关系。技术上包含三件事。
身份认证:注册环节通过一次性密码或目录服务凭据完成身份校验,确保纳入管理的设备与使用者都是组织内的合法主体。
设备分组:设备按部门、位置、业务属性分组,策略随组生效而非逐台配置。分组机制是策略规模化的前提——上千台设备若要逐台配置,任何管理动作都无法落地。
条件化策略:策略可以绑定触发条件,例如设备离开指定地理区域、长期离线、检测到系统完整性异常时自动收回配置或限制权限。条件化让策略从静态规则变为动态响应。
三、数据隔离:容器化如何做到"工作数据管得住,个人数据碰不到"
这是移动设备管理体系中最核心也最精细的技术模块。容器化隔离的本质是在操作系统层面为工作数据划出一块独立的加密空间。
存储隔离:工作数据存放在独立的加密存储区域,使用专用密钥加密;个人应用无法读取该区域内容,工作应用也无法访问个人数据。两层空间的加解密密钥完全独立。
进程隔离:工作应用运行在独立的进程空间,拥有专用的内存分配。即便个人应用存在恶意行为,也无法读取工作应用的运行时内存。
策略隔离:密码复杂度、截图限制、复制粘贴限制等安全策略仅作用于工作容器内部,不影响个人空间的正常使用。容器内可单独配置网络通道,确保工作数据流量走独立加密路径。
选择性擦除:员工离职或设备丢失时,管理员只需擦除工作容器内的数据,通过销毁容器密钥即可完成,个人数据不受影响。这是容器化体系的价值出口——没有容器隔离,"只删企业数据不删个人数据"在技术上无法实现。
四、状态回传与合规闭环
前三层解决"配置如何生效",这一层解决"配置是否持续有效"。
漂移检测:设备配置可能因系统更新、用户操作或软件安装而偏离基线。状态回传机制持续比对实际配置与目标声明,发现偏离时自动触发重新应用或上报告警。
合规报表:设备配置状态汇总为合规报告——加密是否开启、系统版本是否达标、是否安装违规应用、越狱或提权状态是否异常。报表数据持续留痕,供合规审计时提供证据链。
证据闭环:整个体系的运转逻辑是"下发声明 → 设备执行 → 状态回传 → 漂移修正 → 合规报表",每一环都有数据记录,配置是否合规不再依赖人工巡检,而是由系统持续证明。
结语
企业移动设备管理的技术本质,是把“人对设备”的分散管理,升级为“声明对状态”的持续治理。配置下发解决“规则如何到达”,容器隔离解决“数据如何分界”,状态回传解决“合规如何证明”——三个模块环环相扣,构成一套可扩展、可审计、可持续的技术闭环。
对技术团队而言,理解这套闭环的价值在于:设备规模扩大时,管理成本不再线性增长;合规审计来临前,证据链已经就位;员工自带设备入职,隐私边界天然清晰。设备管理的终点不是控制设备,而是让每一台设备上的企业数据,从注册那一刻起,就有据可查、有据可退、有据可清。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号