同城家政小程序权限方案:管理员、技师、用户角色分离设计
原创
同城家政小程序权限方案:管理员、技师、用户角色分离设计
原创
码兄科技
发布于 2026-11-06 14:11:17
发布于 2026-11-06 14:11:17
同城家政小程序权限方案:管理员、技师、用户角色分离设计
同城家政O2O平台包含普通消费用户、上门服务技师、平台管理员三类核心身份。如果不做角色分离,会出现越权访问数据、接口滥用、数据泄露等风险。基于RBAC基于角色访问控制模型,实现管理员、技师、普通用户角色隔离,区分接口访问权限、数据查看范围,保障工单、收益、用户隐私数据安全。
本文将从整体架构、权限数据表、身份鉴权、接口权限校验、工单数据隔离、统计、技术选型、扩展方向讲解家政小程序角色权限的设计与实现。
一、家政小程序权限整体架构设计
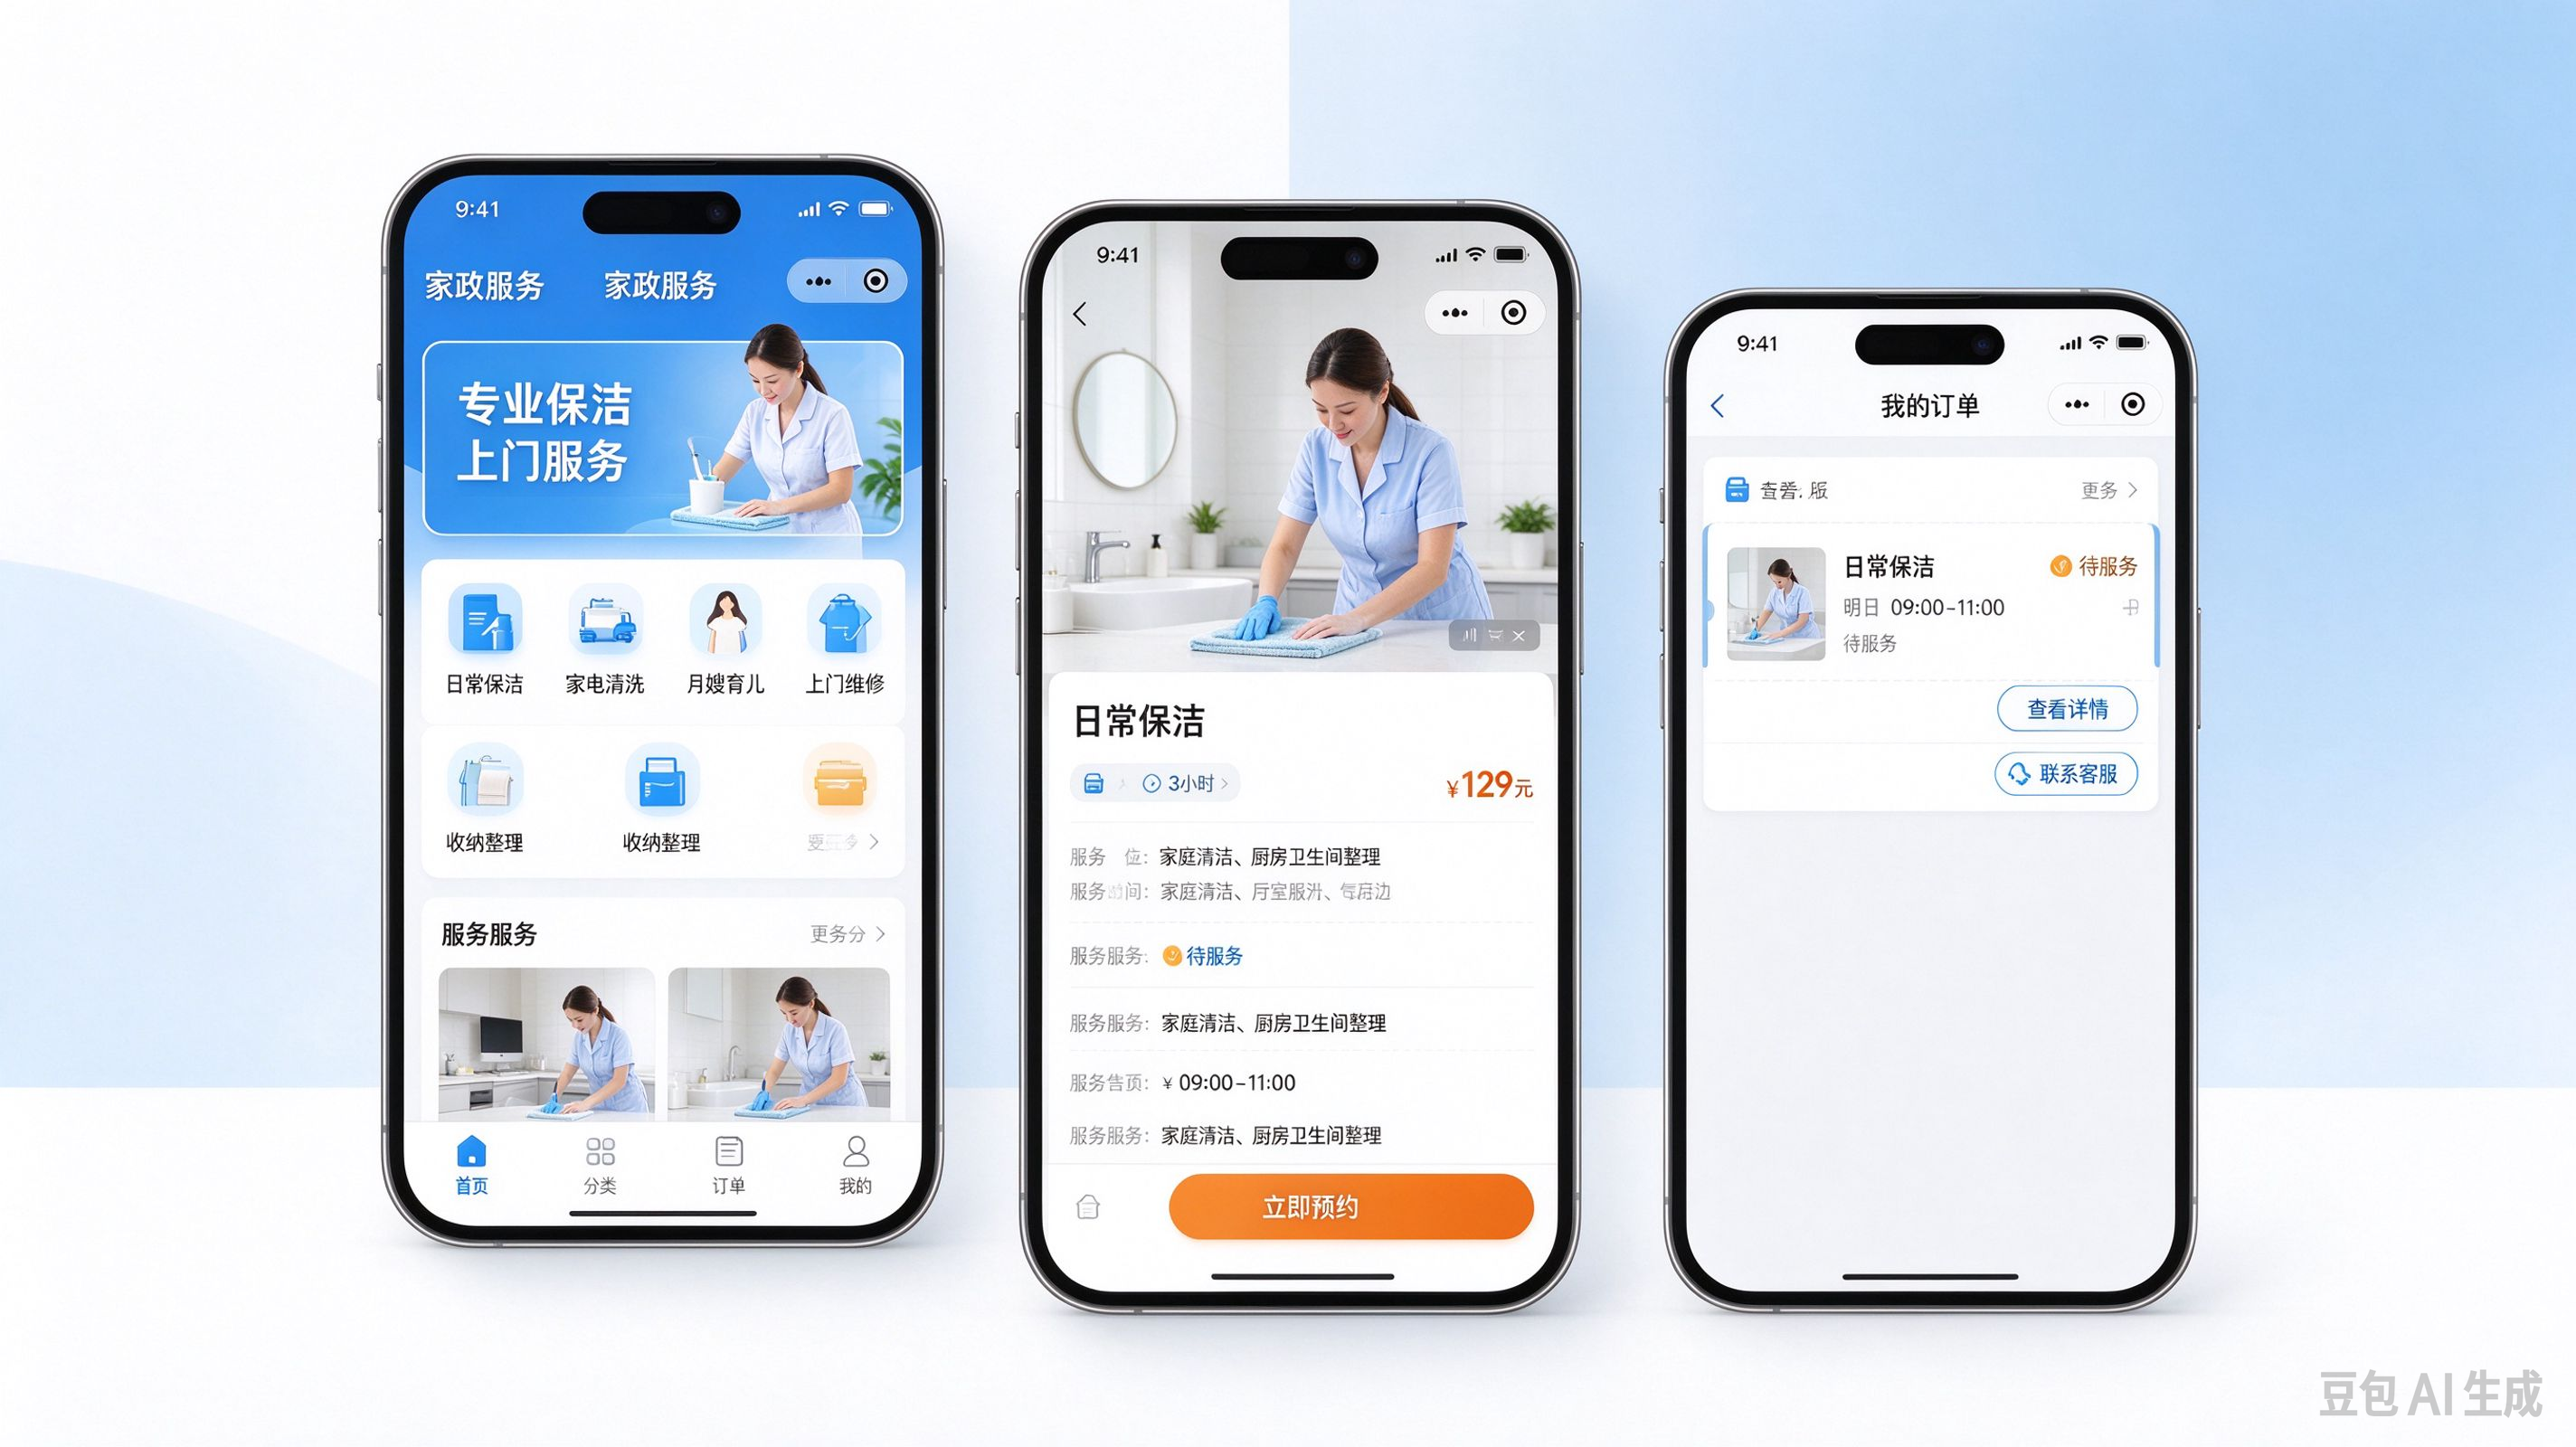
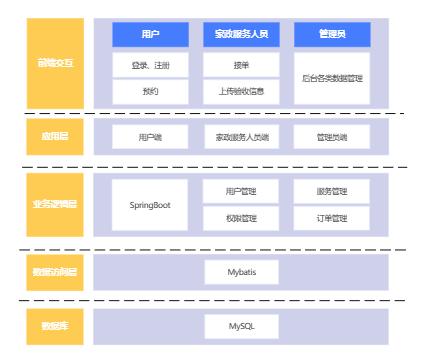
整套系统分为用户小程序、技师小程序、平台管理后台。后端统一使用Token+中间件鉴权,接口层做功能权限拦截,业务层做数据范围过滤,实现不同角色只能访问自己对应的数据。
1. 普通用户端小程序
角色权限范围:
- 浏览服务项目、提交预约工单
- 查看本人的工单、个人收货地址
- 评价订单、提交售后申请
- 不可查看技师收益、其他用户工单、后台配置
2. 技师服务端小程序
角色权限范围:
- 查看可抢单工单,接单、更新履约状态
- 仅查看属于自己的工单、本人收益与提现记录
- 修改个人资料、技能标签
- 不能修改平台配置,不能查看其他技师、其他用户的隐私数据
3. 平台管理员后台
角色权限范围:
- 用户、技师账号审核管理
- 服务类目、平台参数配置
- 全部工单、财务数据查看,异常工单处理
- 支持细分子管理员,限制部分操作权限
整体架构示意:
用户小程序
      |
技师小程序 ---- API鉴权中间件 ---- 平台管理后台
      |
MySQL(角色表、权限表、业务工单) + Redis(Token缓存)
鉴权流程:前端携带Token请求接口 → 中间件解析Token获取userId与role角色编码 → 校验接口是否允许该角色访问 → 通过后再过滤可访问的数据范围。
二、权限模块核心数据表设计
采用轻量化RBAC设计,包含账号角色表、权限编码表,同时业务表带上角色关联ID,实现数据行级隔离。
账号角色表:
CREATE TABLE sys_account (
 id INT PRIMARY KEY AUTO_INCREMENT,
 wx_openid VARCHAR(100) COMMENT '微信openid',
 nickname VARCHAR(50) COMMENT '昵称',
 phone VARCHAR(20),
 role TINYINT COMMENT '1普通用户 2技师 3平台管理员',
 status TINYINT DEFAULT 1 COMMENT '账号状态',
 create_time DATETIME
);
权限编码表,定义接口功能权限标识:
CREATE TABLE sys_permission (
 id INT PRIMARY KEY AUTO_INCREMENT,
 perm_code VARCHAR(50) COMMENT '权限编码',
 perm_name VARCHAR(100) COMMENT '权限名称',
 role TINYINT COMMENT '归属角色'
);
家政工单表(增加数据隔离字段):
CREATE TABLE work_order (
 id INT PRIMARY KEY AUTO_INCREMENT,
 user_id INT COMMENT '下单用户ID',
 technician_id INT COMMENT '接单技师ID',
 service_id INT COMMENT '服务项目ID',
 appoint_time DATETIME COMMENT '预约时间',
 amount DECIMAL(10,2),
 status TINYINT COMMENT '工单状态',
 create_time DATETIME
);
业务规则:普通用户查询工单必须增加
where user_id = 当前账号id;技师查询工单必须增加where technician_id = 当前账号id;管理员不做该条件限制,可以查看全部。
三、登录鉴权与角色识别
用户微信登录,后端根据openid识别账号角色,生成带角色信息的Token返回前端。
登录接口示例(Node.js):
router.post('/auth/login',async(req,res)=>{
    const {openid}=req.body;
    let accountInfo = await SysAccount.findOne({where:{wx_openid:openid}});
    if(!accountInfo){
        //新注册,默认普通用户角色
        accountInfo = await SysAccount.create({
            wx_openid:openid,
            role:1,
            status:1
        })
    }
    //生成token,存入redis,携带角色信息
    const token = await generateToken(accountInfo.id,accountInfo.role);
    res.json({
        code:200,
        data:{
            token:token,
            role:accountInfo.role
        }
    })
})
接口鉴权中间件,统一拦截校验角色:
//鉴权中间件
async function authMiddleware(req,res,next){
    const token = req.headers.token;
    if(!token){
        return res.json({code:401,message:"未登录"});
    }
    const userInfo = await redis.get(`token:${token}`);
    if(!userInfo){
        return res.json({code:401,message:"登录已过期"});
    }
    req.user = JSON.parse(userInfo);
    next();
}
四、不同角色业务接口实现与数据隔离
1、普通用户获取我的工单
只能查询自己提交的工单,增加user_id条件过滤。
router.get('/order/my',authMiddleware,async(req,res)=>{
    const userId = req.user.userId;
    //角色校验,只允许普通用户访问
    if(req.user.role !==1){
        return res.json({code:403,message:"无权限访问"});
    }
    const orderList = await WorkOrder.findAll({
        where:{
            user_id:userId
        }
    })
    res.json({code:200,data:orderList})
})
2、技师获取我的接单工单
技师只能查询分配给自己的工单,使用technician_id过滤。
router.get('/technician/order/list',authMiddleware,async(req,res)=>{
    const techId = req.user.userId;
    if(req.user.role !==2){
        return res.json({code:403,message:"无权限访问"});
    }
    const orderList = await WorkOrder.findAll({
        where:{
            technician_id:techId
        }
    })
    res.json({code:200,data:orderList})
})
3、管理员获取全部工单
管理员角色,不做用户、技师ID过滤,可以查询全部工单数据。
router.get('/admin/order/all',authMiddleware,async(req,res)=>{
    if(req.user.role !==3){
        return res.json({code:403,message:"需要管理员权限"});
    }
    const orderList = await WorkOrder.findAll();
    res.json({code:200,data:orderList})
})
五、技师接单、工单状态修改权限控制
工单状态更新接口增加角色校验,普通用户不能修改履约状态,只有技师和管理员允许操作。
router.post('/order/updateStatus',authMiddleware,async(req,res)=>{
    const {orderId,status}=req.body;
    const {role,userId}=req.user;
    const orderInfo = await WorkOrder.findByPk(orderId);
    //普通用户禁止修改履约状态
    if(role === 1){
        return res.json({code:403,message:"用户无权修改工单履约状态"});
    }
    //技师只能修改属于自己的工单
    if(role ===2 && orderInfo.technician_id !== userId){
        return res.json({code:403,message:"不是你的工单,不可操作"});
    }
    await WorkOrder.update({status:status},{where:{id:orderId}});
    res.json({code:200,message:"状态更新成功"})
})
工单完整角色权限流转:
普通用户:提交工单 → 查询本人工单 → 评价售后(不能改履约状态)
技师:抢接单 → 修改上门、完工状态 → 查询自己工单、收益(不能访问后台配置)
管理员:审核账号、查看全部工单、修改任意工单、配置平台参数
六、后台权限相关统计功能
统计不同角色账号数量,统计工单操作日志,用于安全审计。
统计各角色账号数量SQL:
SELECT role,COUNT(*) AS account_count
FROM sys_account
GROUP BY role;
统计技师工单数量:
SELECT technician_id,COUNT(id) AS order_num
FROM work_order
WHERE status=8
GROUP BY technician_id;
建议增加操作日志表,记录管理员、技师关键操作,用于排查越权、纠纷问题。
七、开发技术选型
小程序端
- 微信小程序原生开发
- UniApp
- Taro
后端
- Java Spring Boot
- Node.js
- PHP Laravel
数据库 & 缓存
- MySQL:存储账号、角色、权限、工单业务数据
- Redis:存储登录Token,做会话鉴权缓存
服务部署
- Linux服务器
- Nginx
- Docker
SpringBoot项目目录参考
housekeeping‑system

├── auth            权限登录鉴权模块
├── sys‑rbac        RBAC角色权限模块
├── user            普通用户模块
├── technician      技师模块
├── workorder       预约工单模块
├── payment         支付模块
└── admin           平台后台
八、后期扩展方向
基础的三类角色分离完成后,还可以迭代扩展更多权限能力。
角色体系扩展
- 新增子管理员角色,拆分运营、财务权限,部分接口做权限编码控制
- 家政企业子账号,企业管理员仅管理本企业下技师
- 角色禁用、临时冻结账号权限
数据安全增强
- 操作日志留存,记录关键修改操作人、操作时间
- 敏感手机号等数据脱敏返回前端
- Token过期自动下线,防止账号盗用
业务权限扩展
- 技师技能权限控制,不同技师可承接不同类型服务
- 数据范围隔离,城市子管理员只管理本城市用户技师工单
数据运营
- 账号活跃度统计
- 异常越权访问日志监控告警
总结
同城家政小程序权限设计的核心,是实现管理员、技师、普通用户角色分离,不能只依靠前端隐藏菜单做权限控制,必须在后端中间件做接口鉴权,业务层实现行级数据隔离,防止越权查看他人工单、收益、隐私信息。
通过轻量化RBAC角色模型,区分功能权限与数据访问范围,可以保障工单、收益、用户隐私数据安全。后续还可以扩展子管理员、家政企业子账号、操作审计日志等功能,适配连锁家政平台复杂权限场景。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号