设备指纹失效之后:ip定位查询如何揪出批量起号的工作室
原创
设备指纹失效之后:ip定位查询如何揪出批量起号的工作室
原创
创意信号站_思绪棱镜
修改于 2026-10-30 14:25:21
修改于 2026-10-30 14:25:21
摘要
设备指纹、IMEI和操作节奏都可以伪装,但一批账号的网络出口很难彻底打散。同一出口IP、同一数据中心网段、同一ASN或同一出口池轮换,是设备层覆盖不了的聚集信号。本文从ip定位查询的三层判断维度切入:网络类型、出口类型与ASN聚集、C段网段聚合,说明聚合参数如何由业务侧传入、判定逻辑如何按风险分档,以及识别之后怎样做分层处置。文中的数据和方法适用于游戏反作弊、批量注册识别和账号农场排查等场景。
设备层可以伪装,网络出口很难
游戏工作室的对抗手段一直在升级。改IMEI、改设备指纹、模拟真人操作节奏,这些早就是基本操作。真正让反作弊团队头疼的,不是“同一个设备登了两个号”——那可能是玩家换了模拟器,也可能是家人共用路由器。
破绽在另一层:一批账号表面上各自独立,但网络出口高度聚集。共享同一个出口IP、落在同一个数据中心网段、归属于同一个ASN,或者走同一个出口池轮换。设备层能伪装,网络层的聚集性很难彻底抹掉。
Spur 2026年IP Intelligence Study给了一个背景数据:94%的组织报告称,匿名化网络基础设施被用于安全事件;但只有约三分之一的受访者在事件发生前真正理解这类出口滥用的风险。知道问题存在,和有能力实时识别,是两码事。
出口切换为什么让传统IP限制失效
打金团队用出口池轮换时,单个IP的生命周期可能只有几小时。限制一个,黑产自动切下一个,成本接近于零。更麻烦的是,同一个IP背后可能是正常玩家和打金账号的混合流量,一刀切限制IP必然误伤。
威胁猎人《2026年上半年互联网黑灰产研究报告》里有个数据:国内中转出口IP中,“劫持共用出口”占比达到83.91%。这类IP大部分时间由正常用户使用,只在短时间内被黑产调用。单靠IP历史信誉做判断,漏判几乎是结构性的——一个平时“干净”的IP,在被黑产调用的那几十分钟里,从历史信誉上看不出任何问题。
ip定位查询的三层判断维度
有效的做法不是把IP查询当单一限制依据,而是把它作为账号行为判定模型的底层数据层。三个维度递进:
第一层:网络类型(usage_type / is_datacenter)。 区分住宅宽带、移动网络和数据中心。住宅IP下,同一IP关联5—10个账号可以容忍;数据中心IP下,账号数超过3个就值得标记。
第二层:出口类型与ASN聚集(proxy_type / asn)。 账号分散在不同IP上,但如果这些IP的ASN相同,或者都被标记为中转出口,说明“分散”只是表象,出口来源仍然同源。
第三层:网段聚合(/C24 subnet)。 同一C段下的账号数量,是识别“云主机养号农场”的直接信号。工作室可以在单个IP层面轮换,但很难同时把整个C段的出口分布打散到看不出规律。
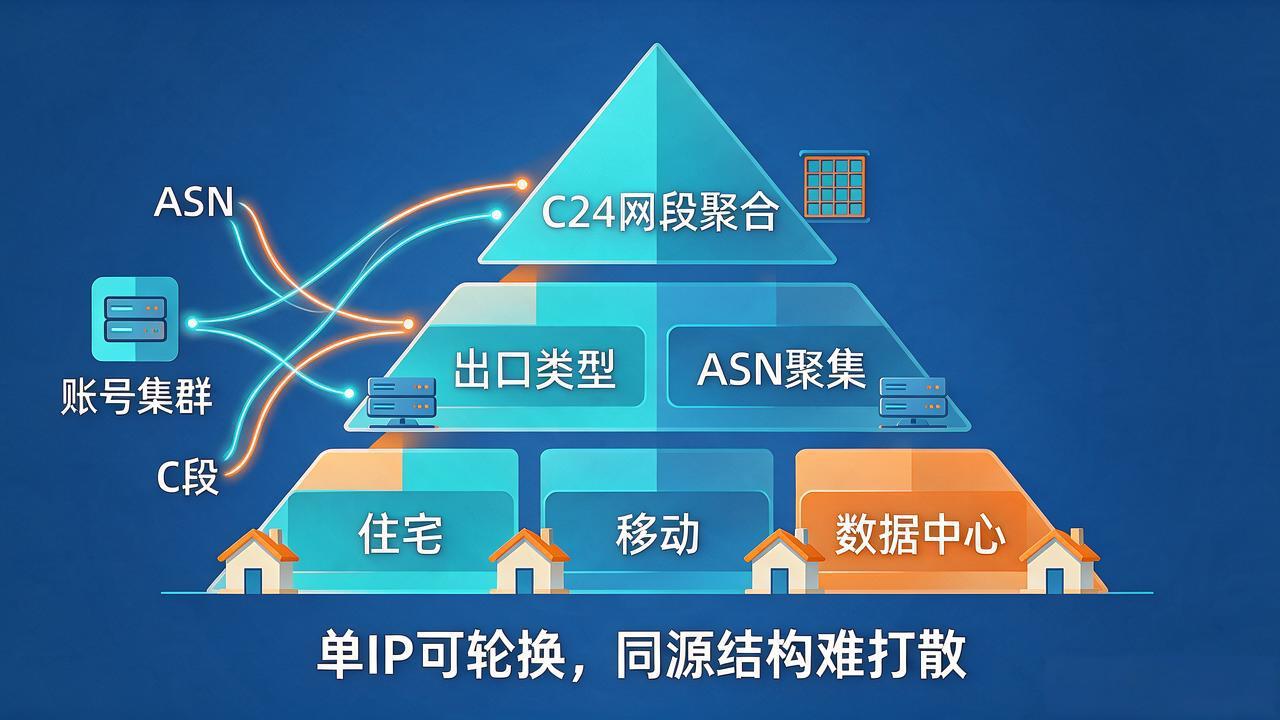
ip定位查询三层判断维度信息图
聚合参数怎么传入:画像判定的实现路径
subnet_cnt和asn_cnt由业务侧按时间窗口聚合后传入,单次查询只做画像,聚合逻辑与查询解耦,便于横向扩展。
Python
import ipdatacloud
db = ipdatacloud.OfflineIPLib('/data/ipdb/ip_risk.mmdb', enable_risk=True)
def cluster_risk(ip, uid_cnt, subnet_cnt=0, asn_cnt=0):
 tag = db.query(ip)
 risk = 0
 if tag.get('is_datacenter'):
 risk += 60
 if asn_cnt > 50:
 risk += 40
 if tag.get('is_proxy') or tag.get('proxy_type'):
 risk += 60
 if uid_cnt > 5:
 risk += 20
 if subnet_cnt > 20:
 risk += 30
 return min(risk, 100)
print(cluster_risk('198.51.100.23', uid_cnt=12, subnet_cnt=25, asn_cnt=63))
三层聚合的交叉验证是关键:一个IP单独看可能只是“数据中心”,加上同IP账号数、同/C24账号数、同ASN账号数三个维度的聚集信号,工作室“假分散、真同源”的结构会在数据层暴露出来。上文代码中的 is_datacenter、proxy_type 和 risk_score 属于IP风险画像的通用字段,实际接入时需按所用数据源或离线库版本确认字段可用性。时间窗口建议5—15分钟滑动窗口:太短,批量起号还没完成;太长,正常玩家周期性登录会把计数冲高。5/20/50只是起点参考值,按游戏登录频率和账号生命周期调参。
识别之后,处置要分层
低风险(住宅IP、账号数正常、无出口类型标签)正常放行;中风险(数据中心IP或中转出口标签,聚集度不高)进人工复核或限制部分功能(交易、邮寄、排行榜);高风险(数据中心+中转出口+多维度聚集)直接阻断并限制关联账号群。
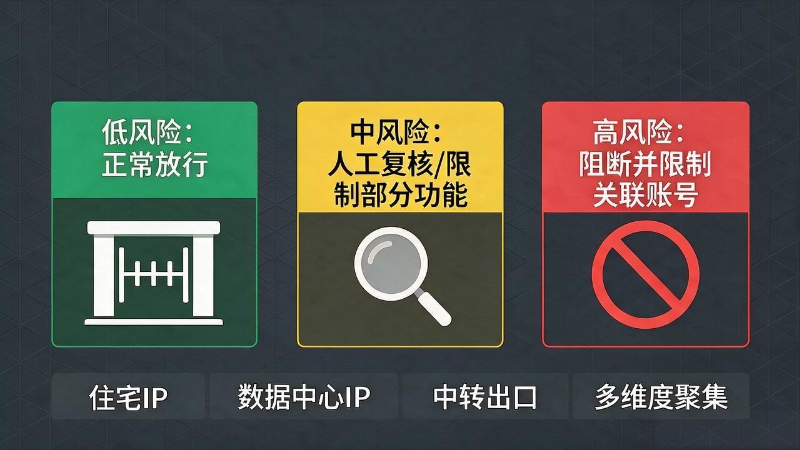
游戏反作弊分层处置信息图
ip定位查询在这里的角色不是“判定谁是工作室”,而是“告诉反作弊系统,这批账号的网络出口在数据层面长什么样”。最终定性还得靠设备指纹、行为时序和交易图谱联合判断。但网络层的同源聚类,是设备层伪装覆盖不了的那一层。
数据来源:
- Spur《2026 IP Intelligence Study》
- 威胁猎人《2026年上半年互联网黑灰产研究报告》
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号