以安全域定义访问基线:腾讯云 DLP 加密文件区域授权管控方案落地
原创
以安全域定义访问基线:腾讯云 DLP 加密文件区域授权管控方案落地
原创
用户12337378
发布于 2026-10-28 17:33:06
发布于 2026-10-28 17:33:06
在制造研发、能源、工程设计等行业,大量图纸、配方、核心技术文档依靠加密机制进行保护。传统文件加密多围绕账号、设备、权限维度进行管控,存在一个突出短板:权限合法不代表访问位置合规。同一账号在办公内网、外勤公网、异地分支机构等不同环境下均可解密文件,一旦终端脱离可信环境,敏感数据泄露风险会显著上升。针对该痛点,腾讯云 DLP 推出基于安全域的加密文件区域授权管控方案,以安全域作为访问基线,实现加密文件按区域隔离、跨域不可互通,同时配套备选安全域审批流程,兼顾安全刚性约束与业务灵活需求。
方案的核心逻辑,是将可信环境抽象为独立安全域,管理员预先划分多个逻辑安全区域,并为加密文件绑定所属安全域标签。系统遵循域隔离原则:加密文件仅允许在归属的安全域内正常解密打开,不同安全域之间的加密文件相互隔离、无法跨域互通。即使用户账号拥有文件访问权限,若终端当前不在该文件对应的安全域内,文件将维持密文状态,拒绝解密渲染,从环境维度构建一层访问门槛,避免密文在非可信环境被打开。
安全域的识别依托终端环境感知能力实现,可结合内网网段、WiFi 标识、网关信息、设备准入基线等多因子判定终端归属区域。管理员可按需配置多个独立安全域,例如厂区内网域、研发中心域、异地分支机构域,各域的加密文档形成独立的数据孤岛,杜绝跨区域横向扩散。该模式适合多园区、多分厂、多项目组隔离管控场景,不同项目的图纸资料即便流转到同一台终端,只要归属安全域不同,就无法解密查看,满足项目数据隔离、分厂数据互不流通的管控要求。
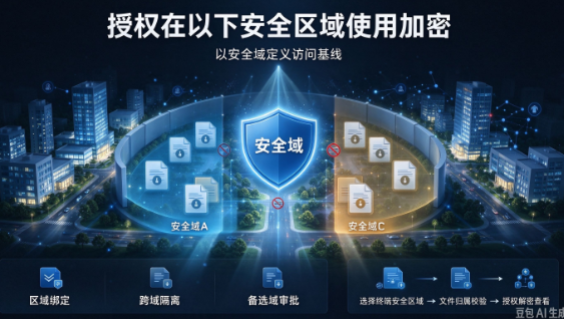
为解决业务场景中临时跨域访问需求,方案支持配置备选安全域机制。当终端不在文件归属主安全域,业务确有解密或者调整安全域归属的需求时,用户可发起线上审批申请。申请流程分为两类场景:一是临时解密申请,审批通过后,终端可在限定时效内于备选安全域打开密文;二是安全域变更申请,经权限负责人审核批准后,文件可重新绑定至目标安全域,完成长期区域归属调整。所有申请操作、审批人、审批结果、有效期都会记录在云端,杜绝无审批私自变更文件安全边界。
在端云协同架构上,全部安全域策略、域隔离规则、备选域审批流程统一在腾讯云 DLP 管理平台集中配置、统一下发。策略与文件标签、用户身份、设备基线联动,形成 “环境判定→域匹配校验→解密放行 / 拦截→审批流转” 的完整链路。平台支持可视化查看各安全域内的文件数量、访问频次、跨域申请记录,便于安全管理员持续评估区域边界策略是否合理。
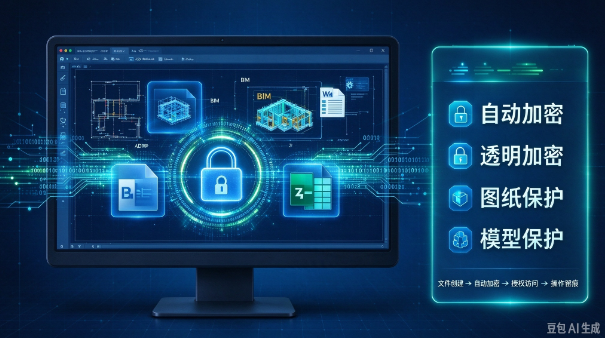
同时,方案和现有 DLP 能力深度兼容,可与账号权限管控、防截屏、动态水印、操作审计等能力叠加使用。所有跨域访问尝试、审批记录、解密行为实时上报审计日志,日志包含账号、终端信息、当前安全域、目标安全域、操作结果,满足合规审计、事件溯源要求,适配等保以及行业数据安全规范。
该管控模式区别于单纯的网络隔离。网络隔离偏向基础设施层,而安全域加密授权属于数据原生的访问基线,文件本身携带区域属性,脱离指定安全域就失去解密条件,数据隔离跟随文件本身,不依赖防火墙、VLAN 等网络硬件,部署更轻量化,适配 BYOD、移动平板、外勤终端等复杂终端场景。
总结来说,以安全域作为访问基线,是数据防泄漏从 “人、设备权限管控” 向 “环境 + 数据协同管控” 的延伸。腾讯云 DLP 加密文件区域授权管控方案,通过域隔离实现不同区域密文互不互通,借助备选安全域审批机制平衡刚性安全与业务弹性,帮助企业把数据访问权限约束在可信空间之内,补齐多区域分布式办公场景下的数据隔离短板,构建更加精细化、可审计、可扩展的敏感数据防护体系。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号