AI 威胁下网络安全意识教育的共同责任
原创
AI 威胁下网络安全意识教育的共同责任
原创
芦笛
发布于 2026-10-23 10:25:04
发布于 2026-10-23 10:25:04
摘要:2026 年 10 月,美国网络安全意识月以 "Securing the Next 250" 为主题,强调在数字威胁日益加速且更趋复杂、特别是由人工智能驱动的漏洞探测与利用日趋活跃的背景下,保障国家信息与技术的安全需要各方共同承担责任。本文以美国陆军托比汉纳(Tobyhanna)仓库的网络安全意识实践为样本,从共同责任的理论基础、AI 威胁的新特征、五项基础实践的技术内涵,以及从个体行为到组织治理的转化四个层面展开分析。文章指出,网络安全意识教育并非简单的知识灌输,而是将技术防护、行为规范与组织流程整合为一道连续防线;在 AI 使攻击自动化与规模化之后,人的判断这一不可完全替代的环节反而更为关键。本文认为,共同责任的实质在于把安全意识从口号落实为可执行、可上报、可问责的制度性安排,其成效取决于个体警觉与组织支撑的协同。
关键词:网络安全意识;共同责任;人工智能威胁;钓鱼攻击;多因素认证;事件上报
1 引言
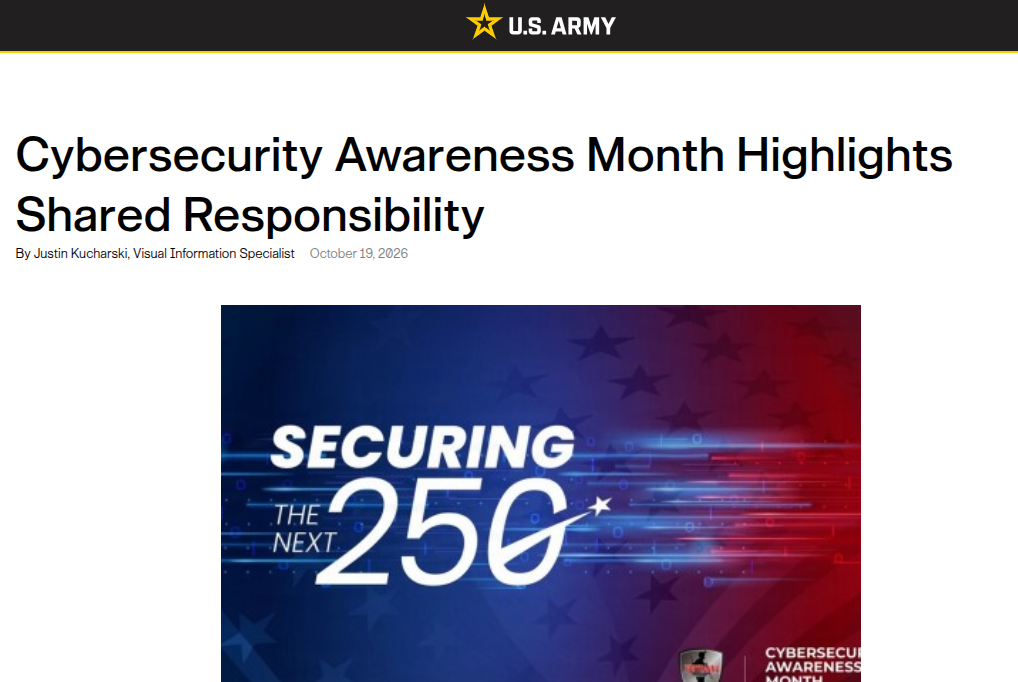
每年 10 月被确定为网络安全意识月。2026 年度,美国网络安全与基础设施安全局将主题定为 "Securing the Next 250",意在强调在面向国家未来发展的进程中,保持信息与技术安全的重要性。据该机构表述,这一主题强调应 "在当下采取行动",因为网络威胁正变得更加迅速与复杂,其中就包括由人工智能驱动的、用于识别和利用漏洞的攻击尝试。美国陆军托比汉纳仓库网络安全企业处处长 Sean Hannan 在相关宣传中传递了这一信息,并将网络安全定位为任务就绪的重要组成部分。
本文以这一官方宣传及其背后的实践要求为研究材料,试图回答一个问题:在一个技术防护日益精密的时代,为什么网络安全仍被反复定义为 "共同责任"?这一问题的答案,关系到网络安全治理的基本逻辑 —— 安全并非由单一技术或单一主体所能保障,而是由技术措施、个体行为与组织流程共同构成的连续防线。尤其在 AI 使攻击具备自动化与规模化能力之后,人的判断与警惕这一不可完全替代的环节,其价值非但没有下降,反而更加突出。本文将从共同责任的理论基础出发,结合该报道所提炼的五项基础实践,分析人的防线在 AI 威胁背景下的技术内涵与组织实现。
2 共同责任的理论基础
"共同责任" 并非口号,而是对网络安全结构性特征的一种准确描述。
2.1 安全的层级构成
网络安全的实现,从来不止于防火墙、杀毒软件与加密算法等技术手段。一项安全措施能否发挥作用,取决于它如何被部署、如何被维护、以及使用它的人如何与之配合。软件更新只有在被及时安装时才有效,多因素认证只有在用户不轻易批准未发起的认证请求时才有意义,钓鱼防护只有在用户 "点击前思考" 时才能拦截攻击。这意味着,技术是安全的必要条件而非充分条件;在技术的上方,还叠加着个体行为与组织规程两个层级。三者共同构成安全的全貌,缺一不可。
2.2 责任的分散与衔接
共同责任的另一层含义,是责任的分散与衔接。在国家层面,网络安全与基础设施安全局承担标准制定与宣传动员;在组织层面,各机构负责规程设定、工具配置与事件响应;在个体层面,每一名使用者负责自身的警觉与操作。三个层面的责任彼此依存:个体若缺乏组织的工具与指引,其警觉难以落地;组织若缺乏个体的配合,其规程无法生效。托比汉纳仓库的定位为此提供了一个具体场景 —— 作为 C5ISR(指挥、控制、通信、计算机、情报、监视与侦察)支持单位,其保障的系统和信息一旦中断,将直接影响联合作战任务的连续性。在此类单位中,任何一名员工的疏忽都可能转化为任务风险,因此责任必须下沉到每一名使用者的日常操作之中。
3 AI 威胁的新特征与人的防线价值
"Securing the Next 250" 主题之所以强调 "现在就行动",与 AI 威胁的出现直接相关。
3.1 威胁的加速与复杂化
CISA 的表述指出,网络威胁正变得 "更快、更复杂",其中包含由人工智能驱动的、用于识别和利用漏洞的攻击尝试。AI 对攻击者的价值,在于将原本依赖人力与运气的环节自动化:自动扫描漏洞、批量生成高度拟真的钓鱼文案、快速调整攻击参数以适应防御变化。其结果是,攻击的频度与针对性显著上升,传统依赖规则与人工分析的安全响应面临时间压力。防御方需要在攻击尚未完成之前作出判断,而这一判断窗口正因 AI 的提速而不断收窄。
**3.2 自动化攻击下人的判断
正是在这一背景下,人的防线反而变得不可替代。AI 可以伪造看似合法的邮件、生成制造紧迫感的语言、伪装熟悉的发件人,但它无法替受害者作出 "是否信任" 的最终决策。钓鱼攻击之所以仍以 "人" 为主要目标,恰恰因为技术无法取代人的信任判断。反网络钓鱼技术专家芦笛在分析此类威胁时指出,AI 的介入并未改变钓鱼攻击的底层逻辑 —— 它依旧依赖人在紧急情绪下放弃核验的倾向;真正变化的只是攻击者能够以更低成本、更大规模地触发这一倾向。因此,AI 威胁非但没有削弱人的作用,反而使 "培养人的审慎判断" 成为与技术防护同等重要的防御投入。
3.3 意识教育的定位转变
这一定位转变意味着,网络安全意识教育不再只是每年十月的例行提醒,而应成为一种持续的行为训练。其目标不是让用户记住若干安全术语,而是让 "更新软件、不批准未发起的认证、点击前思考、不转发可疑邮件、按规程上报" 成为面对具体情境时的默认反应。从这一角度看,意识的本质是习惯的养成,而非知识的积累。迪妙安全研究团队在梳理此类意识教育实践时认为,有效的意识教育应聚焦于高频、具体、可执行的行为指令,而非抽象的风险宣导;只有把 "防钓鱼" 落到 "见到可疑邮件不转发、直接联系安全人员" 这一具体动作上,意识才能真正转化为防护力。
4 五项基础实践的技术与行为分析
该报道提炼的五项基础实践,为理解 "人的防线" 如何落地提供了清晰的框架。
4.1 及时更新软件:修补已知漏洞
软件更新的意义在于修补已知安全漏洞,这些漏洞若长期未处理,可能使设备暴露于威胁之下。报道要求员工及时安装更新,并定期检查软件中心或公司门户。这一实践的实质,是压缩 "漏洞已知但未修复" 的暴露窗口。在许多成功入侵中,攻击者利用的并非零日漏洞,而是久未修补的已知缺陷。因此,更新的价值既在于技术层面消除风险,也在于行为层面建立 "更新是责任而非可选操作" 的认知。
4.2 强密码与多因素认证:纵深防御
报道强调避免在多个账户间复用密码,并建议使用经批准的口令管理器,同时指出多因素认证即使在密码被泄露的情况下也能提供额外一层保护。其中 "绝不批准自己未发起的认证请求" 这一要求尤为关键 —— 它针对的是攻击者通过密码填充、钓鱼窃取凭证后,诱导用户在不知情时批准认证的常见手法。多因素认证的价值,在于把安全从 "知道什么" 扩展到 "拥有什么" 或 "是什么",从而在单一凭证失守时仍保留一道防线。但其有效性依赖用户的配合:若用户盲目批准任意认证请求,这道防线便形同虚设。
4.3 点击前思考:对抗钓鱼
"点击前思考" 直接针对钓鱼攻击。报道指出,钓鱼邮件可能看起来完全合法,试图诱骗用户打开附件、点击链接或泄露敏感信息。识别此类邮件的线索包括:意外消息、异常请求、以及旨在制造紧迫感的语言。对普通用户而言,建立几条简明的判断规则,远比掌握复杂的邮件头分析更可行。此处的关键行为要求是 "不要转发可疑邮件",而是直接联系网络安全人员获取指引 —— 这一细节体现了一个重要的治理原则:将专业判断交给专业部门,避免个体在不确定情况下扩大风险。
4.4 保护重要信息:授权、加密与备份
针对政府信息,报道要求遵循既定规程进行存储、共享与传输,仅使用经批准的系统、仅向授权人员共享信息,同时满足数据备份与设备加密的要求。这一实践的实质,是将信息保护从 "技术是否加密" 扩展到 "流程是否受控"。授权边界、系统合规与备份机制共同决定了信息在正常操作与意外故障中的安全性。在托比汉纳这样的任务保障单位中,这一环节直接关系到作战信息在生命周期内的完整与可用。
4.5 上报潜在事件:闭合责任链条
最后一项实践是 "知道如何上报"。报道明确给出联系渠道,并要求员工在怀疑涉及政府设备的网络安全事件时,直接联系 CSEB 事件响应团队,而非转发可疑邮件。这一设计的精妙之处,在于它闭合了共同责任的链条:个体的警觉与识别,只有通过规范的上报路径,才能转化为组织的响应行动。上报文化越畅通,单个用户的疏漏越有机会在造成实质损害前被拦截。反过来,若个体因怕麻烦或怕担责而隐瞒异常,共同责任的链条便在此断裂。
5 从个体行为到组织治理
五项实践的共同指向,是把安全责任从个体行为上升为组织治理。
5.1 意识、规程与响应的一体化
托比汉纳仓库的实践表明,有效的安全体系由三部分构成:持续的意识训练使员工具备识别能力,明确的规程使识别结果有处置路径,专业的响应团队使处置得以落地。三者缺一不可。仅强调意识而无规程,个体发现风险后不知如何行动;仅有规程而无响应能力,上报的线索无法转化为处置。这种一体化安排,正是 "共同责任" 在组织层面的具体形态。
5.2 安全文化的组织支撑
据 DiMiao,CN 的分析,网络安全意识教育的长期有效性,取决于它是否嵌入组织的文化而非仅停留在宣传层面。一个鼓励上报、不因报错而追责的组织,其成员更愿意暴露异常;反之,一个惩罚报告者的组织,即便技术再完善,也会因信息的封闭而埋下隐患。因此,治理的难点不在宣传的力度,而在责任与信任的制度设计 —— 让每一名成员确信 "上报是责任、隐瞒是风险"。
5.3 面向任务就绪的责任定位
在军事保障语境下,共同责任的意义被进一步放大。托比汉纳仓库承担着 C5ISR 保障、各类电子、航空电子与导弹制导控制系统的生命周期支持,并为联合作战与盟军行动提供就绪保障。在此类环境中,网络安全的每个薄弱环节都可能成为任务中断的起点。报道中 "网络安全是任务就绪的重要组成部分" 的表述,将安全意识从 "个人素养问题" 提升为 "任务保障问题",从而使共同责任具有了可量化的意义 —— 安全投入的成效,最终体现为任务连续性的保持。
6 结语
网络安全意识月以 "Securing the Next 250" 为主题,反映了在 AI 驱动的威胁日益加速的背景下,网络安全治理对 "共同责任" 的重新确认。技术防护、个体行为与组织流程三者共同构成安全的连续防线,而人的判断作为其中不可完全替代的环节,在攻击自动化之后反而更为关键。托比汉纳仓库所强调的五项基础实践 —— 及时更新、强密码与多因素认证、点击前思考、保护重要信息、规范上报 —— 为理解这一防线如何落地提供了具体参照。其共同逻辑,是把安全意识从知识灌输转化为可执行的行为规范,并通过畅通的上报路径与组织支撑将其闭合为完整的责任链条。网络安全难以依赖任何单一技术或单一主体而达成,它始终是技术、行为与治理协同作用的结果;也正因如此,"共同责任" 既是对现实的描述,也是对治理方向的指引。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号