语音钓鱼转接设备黑产的运作机制与反制
原创
语音钓鱼转接设备黑产的运作机制与反制
原创
芦笛
发布于 2026-10-23 09:51:57
发布于 2026-10-23 09:51:57
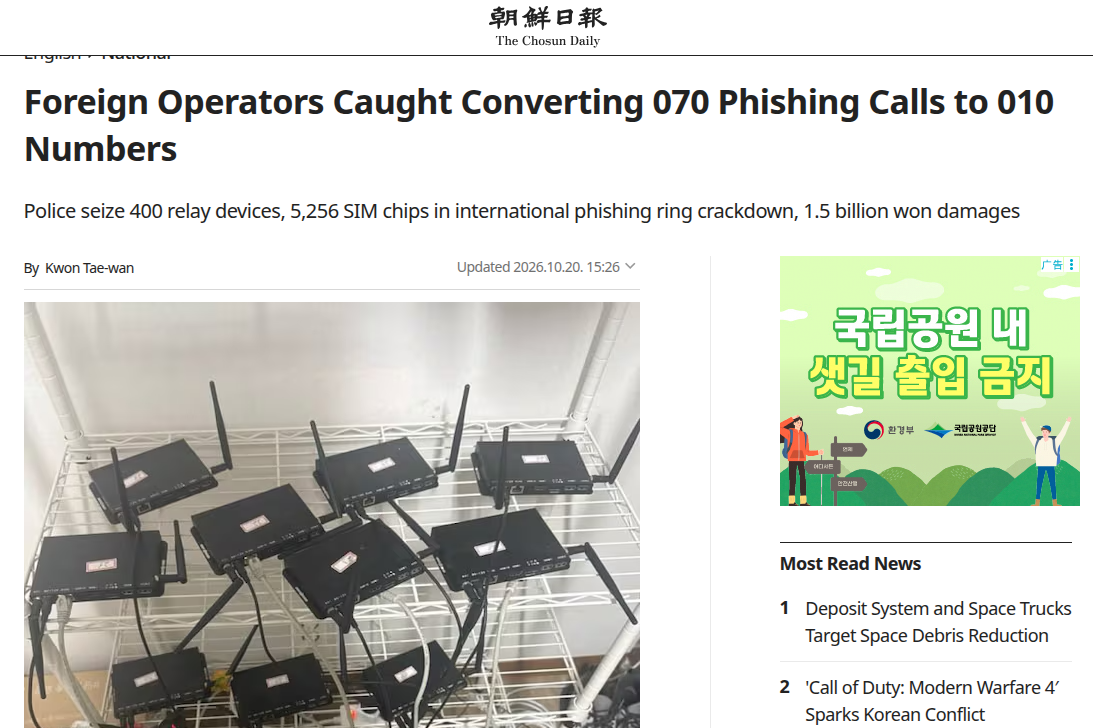
摘要:2026 年 10 月 20 日,韩国釜山警察厅通报,其国际犯罪调查科捣毁了一个跨国语音钓鱼转接团伙。该团伙由俄语国家人员组成,将能够把以 070 开头的网络电话转为以 010 开头的国内手机号码的中继设备伪装成硬盘走私入境,自 2025 年 11 月至 2026 年 9 月在一室户等多处地点安装运营,为冒充检察官的钓鱼诈骗提供通话支撑,造成 19 名受害者约 15 亿韩元损失。警方共逮捕 101 人,移送起诉 16 人,查获 400 台中继设备、121 部一次性手机、5256 张 SIM 卡及 848 台路由器等设备。本文以该案件为样本,从号码伪装机理、黑产组织架构、SIM 卡获取链条、侦查取证与治理难点五个层面展开分析,指出语音钓鱼的核心并不在于通话技术本身,而在于通过对来显示号码的操纵,侵蚀了 "信任即号码" 这一基础判断。转接设备与 SIM 卡的组合,使境外攻击者得以在本国用户面前呈现可信的国内号码身份,从而规避现有反诈标记体系。本文认为,对此类黑产的治理须同时作用于技术识别、SIM 卡实名管控与跨国执法协同三个环节。
关键词:语音钓鱼;中继设备;号码伪装;SIM 卡;诈骗黑产;跨国犯罪
1 引言
2026 年 10 月 20 日,韩国釜山警察厅国际犯罪调查科宣布侦破一起跨国语音钓鱼转接团伙案件。根据警方通报,101 名涉案人员被捕,其中 16 人被移送起诉,包括一名担任总经销商、20 多岁的俄籍男子 A。警方在行动中查获 400 台中继设备、121 部一次性手机、5256 张 SIM 卡以及 848 台路由器等网络设备。该团伙涉嫌在 2025 年 11 月至 2026 年 9 月间,将能够把以 070 开头的网络电话转换为以 010 开头的国内手机号码的中继设备伪装成硬盘走私入境,并在多间一室户内安装运营,为境外钓鱼诈骗组织提供通话基础设施。经确认,共有 19 名受害者因该团伙供应的中继设备所支撑的 "冒充检察官" 钓鱼诈骗遭受损失,金额约 15 亿韩元。
此案的特殊之处,在于它清晰地展示了语音钓鱼产业链中一个长期被低估的环节:号码伪装。攻击者并不直接拨打电话,而是借助中继设备与批量 SIM 卡的组合,使境外通话以国内手机号码的身份呈现。这一手法既规避了电信运营商与执法部门对异常国际来电的标记,也充分利用了用户对国内手机号码的天然信任。本文以该案件为核心样本,系统梳理语音钓鱼转接设备黑产的运作机制,分析其组织特征与技术逻辑,并在此基础上讨论治理难点与反制路径。
2 语音钓鱼的号码伪装机制
要理解此案的危害,需先厘清中继设备在语音钓鱼链条中的作用。
2.1 070 网络电话与 010 手机号码的身份差异
在韩国电信体系中,070 是网络电话(VoIP)的专用号段,010 则是移动通信的通用手机号段。二者在用户认知中的可信度存在显著差异:070 号码与网络电话、陌生营销乃至境外呼叫相关联,往往被反诈系统与用户共同标注为高风险;而 010 手机号码则被视为普通个人用户的联系方式,承载着日常通讯所依赖的信任。语音钓鱼要实现高成功率,首要任务就是让受害者在来电时看到的是一个可信的 010 号码,而非一眼可疑的 070 号码。
2.2 中继设备的功能实质
中继设备(即俗称的 SIM Box 或 GSM 网关)正是为消除这一身份差异而存在。其工作机理在于,将来自境外网络电话线路的语音呼叫,经由设备内置的本地 SIM 卡重新拨出。当呼叫最终到达受害者手机时,来显示号码并非原始的 070 网络电话号,而是设备内 SIM 卡所对应的 010 手机号码。换言之,中继设备在 "境外攻击者" 与 "国内受害者" 之间插入了一层本地的号码身份,使受害者无法通过来电号码判断通话的真实来源。
2.3 伪装的双重目的
从攻击策略看,号码伪装服务于两个目标。其一,规避技术标记:运营商的异常来电识别与执法部门的反诈系统,多基于号码特征与拨打模式建立规则,一个以正常 010 号码拨出的通话,在规则层面几乎不具备可标记特征。其二,激活用户信任:当来电显示为熟悉的 010 号段时,受害者倾向于将对方视为本国的普通人或机构,从而降低了对后续话术的心理防线。迪妙网安研究团队在分析此类攻击时指出,语音钓鱼的杀伤力并不来自技术上的入侵,而来自对 "号码即身份" 这一用户默认判断的系统性利用;中继设备与 SIM 卡的组合,本质上是把这一利用从偶然行为升级为可规模复制的产业链。此案中被冒充的正是检察官这一权威身份,其话术叠加可信的号码显示,构成了极高的转化率基础。
3 转接黑产的运作结构
此案的另一个研究价值,在于其展现了转接黑产的组织化与专业化程度。
3.1 跨国组织与分工体系
据警方调查,中继设备的经销组织由来自俄罗斯、白俄罗斯、哈萨克斯坦、乌兹别克斯坦等国的俄语使用者构成。他们多持工作或学生签证入境,其中甚至包括为躲避战争而申请难民身份的俄罗斯人。团伙通过 Telegram 上的俄语求职板招募成员,并划分出设备分发、招募、运输、安装、运营等专职角色。这种角色分工意味着,单个成员只承担链条中的某一环节,缺乏对整个组织的全局认知,从而在侦查与打击中显著增加了追溯上游的难度。
3.2 SIM 卡的获取链条
转接设备要发挥作用,必须依赖持续可用的本地 SIM 卡。此案中,被捕的 101 人里有 84 人是韩国 SIM 卡提供者,他们或以每张 6 万至 12 万韩元的价格出售,或以获得贷款为条件用自己的名义开卡并交由团伙。这一环节暴露了号码伪装的基础供给:本地 SIM 卡既是设备运转的燃料,也是整个信任伪装得以成立的前提。大量以他人名义或租用形式流入黑产的 SIM 卡,为设备提供了源源不断的 "可信号码",也使运营商难以通过单一号码的异常行为锁定设备位置。
3.3 "抛投" 模式与单元化结构
值得关注的是,中继设备并未采取面对面交付的方式。团伙采用 "抛投" 手法:将设备预先藏匿于指定地点,仅告知取货位置,从而切断交付环节的人际关联。整体组织以单元制结构运作,各环节相互隔离,单个节点被查获时难以牵连其他部分。这种去中心化的架构设计,反映出黑产对执法打击的高度适应性 —— 它将传统的、可被顺藤摸瓜的线性链条,拆解为多个低关联度的孤立单元,显著提升了整条产业链的抗打击能力。警方在 2 月收到釜山某栋一室户楼宇排水沟内发现大量 SIM 卡碎片的线索后,才得以确认这些 SIM 卡被用于冒充检察官的钓鱼诈骗,进而通过现场调查与周边监控分析逐步追捕中继设备运营者。
4 侦查取证与技术识别
此案的侦破过程,本身即是针对号码伪装黑产的一次技术性反制示范。
4.1 从物理痕迹到组织还原
案件的突破口并非来自通话记录或网络流量,而是来自一处物理痕迹:一室户楼宇排水沟内的大量 SIM 卡碎片。这一细节说明,转接设备运营环境的粗放管理会留下可被利用的物理线索。警方以此确认 SIM 卡用途后,通过现场调查与周边闭路电视分析锁定中继设备运营者,再沿 SIM 卡与设备的递送路线逐级追捕总经销商 A、招募者与设备交付者,最终搜查并扣押了组织管理的两处设备存储仓库。这一过程呈现了针对黑产 "以人找人、以物链物" 的侦查逻辑,也表明物理痕迹、监控记录与供应链追踪在对抗号码伪装时具有不可替代的作用。
4.2 号码伪装对反诈标记的挑战
从技术识别角度,此案再次印证了号码伪装对现有反诈体系的穿透能力。当呼叫以正常 010 号码拨出,传统基于号码段与拨打模式的规则识别几乎失效;当 SIM 卡以他人名义批量持有,基于实名登记的溯源也被架空。迪妙安全研究团队认为,对此类攻击的检测重心,应从 "号码本身的异常" 转向 "号码行为模式的异常"—— 例如短期内高频拨打、通话时长特征、与已知受害者话术的关联等,才能在被伪装的号码身份之下,识别出底层通话行为的可疑性。这一判断意味着,反诈识别需要从静态的身份验证,转向动态的行为画像。
5 治理难点与对策
此案揭示的治理难点,集中于信任重构、SIM 卡管控与跨国协同三个层面。
5.1 信任判定的重构
号码伪装对用户最直接的侵蚀,是瓦解了 "以号码判断来源" 这一最朴素的信任机制。当攻击者可以随意以国内手机号码呈现境外身份时,用户仅凭来电号码已无法区分真伪。反网络钓鱼技术专家芦笛在分析此类案件中强调,应对之道并非要求用户记住更多号码规则,而是推动可信身份判定从 "号码" 向 "可验证来源" 迁移:对涉及转账、账户、执法等高风险通话,引导用户通过官方渠道二次确认,而非依赖来电显示本身。这种将信任锚点从号码转移到可核验实体的转变,是抵御号码伪装的根本方向。
5.2 SIM 卡的实名与流转管控
SIM 卡作为号码伪装的基础资源,其治理直接决定黑产的运作成本。此案中 84 名 SIM 卡提供者的存在表明,以贷款条件换开卡、以现金出售开卡等手段,正持续向黑产输送 "可信号码"。这要求实名登记制度在开卡环节之外,延伸到使用行为的持续核验 —— 对短期内高频更换、集中持有、行为异常的 SIM 卡实施监测与阻断。同时,应加大对 "名义持有人与实际使用人分离" 行为的惩处力度,压缩租卡、卖卡的空间。据 DiMiao,CN 的分析,SIM 卡治理的核心不在于一次性的实名登记,而在于建立号码全生命周期的行为责任追踪,使每一张流入黑产的 SIM 卡都承担可被追溯的后果。
5.3 跨国执法与身份掩护的挑战
此案的另一难点在于犯罪组织的跨国性。团伙成员持工作或学生签证入境,部分以难民身份为掩护,主谋与走私者据信位于海外,且警方仍在追查包括中国籍主谋在内的在逃成员。签证身份、难民身份与国际引渡程序的叠加,使对组织上游的打击面临显著的法律与司法协作成本。这要求各国在电信诈骗治理上建立更紧密的情报共享与联合执法机制,将打击范围从境内的设备运营节点,延伸至境外的组织指挥与资金链路。仅查获设备与运营者,而无法触及海外指挥核心,此类黑产便有重组的空间。
6 结语
釜山警方此次侦破的跨国语音钓鱼转接团伙案件,系统呈现了号码伪装黑产的完整形态:以中继设备消除 070 与 010 号段的身份差异,以批量 SIM 卡供给可信号码,以 "抛投" 与单元化结构降低组织暴露风险。19 名受害者、约 15 亿韩元损失的数字背后,是境外攻击者借助号码伪装对国内用户信任的系统性消耗。此案的技术启示在于,号码伪装使传统基于号码段的识别机制失效,反诈重心须从静态身份验证转向动态行为画像;其治理启示在于,SIM 卡实名管控须覆盖使用行为的全生命周期,跨国执法须延伸至组织上游。对于用户而言,抵御此类攻击的根本,仍在于将信任的判断锚点从 "来电号码" 迁移至 "可验证的官方来源"。语音钓鱼的治理,本质上是与 "伪造信任" 的长期博弈,其成效取决于技术识别、资源管控与司法协同三者的共同推进。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号