端云可信加密架构:终端加密图标标记与腾讯云密钥托管联动实践
原创
端云可信加密架构:终端加密图标标记与腾讯云密钥托管联动实践
原创
用户12337378
发布于 2026-10-22 16:53:00
发布于 2026-10-22 16:53:00
一、端云协同加密的两层安全模型
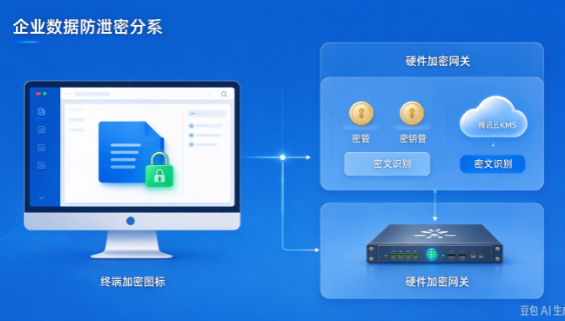
传统本地透明加密存在两大短板:一是密钥分散存储,缺乏统一轮换与灾备机制;二是密态处于黑盒状态,用户无法直观识别文件是否加密,极易发生明文外泄。 整套架构分为终端感知层与云端密钥管控层,依托硬件加密网关打通两端链路,同时引入文件图标可视化机制,实现 “看得见加密、管得住密钥” 的闭环防护。 终端通过 Windows Shell 扩展识别文件加密元数据,渲染绿色小锁标识;密钥调用请求经由内网硬件网关转发至腾讯云 KMS,全程不暴露主密钥明文,满足等保 2.0 与商用密码合规要求。
二、终端密态可视化:绿色锁图标技术实现
2.1 图标渲染底层原理
文件加密标识基于 Windows IShellIconOverlayIdentifier 接口开发,属于标准 Shell 扩展组件,无需劫持业务进程。 系统读取文件头部的加密校验元数据,一旦识别到合法加密标签,自动在文件图标右上角叠加绿色小锁,明文文件则不显示任何标记。 标识附带 HMAC 完整性校验,无法手动篡改伪造,保证可视化结果真实可信,避免虚假密标带来的管理漏洞。
2.2 密标能力优势清单
- 无侵入体验:不改动原有软件操作流程,打开文件夹即可区分明文与密文,降低人为泄密概率。
- 离线持续生效:即使终端断开内网、无法连接云端密钥服务,本地元数据依然可以正常渲染锁形图标。
- 运维可视校验:管理员可批量核验终端文件图标,快速排查加密策略未下发、驱动拦截等异常问题。
三、硬件加密网关:端云密钥可信接入枢纽
3.1 网关核心定位
硬件加密网关部署在内网 VPC 中,作为终端客户端与腾讯云 KMS 之间唯一的访问入口,承担请求代理、身份鉴权、信封加密转发三项核心职责。 网关仅在内存中临时缓存数据密钥 DEK,不会持久存储密钥明文,同时通过 VPC 内网终端节点建立私有链路,杜绝密钥请求在公网传输被窃听。
3.2 分层密钥体系(信封加密)
表格
密钥层级 | 托管位置 | 作用说明 |
|---|---|---|
客户主密钥 CMK | 腾讯云 KMS HSM 硬件模块 | 加密保护 DEK,明文永不离开硬件安全边界 |
数据密钥 DEK | 终端内存临时使用 | 用于文件本地加解密,加密后的 DEK 随文件一同保存 |
网关前置校验终端身份、账号权限与安全域,校验通过后调用 KMS 接口生成 DEK,严格遵循信封加密规范,兼顾大文件加密性能与密钥安全边界。
四、腾讯云 KMS:密钥全生命周期云端管控
4.1 密钥安全管控能力
所有主密钥由 KMS 统一管理,支持自动定时轮换、版本留存、密钥禁用与销毁,底层依托国密认证 HSM 硬件保护密钥安全。 配合 CAM 访问管理做最小权限管控,仅网关服务角色具备调用 DEK 的权限,杜绝越权访问密钥。
4.2 全链路审计溯源
密钥调用、文件加解密操作自动接入云审计服务,完整记录终端 ID、账号、时间戳、密钥 ID 与操作结果。 终端文件行为日志与云端密钥调用日志相互联动,形成从文件加密到密钥调用的完整溯源链条,满足事后安全追溯要求。
五、在线 + 离线双模式架构适配
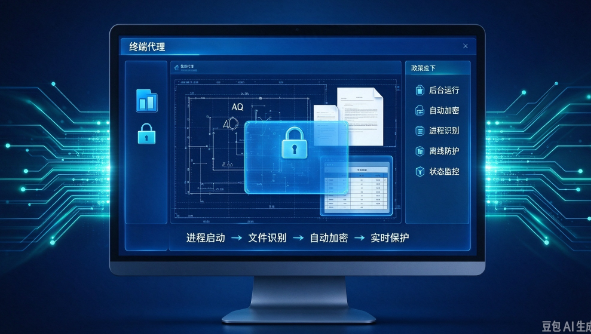
在线模式下,终端加解密请求经由硬件网关向 KMS 实时拉取 DEK,全程密钥可管控、可审计。 离线场景支持下发限时 DEK 缓存,自定义密钥有效期,到期后密文自动无法解密,防止涉密文件脱离安全域长期被打开。 无论在线还是离线,绿色锁加密图标始终保持正常显示,持续给用户提供安全提示,不会因网络中断丢失密态标识。
六、落地实施关键约束
- 兼容性适配:Shell 图标扩展容易被 EDR、杀毒软件拦截,需要提前添加组件白名单,规避图标不显示问题。
- 密钥缓存管控:合理设置 DEK 缓存 TTL,平衡云端接口调用量与终端离线使用时长,避免密钥长期缓存带来风险。
- 权限严格隔离:网关、终端账号、KMS 角色权限独立拆分,严格禁止跨安全域互通密钥,守住最小权限原则。
七、总结
终端绿色锁密标可视化解决了加密状态不可见的业务痛点,硬件加密网关构建端到云的可信传输通道,腾讯云 KMS 补齐密钥托管、自动轮换、审计溯源的云端安全能力。 整套端云架构摆脱了纯本地加密方案的密钥管理短板,在保留终端透明加密无感体验的同时,把密钥风险收敛到受 HSM 保护的云端托管体系,非常适合研发图纸、源代码、技术文档等涉密文件防护,同时具备云上合规审计需求的制造、科研类企业。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号