制造图纸防泄密:基于腾讯云 CLS 异常行为日志构建全链路审计溯源体系
原创
制造图纸防泄密:基于腾讯云 CLS 异常行为日志构建全链路审计溯源体系
原创
用户12337378
发布于 2026-10-21 16:25:12
发布于 2026-10-21 16:25:12
在机械、模具、装备制造行业,CAD 图纸、三维工艺模型属于核心数字资产。图纸在设计、内部流转、外协交付过程中,存在私自解密、批量导出、跨盘拷贝、违规外发等风险。传统本地加密系统仅能实现文件加解密控制,日志分散存储在终端,难以集中检索、长期留存、关联分析,一旦发生泄密事件,追溯取证难度大。通过将终端加密风险行为日志统一接入腾讯云日志服务(CLS),搭建集中化日志存储、检索、告警、审计平台,能够补齐加密体系的溯源短板,形成 “终端管控 + 云端审计” 一体化图纸防泄露方案。
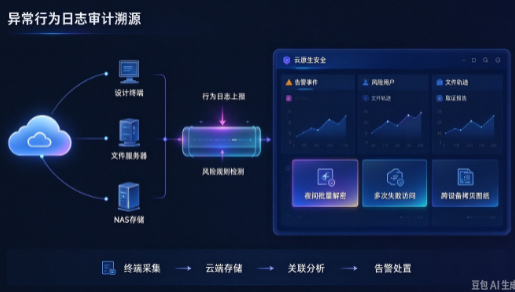
终端加密模块可持续采集加密运行阶段客户端的各类风险行为记录,覆盖图纸解密操作、文件另存、跨存储介质拷贝、批量打印、远程传输、进程异常调用等行为事件。每条日志携带终端编号、账号信息、文件路径、图纸名称、操作时间、操作结果等多维字段,完整记录用户与加密文件之间的交互动作。这些原始行为数据是安全审计的基础,但单台终端日志存储容量有限、容易被人为删除,缺乏统一的规则引擎做风险识别,很难第一时间发现批量解密、夜间集中导出等高风险动作。
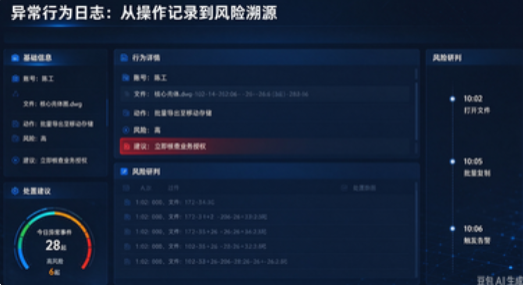
借助腾讯云 CLS,终端加密产生的异常行为日志可以稳定上云,实现集中托管。CLS 支持高并发日志接入,能够承载多设计终端持续上报的行为数据,提供可靠的日志持久化存储,支持按合规策略设置日志保存周期,满足数据安全审计对日志留存的要求。同时 CLS 内置高性能检索引擎,安全管理员可以基于账号、终端 IP、文件类型、操作类型等标签快速检索历史操作记录,在发生疑似泄密事件时,快速定位操作人、操作时段和涉及图纸资产,缩短溯源取证时间。
添加描述
基于日志字段配置告警规则,可实现风险由事后追溯转向事前预警。管理员在 CLS 控制台配置检测策略,例如同一账号短时间多次解密图纸、非工作时段批量导出加密模型、加密文件向移动存储设备写入等异常模式。当终端上报的行为日志命中规则后,平台可及时推送告警通知,安全人员介入核查,阻止风险进一步扩散。相比人工定期抽查终端日志,云端自动化告警大幅降低安全运营成本,提升风险响应效率。
在混合办公与多厂区协同场景下,该方案优势更加突出。多地车间、设计办公室的终端加密日志统一汇聚到云端,打破本地日志孤岛。安全团队不需要逐台登录设计电脑导出日志,通过统一控制台完成全厂区图纸操作行为审计。日志数据独立于终端环境,终端本地日志被篡改或删除不会影响云端审计记录,保障审计证据的可信性。
添加描述
在落地实施层面,需要规范日志上报字段标准,统一行为类型编码,保证加密终端输出日志结构稳定,便于 CLS 解析与索引。同时做好访问权限隔离,仅授权安全审计人员查看日志,防止审计日志本身被越权查阅。可搭配云侧可视化仪表盘,统计每日解密量、高频风险操作 TOP 账号、异常操作时序趋势,直观呈现图纸资产安全态势。
结语
图纸加密解决的是 “不让随意打开” 的问题,而基于腾讯云 CLS 的异常行为审计体系,解决的是 “谁操作过、什么时候操作、能否追溯” 的问题。二者协同,构建起权限管控与审计溯源相结合的防护框架,帮助制造企业规范图纸流转,满足数据安全相关审计要求,在保障设计业务正常流转的前提下,守住工艺图纸资产安全底线。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号