一套策略管到底?企业手机需要场景化「合规围栏」
原创
一套策略管到底?企业手机需要场景化「合规围栏」
原创
卓豪终端管理
修改于 2026-10-20 15:27:58
修改于 2026-10-20 15:27:58
导语:公司发的手机在办公室一切正常,员工带回家问题就来了:同一个工作App,在公司截屏是正常协作,在家里截屏可能被旁人看得一清二楚;上班查客户资料是正常办公,凌晨批量导出客户名单就很不正常。设备没变、人没变,变的是场景。多数企业却用一套策略从头管到尾,结果要么在公司管得太松,要么在外面管得太紧。
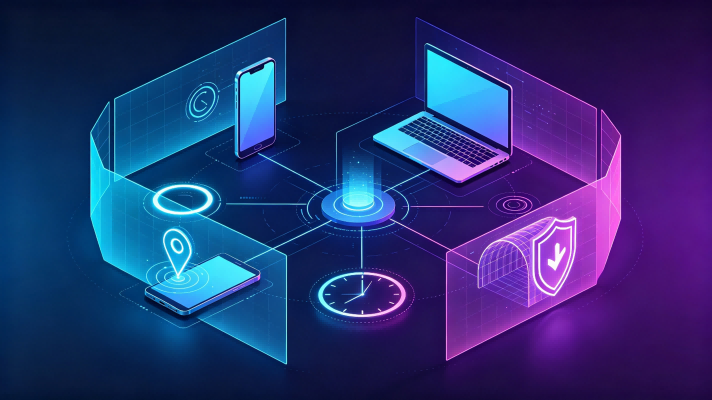
问题在于策略只认设备、不认场景。真正该问的是:同一台设备在不同场景下,该执行哪套策略?答案就是「移动终端合规围栏法」:不靠一套策略管到底,而是用地理、时间、应用、网络四道围栏判断场景,让策略跟着场景自动切换。
一、为什么一套策略管所有场景不合理?
一套策略管到底,前提是所有场景风险相同。但同一台手机换个位置、时间、网络,风险就不同。
地理差异:办公区有门禁、监控和同事在场,截屏暴露风险低;带回家、咖啡馆或地铁,同样操作就暴露在不可控环境。
时间差异:工作时间访问企业数据正常;凌晨批量下载客户名单,即使同一人同一设备,也更接近数据外带。
应用差异:企业应用与社交软件同屏,截屏、复制粘贴、文件分享会让企业数据流向个人应用,流出后无人知晓。
网络差异:企业Wi-Fi可控,公共Wi-Fi不可信;同一设备连不同网络,数据出站可见性和被监听风险不同。
四个差异叠加,结论很清楚:策略不能只有一个版本,统一策略覆盖所有场景只能两头不讨好。
二、什么是「移动终端合规围栏法」?
简单说,就是把“场景”写进策略判断条件,而不只写“设备”。判断条件由四道围栏组成:
当前场景=地理位置×时间段×应用组合×网络环境。
地理围栏:以办公区、厂区、门店等真实区域划定虚拟边界,设备进入或离开即触发状态变化,最直观也最易落地。
时间围栏:按工作日历和工作时段划分,工作日与节假日、工作与非工作时段可执行不同策略。
应用围栏:区分企业应用与个人应用,对同屏运行、跨应用数据共享、应用安装来源分别设限。
网络围栏:识别企业网络、可信网络和公共网络,按信任级别决定是否加密、是否允许访问企业资源。
四道围栏不是四条独立策略,而是一组判断条件。组合结果决定当前适用哪套策略,切换自动完成:员工无需手动切换,管理员也不必逐台干预。
三、四道围栏怎么落地?
在MDM平台上落地,通常分四步:
第一步,先划边界。把办公区、厂区、门店圈成虚拟围栏,定义进入和离开的含义。进入办公区视为合规场景,策略正常放开;离开立即触发收紧。
第二步,再定时间。区分工作与非工作时段,对非工作时间的数据下载、批量导出单独设限,让异常行为从“事后查日志”变成“当场拦住”。
第三步,管住应用。企业应用正常安装运行,社交、网盘等个人应用按角色和场景限制;同屏运行、跨应用复制粘贴、未知来源安装单独封堵。
第四步,识别网络。企业网络按可信处理;公共网络强制加密通道,不允许明文访问企业资源;来源不明网络直接限制访问范围。
例如,销售在公司连企业Wi-Fi、用企业App查资料,地理和网络围栏均合规,截屏、复制正常开放;同一设备带回家、连公共Wi-Fi、凌晨打开同一App,地理、网络、时间三道围栏同时不满足,截屏、下载、导出自动收紧,管理员同步收到告警。员工无需操作。
围栏不是越紧越好。价值在于区分场景,而非管死所有场景。应先收紧高风险场景,其余保留效率,再按误报逐步微调。
四、平台能力与落地支撑
要支撑四道围栏自动联动、策略实时切换,工具侧需具备以下核心能力:
地理围栏触发机制——设备进出虚拟边界时,能自动标记合规/不合规状态并触发对应安全动作和告警,无需管理员逐台干预。
策略无线下发与自动执行——Wi-Fi、VPN、安全配置等可远程推送到设备,策略按部门或角色分组批量生效,避免人工逐台配置。
应用容器化与跨应用管控——企业应用与个人应用隔离容器化,跨应用复制粘贴、文件分享按场景设限,防止数据无意外流。
网络级加密与异常阻断——支持应用级VPN加密通道,不可信网络强制加密、来源不明网络直接限制访问范围,越狱/Root设备自动切断企业连接。
围栏命中与合规报表——所有围栏触发、策略违规行为纳入统一报表,便于合规审计和误报微调。
重点不在功能数量,而在四道围栏能否真正联动起来,让策略跟着场景走,而不是各管各的。
结语
移动设备的难题不是管不住,而是管不准。管得太松,数据裸奔;管得太死,员工绕开管控。合规围栏法把“该不该管”变成“当前属于哪个场景、该执行哪套策略”。四道围栏同时判断,策略自动切换,员工无感,管理员可控。移动合规的本质,是让策略跟着场景走:公司里宽松高效,外面收紧安全,这才是用户友好与安全可控的平衡点。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号