定制项目的过程可核性:代码托管归属、环境凭证交接与从零构建验证
原创
定制项目的过程可核性:代码托管归属、环境凭证交接与从零构建验证
原创
newlati
发布于 2026-10-17 09:34:10
发布于 2026-10-17 09:34:10
定制开发项目的风险,很少表现为"合作方某天消失"这种戏剧性形态。更常见的情形是:需求确认之后进入开发,进度只存在于对方的汇报里;三个月后拿到一堆文件,却无法在自己机器上跑起来;想接手继续做,发现仓库不在自己名下、密钥不知道在谁手里。
从工程角度看,这类问题的共同原因是过程不可核——项目的关键资产(代码、凭证、构建能力)在交付之前始终处于单方可控状态。把过程变得可核,是可以在技术层面做到的,而且投入不大。
本文按资产类型,把这件事拆成四段:代码资产、凭证与配置、构建可复现、交接与演练。
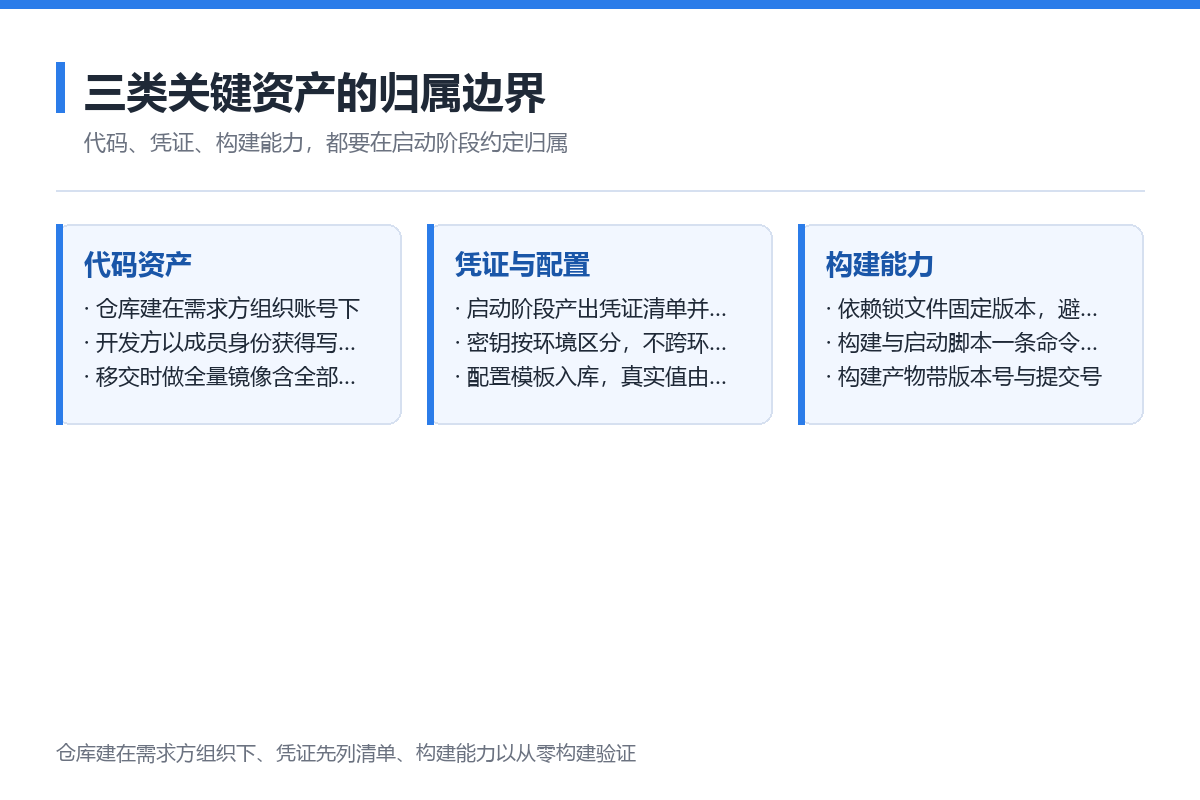
图 5:三类关键资产(代码、凭证、构建能力)的归属与可见性边界
一、代码资产:仓库所有权决定议价位置
代码托管放在谁的组织账号下,是一个在项目启动时就要定下来的技术决策,而不是交付时才谈的商务条件。
| 归属方式 | 可见性 | 主要问题 |
|---|---|---|
| 开发方组织账号 | 甲方无账号或仅有推送后的只读视图 | 提交历史、分支、Issue 全在对方侧;人员变动即失去连续视图 |
| 甲方组织账号 + 赋予开发方写入权限 | 甲方可见全部提交历史与分支 | 需要甲方先行建立组织与权限模型,起步的工作量略多 |
| 双远端镜像 | 双方各持一份,按提交推同步 | 需要约定同步频率与冲突处理规则,否则镜像会漂移 |
建议默认采用第二种:仓库建在甲方组织下,开发方以成员身份获得写权限。这样做的收益不只是安全,还有过程可核——提交记录本身是一份连续的进度凭证,可以按周观察,不需要依赖任何汇报。
三条配套约束:
- 提交历史要保持可读。 按功能提交、写清提交信息,避免把数周工作压成一次巨大提交;历史可读,过程才可核。
- 分支策略提前约定。 主干、开发分支、发布标签的用途写进协作说明,避免"哪个分支是当前版本"都要临时确认。
- 交接前做一次全量镜像。 移交时把仓库完整镜像一份,包含全部分支与标签,而不只是打包一份当前代码压缩包。
二、凭证与配置:先列清单,再谈归属
项目涉及的凭证与配置散落在多个系统里:服务器登录、数据库账号、对象存储、短信、地图、支付、第三方接口密钥、小程序与公众号主体、域名与解析、CDN。这些资源的共同特点是多数在开通时绑定在某个账号下,之后很难迁移。
因此建议在项目启动阶段就产出一份凭证清单,明确每一项的账号归属方、保管人和轮换方式:
| 项 | 归属要点 | 实践建议 |
|---|---|---|
| 服务器与数据库 | 主体账号归属 | 用项目专用账号,不与其他项目共用;开通子账号供开发使用 |
| 小程序与公众号主体 | 认证主体归属 | 由甲方主体认证;开发者以协作者身份加入,不共享主账号 |
| 域名与解析 | 注册商账号归属 | 由甲方账号注册与续费;解析变更留操作记录 |
| 第三方接口密钥 | 密钥归属与轮换 | 密钥按环境区分,不跨环境复用;泄露即轮换 |
| 配置文件 | 敏感项存放位置 | 配置模板入库、真实值走环境变量或密钥管理服务,不落明文 |
配置文件的处理方式,是判断一个项目工程规范程度的直观指标。 配置模板入库、真实值由部署环境注入,是可行的默认做法;把生产库密码与接口密钥写进仓库里的配置文件并推送到公共远端,则是需要立即纠正的做法——即使仓库后来转为私有,密钥也已经应当视作泄露并轮换。
三、从零构建:把"能跑"变成可验证
判断交付物是否完整,有一个很简单但很有效的方法:换一台干净的机器,只拿源码和文档,看能不能把它构建起来。
要做到这一点,交付物里需要具备几样东西:
| 要素 | 作用 | 缺失后的现象 |
|---|---|---|
| 依赖锁文件 | 固定依赖版本,避免"昨天能装今天装不上" | 构建结果随时间漂移,问题无法复现 |
| 依赖清单文件 | 声明所有直接依赖与运行时版本要求 | 换环境后缺模块、版本冲突 |
| 构建与启动脚本 | 一条命令完成安装与启动,不依赖手工步骤 | 只能由熟悉项目的人按记忆操作 |
| 环境变量样例 | 列出所需变量名与含义(不含真实值) | 部署时靠口头传递,容易漏项 |
| 数据库结构脚本 | 建表与初始化数据可脚本化执行 | 只能从开发库导出,结构无法追溯 |
| 版本标记 | 构建产物带版本号与提交号 | 线上问题无法定位到具体提交 |
一个可执行的验收动作是换机演练:在项目中期和交付时各做一次,把源码拿到一台未参与开发的机器上,按文档从零构建并启动主流程。中期做一次的价值在于早发现问题;交付时做一次,是确认交付物自洽的收口动作。
四、交接物的清单结构
交接不是"把所有文件拷过去",而是一个有边界的清单。建议按下面四类组织:
- 代码类:完整仓库镜像(含分支与标签)、依赖锁文件、构建脚本、数据库结构脚本。
- 配置类:环境变量清单与样例、部署说明、密钥保管方式与轮换责任人、第三方便用的接口文档。
- 文档类:架构说明、核心流程状态说明、字段字典、已知问题与待办清单。
- 凭证类:各系统账号归属确认、交付时的账号与权限截图、数据导出方式说明。
四类里常常被漏掉的是第四类。代码能跑不代表能独立运营——如果小程序主体、服务器账号、第三方密钥都不在甲方手里,那么后续任何一次续费或变更都受制于人。
五、三种反模式对照
| 反模式 | 表现 | 可核的做法 |
|---|---|---|
| 只在交付时核 | 过程全黑盒,交付当天才发现缺文档、缺脚本 | 中期做一次换机演练,把问题暴露在还有余量的时候 |
| 过程凭证在单方 | 仓库、凭证、构建能力都在开发方一侧 | 仓库建在甲方组织下,凭证清单在启动阶段产出 |
| 以"能演示"代替"能构建" | 只看录屏与截图,交付物不可独立运行 | 验收动作固定为"在甲方环境从零构建并跑通主流程" |
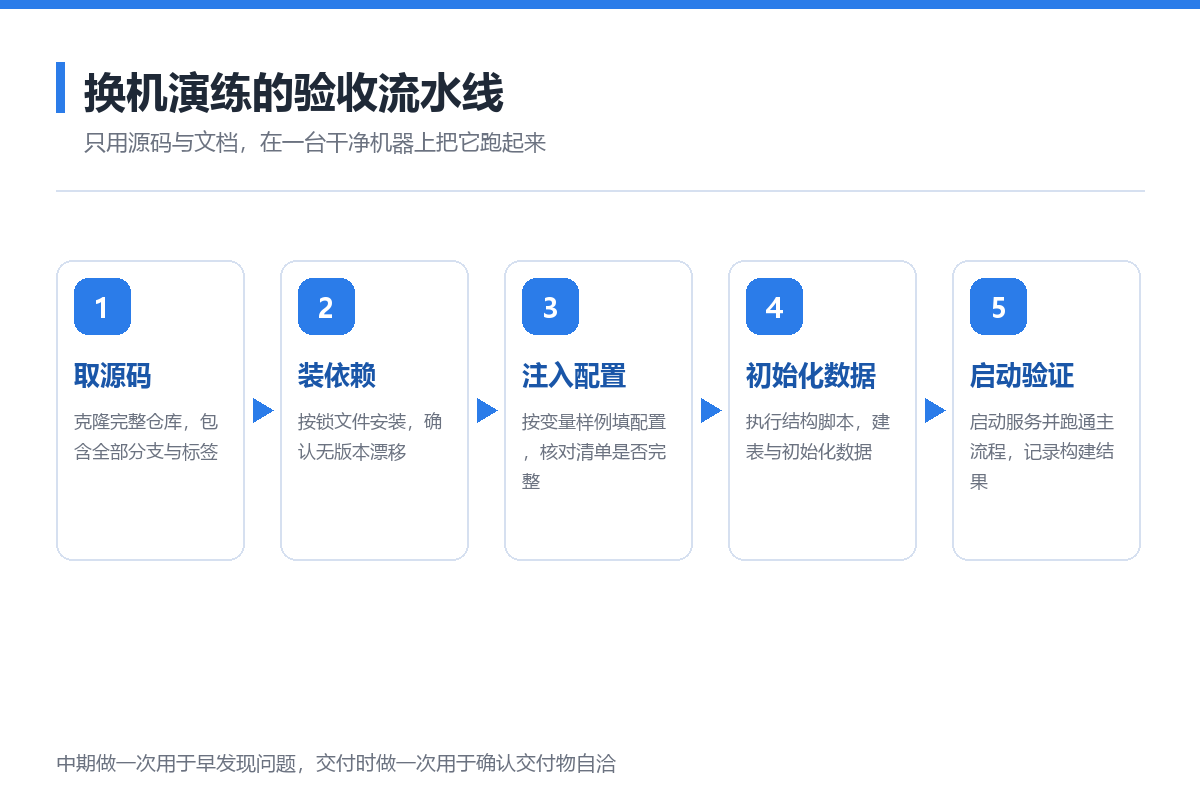
图 6:换机演练的流水线——取源码、装依赖、注入配置、初始化数据、启动验证
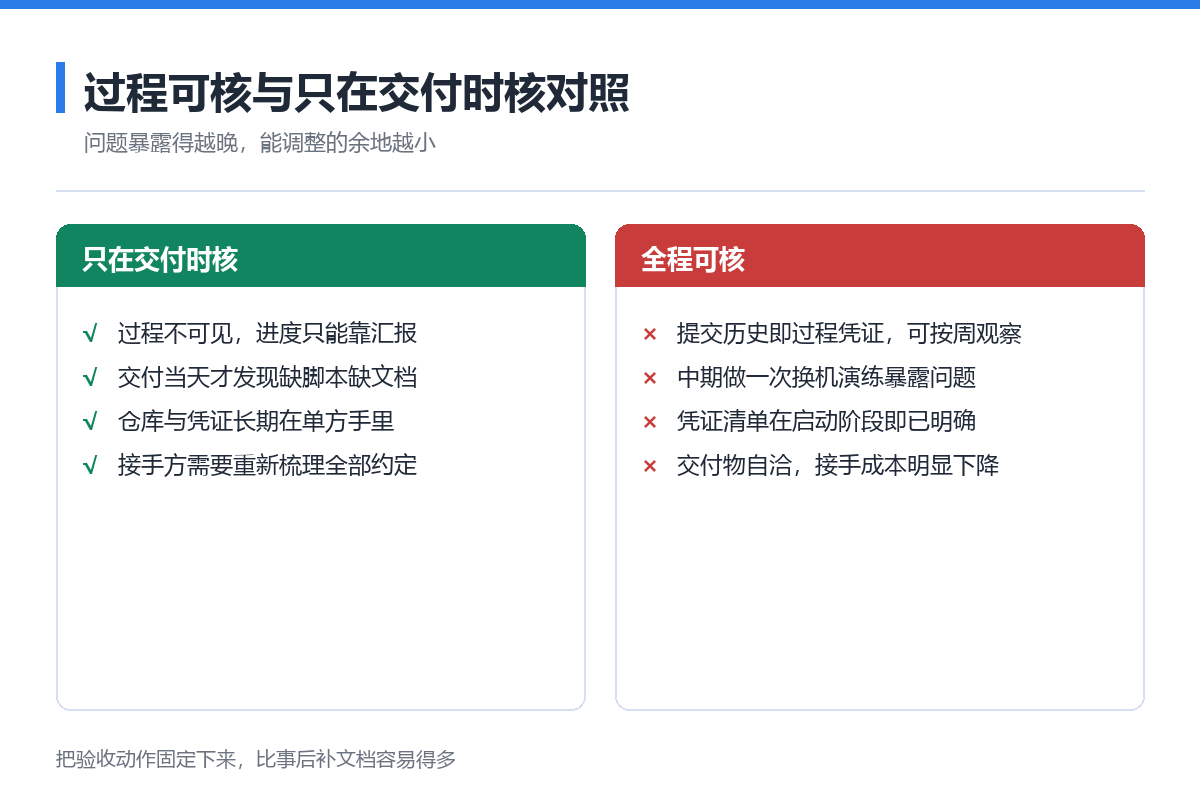
图 7:全程可核与只在交付时核的两种做法对照
小结
把定制项目的风险降到可管理,技术侧能做的三件事是:代码资产归属前置到项目启动、凭证与配置先列清单再谈归属、用换机演练把"能跑"变成可验证的事实。 这三件事都不复杂,但需要在一开始就约定,事后补做的代价要高得多。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号