腾讯云集成解密邮件申请能力:构建加密文档外发审批与全链路审计体系
原创
腾讯云集成解密邮件申请能力:构建加密文档外发审批与全链路审计体系
原创
用户12337378
发布于 2026-10-16 11:34:51
发布于 2026-10-16 11:34:51
在企业数字化转型持续深化的背景下,大量业务文档、设计图纸、项目资料存储与流转于云上环境。文档透明加密作为数据防泄密的核心手段,能够有效阻止敏感文件未经授权外泄,但也会带来业务协作痛点:当员工需要将加密文档通过邮件对外交付合作方、客户时,传统解密模式存在权限滥用、操作无记录、多人分发管控难等问题。为兼顾数据安全与业务效率,可依托腾讯云安全底座,集成解密邮件申请能力,搭建一套终端发起、后台审批、自动代发、全程留痕的加密文档外发管理体系,解决云上企业敏感文档邮件外发的合规难题。
这套解密邮件申请方案以终端安全管控模块为入口,面向办公终端用户提供标准化的申请流程。终端用户在使用加密文档,需要对外邮件分发时,可直接在本地终端发起解密邮件申请,无需提前手动解密文件。在申请表单内,用户可完整填写邮件相关信息,包含邮件主题、正文内容、文件附件,同时支持配置多名邮件接收人,满足一份解密文档同步发给多个外部合作方的业务场景。所有申请信息、关联文档、接收人列表将统一上传至腾讯云服务端,形成标准化审批工单,避免员工线下传输解密文件带来的不可控风险。
工单提交后,流转至后台管理员进行合规审批。管理员在云端管理控制台查看申请详情,核对文档密级、外发用途、接收人身份、分发范围等关键信息,根据企业数据安全策略选择通过或驳回申请。审批环节可配置多级审批策略,针对高密级文档启用双人复核机制,进一步降低敏感数据违规外发风险。当审批驳回时,系统会将驳回原因同步反馈至终端申请人,终止本次解密外发流程;审批通过后,将触发云侧代发邮箱机制,由系统代发邮箱自动完成解密文件投递,无需人工下载解密文件、手动发送邮件。
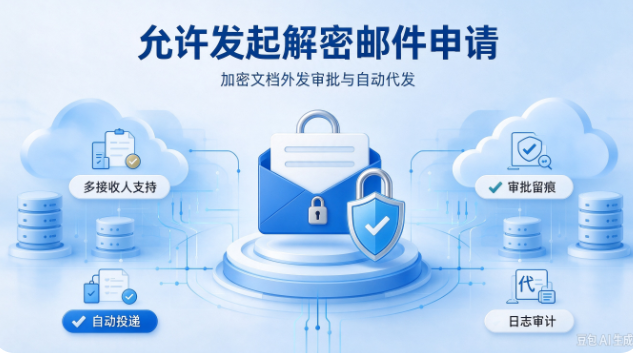
该方案最大的安全价值在于,解密文件全程由系统自动代发,终端用户无法获取解密后的原始文件。申请人仅拥有发起申请的权限,不能本地导出明文文档,从源头切断私自保存、二次转发明文资料的风险。同时支持多接收人配置,管理员在审批阶段可复核全部收件人名单,限制随意新增外部联系人,保障文档分发范围可控。邮件发送完成后,系统自动记录本次操作的完整日志,涵盖申请人终端信息、申请时间、文档名称、邮件内容、全部接收人、审批人、审批时间、邮件投递状态等数据,形成全链路审计记录。
依托腾讯云的存储、计算与安全能力,整套体系具备良好的可扩展性与稳定性。云端统一汇聚所有解密邮件申请工单和审计日志,日志数据可长期留存,满足等保、行业合规对数据操作可追溯的硬性要求。管理员可基于审计日志开展检索、统计与风险分析,例如统计高频外发文档类型、异常时段申请记录,识别潜在的数据泄露行为。同时能力可与云上身份认证、访问控制体系联动,实现账号权限统一管理,避免独立安全系统带来的身份孤岛问题。
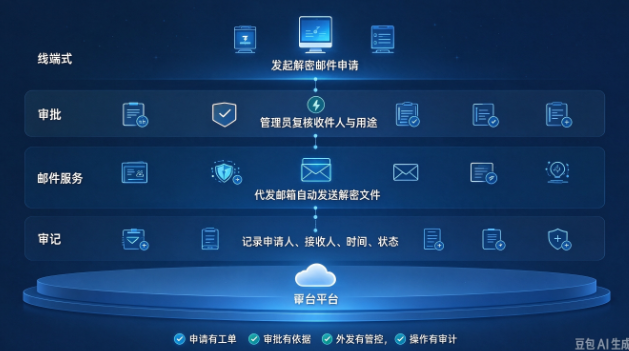
对比传统文档外发方式,该模式重构了加密文档邮件交付流程。传统方案中,员工申请解密后拿到明文文件,后续邮件发送行为脱离管控,明文文件可被随意复制转发;而集成腾讯云的解密邮件申请方案,将解密动作、邮件分发、权限审批、审计追溯整合在同一闭环内,做到 “申请有工单、审批有依据、外发有管控、操作有审计”。
对于制造、建筑设计、医疗、政企等存在大量敏感文档对外协作的行业,这套方案平衡了安全管控和业务协同需求。在保护核心知识产权与业务数据的前提下,简化员工对外交付文档的操作成本,同时帮助企业建立可审计、可管控的云上文档外发规范,实现敏感数据 “管得住、用得好”。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号