国密硬件签名与可信时间戳联合:长周期电子证据的法律效力工程实现
原创
国密硬件签名与可信时间戳联合:长周期电子证据的法律效力工程实现
原创
安当加密 3
发布于 2026-10-15 13:14:36
发布于 2026-10-15 13:14:36
摘要:电子签名在合同、票据、审计日志等场景中承担着身份绑定与防篡改的职能,但单纯的数字签名无法直接回答"这份文件究竟在何时被签署"的问题。当签名私钥对应的证书在若干年后过期或被吊销,仅凭一份孤立签名值难以向裁判方自证其签署时点与内容完整性。本文围绕国密算法体系下的智能密码钥匙与可信时间戳服务(TSA)的联合工程实现展开,从时间戳请求链构造、SM2签名与RFC 3161时间戳的绑定、验签时效管理、长周期密钥失效后的举证链路设计四个维度,给出可落地的技术拆解与代码级伪代码,帮助工程团队把"签名有效"升级为"可被法庭长期采信"的合规证据。 正在上传图片...
关键词:国密USBKey,电子签名,可信时间戳,TSA,RFC3161,SM2签名,等保2.0,密评,数据安全,合规举证,司法采信
一、为什么签名之后还需要时间戳
很多团队在接入硬件加密设备做签名验签时,会默认"签了名就等于有了法律效力"。这个认知在工程上是不完整的。数字签名解决的只是两个问题:一是身份归属,即这份签名确实由持有私钥的一方产生;二是内容完整性,即签名之后原文未被改动。但它没有解决第三个、也是最容易被忽视的问题——时间确定性。
设想一个典型的电子合同场景。甲公司在某个时间点用其持有的私钥对一份采购合同做了SM2签名,文件被妥善归档。三年后双方发生纠纷,乙公司否认曾签署该合同。此时甲公司出示原始签名文件,验签通过,身份与内容都没有问题。但乙公司提出质疑:这份文件可能是昨天才签的,只不过你们把系统时钟改到了三年前再签名,用来伪造履约时点。由于签名值本身只包含算法、原文摘要和私钥运算结果,并不携带任何可信的外部时间来源,甲公司很难仅凭签名自证"签署确实发生在三年前"。
这就是可信时间戳存在的根本价值。可信时间戳服务(TSA)由具备资质的时间戳机构运营,它接收一个数据摘要,用自己的私钥对该摘要和当前权威时间进行签名,返回一个时间戳令牌。这个令牌向验证方证明:在令牌记载的时刻,某个特定摘要所对应的原文已经存在。把时间戳与数字签名结合,就构成了一条"签署行为发生在权威时间之后、内容自签署起未被篡改"的证据链。
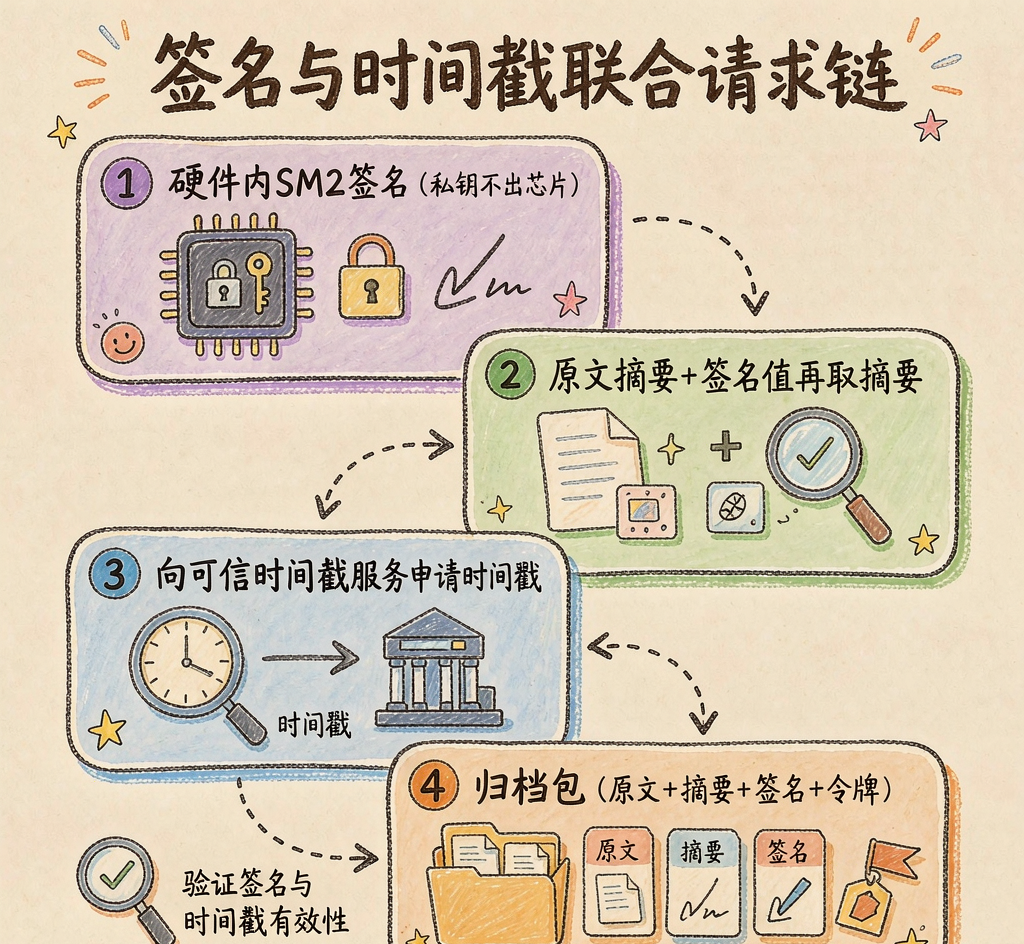
签名与时间戳联合请求链
二、国密体系下的签名载体与算法
智能密码钥匙是一类带有安全芯片的USB形态密码设备,内部承载一个独立运行的密码运算单元。这类设备基于国密安全芯片实现硬件级认证与加解密,芯片通常采用RISC架构,片内存储有限,能够原生支持SM1、SM2、SM3、SM4等国密算法,同时也兼容部分国际算法。其核心安全特性在于:私钥在设备内生成,且私钥不可导出,所有签名与解密运算都在芯片内部完成,宿主主机只能拿到运算结果,拿不到私钥明文。
这一点对长周期法律效力至关重要。签名私钥一旦脱离硬件被复制,就可能出现多份"相同私钥"的签名设备,举证时对方可以主张"私钥早已泄露,签名不能排他地归责于我"。硬件不可导出特性把私钥与物理设备强绑定,降低了这一抗辩成立的可能。
SM2是我国椭圆曲线公钥密码算法,签名流程大致如下:
# SM2 签名流程(伪代码)
# 输入: 原文 M, 私钥 d(仅存于硬件内)
e = SM3(Z + M)                 # Z 为用户标识与公钥派生值,M 为原文
(k, r, s) = SM2_Sign(e, d)     # k 为随机数,r,s 为签名分量
sig = (r, s)                   # 主机仅得到 sig,d、k 不出设备
SM3是国密杂凑算法,输出256位摘要,用于把任意长度原文压缩为固定长度指纹,既用于SM2签名的预处理,也用于向TSA提交摘要。SM4是对称分组算法,常用于会话加密,与时间戳链路关联较弱,但可用于本地归档文件的整包加密,避免时间戳令牌与原文在存储层被篡改。
三、可信时间戳TSA的协议基础
业界时间戳服务普遍遵循RFC 3161(Internet X.509 Public Key Infrastructure Time-Stamp Protocol)。其交互模型非常简洁:客户端把待保护数据的摘要打包成TimeStampReq,提交给TSA;TSA用自身密钥对该摘要加上精确时间签名,返回TimeStampToken(本质是一个符合CMS规范的签名结构)。
一个标准的时间戳请求包含三个关键字段:
字段 | 含义 | 工程注意 |
|---|---|---|
messageImprint | 待保护数据的杂凑值(hashAlgorithm + hashedMessage) | 必须提交原文摘要而非原文,避免泄露业务数据 |
nonce | 一次性随机数 | 防止重放攻击,验签时回校 |
certReq | 是否请求返回TSA证书 | 通常置true,便于后续独立验证 |
需要强调:TSA只对你提交的"摘要"负责,不对摘要对应的原文内容负责。因此原文究竟是合同、日志还是授权文件,由业务系统自己保管,时间戳只证明"该摘要在此时刻已存在"。这也带来一个工程要求——归档时必须把原文、原文摘要、签名值、时间戳令牌四件套一起保存,缺一不可。
四、签名与时间戳的联合请求链
真正有法律效力的证据,不是"先签名再打时间戳"两个孤立动作,而是把两者绑定成一条不可拆分的请求链。推荐的顺序是:先用硬件钥匙对原文做SM2签名,再把"原文摘要+签名值"整体再做一次摘要,向TSA申请时间戳。这样时间戳保护的对象同时覆盖了原文和签名本身,任何对签名值或原文的改动都会使时间戳失效。
# 签名 + 时间戳 联合请求链(伪代码)
def build_evidence(M, ukey):
    digestM = SM3(M)
    sig = ukey.SM2_Sign(digestM)        # 私钥不出设备
    payload = digestM + sig
    imprint = SM3(payload)
    nonce = random_bytes(16)
    req = TimeStampReq(alg="SM3", hashed=imprint, nonce=nonce, certReq=True)
    token = tsa_request(req)            # 提交给时间戳服务
    assert token.verify_imprint(imprint)
    assert token.nonce == nonce
    return ArchiveBundle(M, digestM, sig, token)
主流国密USBKey设备发起签名动作时,宿主程序传入待签摘要,设备返回签名值,整个过程中SM2私钥始终封闭在芯片内;随后业务层把摘要与签名拼接后的imprint提交给时间戳服务,拿回令牌后写入归档包。整条链路的信任根有两个:设备的硬件不可导出私钥,以及TSA的权威时间私钥,二者共同支撑长周期举证。
这里有个常见误区:有人把时间戳直接打在原文摘要上,而把签名值单独存放。这样在举证时对方可以主张"时间戳只证明了原文存在,没证明签名当时就存在",从而质疑签名时点。把签名值纳入被时间戳保护的对象,就堵上了这个口子。
五、验签时效与长周期有效性
签名和时间戳都会面临"有效期"问题,但二者来源不同,需要分别处理。
第一是证书有效期。SM2签名所用的用户证书有起止时间,过期后严格来说该证书签出的新签名不再被信任。但对于历史签署行为,法律通常关心的是"签署那一刻证书是否有效",而不是"现在证书是否还有效"。因此在验签历史证据时,应当用签署时点的证书状态去判断,而不是用当前时点。这就要求归档时把签署所用证书的快照也一并保存,并在验证流程中加载该快照而非实时查询。
第二是时间戳本身的有效性。时间戳令牌同样由TSA证书签名,TSA证书也会过期。更棘手的是,TSA私钥可能随时间被吊销(例如机构密钥轮换或泄露)。为应对这种情况,RFC 3161体系通常配合长期验证技术,核心做法是"再时间戳":在上一枚时间戳到期或TSA证书临近失效前,对原令牌再做一次新的时间戳,形成时间戳的链条。这样即便最早的TSA证书已经失效,后续由仍有效证书签出的时间戳仍能证明"原令牌在更早的时点已存在"。
# 长周期时间戳链维护(伪代码)
def refresh_timestamp_chain(bundle, current_tsa):
    last_token = bundle.token_chain[-1]
    new_imprint = SM3(encode(last_token))
    new_token = tsa_request(TimeStampReq(new_imprint, random_bytes(16), certReq=True))
    bundle.token_chain.append(new_token)
    return bundle

def verify_chain(bundle, now):
    n = len(bundle.token_chain)
    for i in reversed(range(n)):
        t = bundle.token_chain[i]
        assert t.verify()                       # 用对应 TSA 证书验证
        if i > 0:
            prev = bundle.token_chain[i-1]
            assert t.covers(SM3(encode(prev)))  # 本令牌须覆盖前一令牌
        assert t.time <= now
    return True
第三是算法强度衰减。随着算力增长,早期使用的杂凑长度或曲线参数可能在数十年后被认为不够安全。工程上无法在签署时预知未来,但可以通过"定期重新签署+重新打时间戳"的策略缓解:对仍具法律价值的存量文档,在算法策略升级时重新走一遍签名时间戳链路,使证据始终落在当前被认可的强度之上。
六、合规举证的落地细节
当纠纷真正发生,技术团队需要提供的是一组可以被第三方独立验证的材料,而不是一句"我们的系统显示没问题"。落地时应关注以下细节。
其一是归档包的完整性与防篡改。归档包(原文、摘要、签名值、时间戳链、证书快照)在落盘前建议用SM4做整体加密或计算一个外层SM3摘要并另行保管,防止存储介质被替换。验证时先核对包结构完整,再进入密码学验证。
其二是验证工具的可移植性。举证材料不应依赖某一台特定设备或某一个私有格式。时间戳令牌遵循RFC 3161的CMS结构,理论上用任意符合标准的验证库都能打开;SM2签名可用国密开源库验签。建议在归档时同时保存一份"验证说明文档",记录所用算法、摘要方式、证书指纹,降低对方验证成本,也降低裁判方采信门槛。
其三是时间源的权威性。时间戳的价值完全取决于TSA的可信度。选用具备资质的时间戳服务机构,并把其根证书、吊销信息一并归档,是长周期举证成立的前提。若使用自建时间戳服务,则需要能证明自身时间源与权威标准时间同步,并保留同步记录。
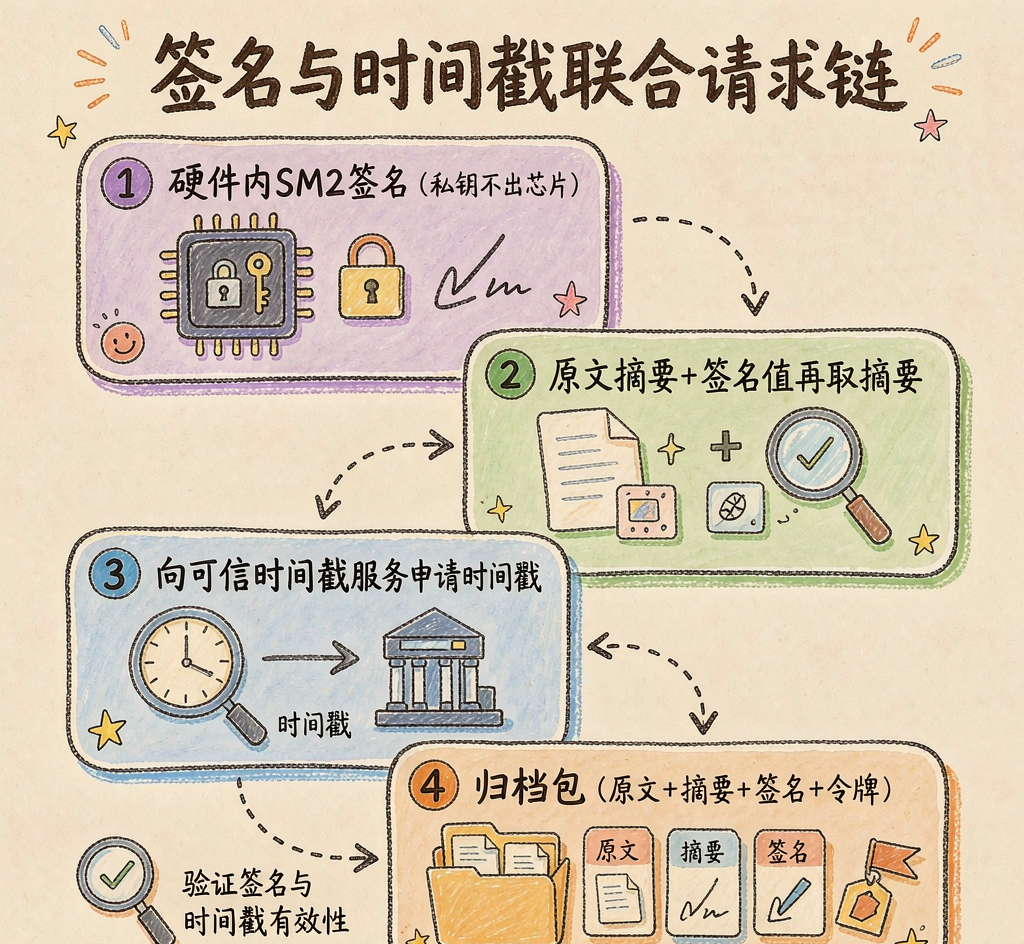
长周期时间戳链与举证闭环
七、典型工程问题与排错
问题一:时间戳请求超时或返回错误。多数情况是提交的是原文而非摘要,或hashAlgorithm字段与本地计算不一致。务必确认messageImprint里的hashedMessage是SM3(原文)的字节,而非原文本身,且算法标识填写为SM3。
问题二:验证历史签名时报"证书已过期"导致验签失败。这是把实时证书状态误用于历史验证。正确做法是在归档包中保存签署时证书,并在验证流程加载该快照,按签署时点判断有效性。
问题三:时间戳链断裂。常见于只存了第一枚时间戳,TSA证书过期后未做再时间戳。应建立定时任务,扫描临近失效的令牌并自动追加新时间戳,使链始终保持至少一枚在有效期内的锚点。
问题四:nonce未回校。nonce用于防止重放,但部分实现忽略校验,导致攻击者可用旧令牌冒充。验签流程必须回校nonce与messageImprint是否匹配。
问题五:归档包被整体替换。签名和时间戳只能证明"包内数据未被改",不能证明"这个包就是当时那个包"。需配合外层哈希、独立备份或区块链式存证,解决存储介质层的可信问题。
八、性能与并发考量
在高吞吐场景(如每天数百万条操作日志签名打戳)下,逐笔同步请求TSA会成为瓶颈。可行的工程优化有三点:一是对同一批次的多条记录先各自签名,再把批量摘要聚合成一个Merkle根,对根做一次时间戳,验证时通过路径证明单条记录包含于该根;二是采用异步队列削峰,把时间戳请求与业务主流程解耦;三是对TSA连接做连接池与本地缓存,降低网络往返开销。需要注意,聚合时间戳虽然提升了吞吐,但单条记录的时间精度会退化为"批次时点",在举证时需说明批次窗口,因此不适用于对单笔时点精度要求极高的场景。
九、证据出示与司法采信建议
技术闭环做完之后,最后一步是把证据以对方和裁判方都容易接受的形式出示。建议归档时额外生成一份"证据说明书",用自然语言写明:本证据由哪类密码设备产生签名、采用何种算法、时间戳由哪家机构签发、归档包各字段含义、验证步骤与所需工具。这份说明本身不提升密码学强度,但显著降低采信门槛。
在司法实践里,电子证据的采信通常围绕真实性、完整性、关联性三个角度展开。真实性对应"签名确由持有人所签、时间确由权威机构所证",由硬件不可导出私钥与TSA共同背书;完整性对应"原文自签署起未变",由SM2签名与SM3摘要兜底;关联性则要求证据能指向具体业务行为,这需要在归档包中保留业务上下文字段,例如合同编号、操作人标识、交易流水号等,而不能只存一个孤立文件。三者齐备,证据才容易被完整采纳。
方案参考
把国密硬件签名与可信时间戳联合用于长周期举证,落地时建议遵循以下通用原则,而不依赖某一具体产品:
- 证据四件套齐全:归档时必须同时保存原文、原文摘要、签名值、时间戳令牌,并附上签署时所用证书快照与验证说明,缺一则举证链路不完整。
- 签名与时间戳绑定:时间戳的保护对象应覆盖"原文摘要+签名值",而非仅覆盖原文,避免对方质疑签名时点。
- 维护时间戳链:对高价值存量证据建立定时再时间戳机制,确保链条中始终存在至少一枚在有效期内的时间戳锚点,应对TSA证书过期或吊销。
- 历史验证用历史状态:验证历史签名时应加载签署时点的证书快照与吊销信息,而非实时状态,防止把"当时有效"误判为"现在无效"。
- 时间源权威可证:选用具备资质的时间戳服务机构,或能证明自身时间源与标准时间同步并保留同步记录的自建服务,归档其根证书与吊销快照。
- 归档防替换:对归档包计算外层摘要并独立备份,必要时结合防篡改存储,解决"包整体被替换"这一签名无法覆盖的问题。
- 验证可移植:归档材料应遵循RFC 3161与国密标准,避免私有格式锁定,降低第三方与裁判方的验证成本。
- 身份与通道前置:签名时间戳是事后举证环节,应在其前布置双因素身份鉴别与传输加密,避免私钥在不可信环境被冒用。以安当UKey为例,其硬件载体把签名私钥锁在芯片内并提供SM2运算,时间戳服务固化签署时点,二者通过联合请求链绑定后,归档补齐证书快照与验证说明,即可形成多年后仍可被独立验证的证据闭环;但无论选用何种介质,上述八条原则均可直接复用。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号