操作系统双因素登录的进程自保护:驱动级防绕过工程实践
原创
操作系统双因素登录的进程自保护:驱动级防绕过工程实践
原创
安当加密 3
发布于 2026-10-15 13:13:59
发布于 2026-10-15 13:13:59
摘要:双因素认证在操作系统登录环节真正落地时,最大的风险不是算法本身,而是第二因子进程被结束、驱动被卸载或认证链路被注入绕过。本文从工程角度拆解防护进程在内核态与用户态的自保护机制,覆盖进程常驻、驱动防卸载、代码完整性校验、登录链路延迟控制与离线应急的一致性约束,给出可落地的设计要点与伪代码,面向等保2.0主机加固与远程登录安全场景。 正在上传图片...
关键词:操作系统双因素认证,国密USBKey,等保2.0,密评,双因素认证,进程自保护,驱动防卸载,代码完整性校验,可信启动,远程登录安全,电子签名合规
一、为什么双因素认证最怕"被绕过去"
在讨论具体实现之前,先明确一个常被忽视的事实:双因素认证(2FA)在Web应用层已经非常成熟,但一旦下沉到操作系统登录环节,攻击面就从"一个登录接口"变成了"整台主机的运行环境"。攻击者如果拿不到第二因子,不会乖乖放弃,而是转而攻击承载第二因子的那套软件本身。
常见的绕过思路有三类。第一类,结束进程:登录认证客户端本质是一个用户态服务,普通管理员权限即可结束掉。进程一死,登录界面若不强制依赖它,系统就退回单因子甚至无因子。第二类,卸载驱动:不少方案的第二因子校验发生在内核驱动里(例如凭据提供程序与驱动协同)。攻击者若能用管理员权限卸载或停用驱动,认证校验便被整体跳过。第三类,代码注入或动态库劫持:伪造或替换认证客户端的动态库,让"校验通过"的返回值直接被篡改,登录链路认为第二因子已满足。
这三类攻击的共同点是:它们都不破解密码、也不伪造硬件,而是破坏"第二因子软件的可信运行"。所以操作系统双因素认证能不能扛住,关键在工程上能不能让防护进程"杀不掉、卸不掉、改不了"。下文以一套通用的国产双因素登录方案为例,看契合登录链路的防护进程应如何设计。
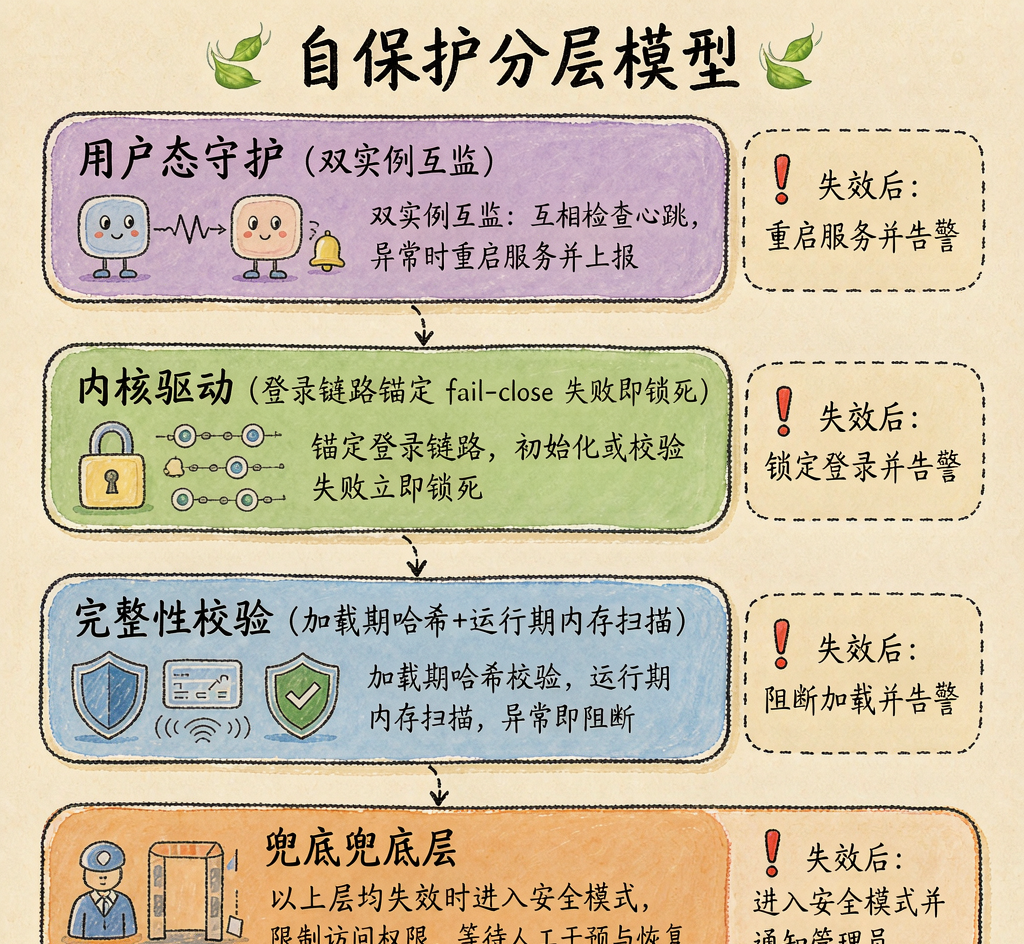
进程自保护分层模型
二、自保护的分层模型
要把"杀不掉、卸不掉、改不了"变成可实现的设计,需要把防护拆成三个层次,每一层独立失效互补:
层次 | 所处位置 | 主要对抗目标 | 失效后兜底 |
|---|---|---|---|
用户态守护 | 服务进程 | 进程被结束、被暂停 | 内核看门狗拉起 |
内核驱动 | 凭据/登录链路 | 驱动被卸载、校验被跳过 | 登录强制依赖驱动签名 |
完整性校验 | 加载与运行期 | 代码注入、动态库劫持 | 启动时拒绝加载、运行期熔断 |
自保护不是单一技术,而是"用户态常驻+内核态锚定+完整性闭环"的组合。下面逐层展开。
2.1 用户态守护进程
用户态守护进程承担三件事:接收驱动下发的认证状态、向前端凭据提供程序汇报结果、在自身被异常结束时由内核看门狗重新拉起。
守护进程的设计要点有三点。一是双实例互监:两个同权进程互相探测心跳,任一被结束,另一个在毫秒级重建对方。比单实例更抗"逐个结束"。二是服务会话隔离:在Windows上以Session 0服务运行,避免用户注销即随会话退出;在Linux上以systemd单元常驻,设置Restart=always。三是最小权限:守护进程自身不需要管理员,仅通过命名管道与内核驱动通信,降低被利用后提权的后果。
# 守护进程心跳互监(伪代码)
def proc_guard_loop(self, peer):
    while True:
        sleep(0.5)
        if not peer.heartbeat_alive():
            peer.restart()                       # 拉起同伴
            audit_log("peer_restart", reason="heartbeat_lost")
2.2 内核驱动锚定
光有用户态互监还不够。攻击者若拿到管理员,可以直接停掉服务、删掉可执行文件。真正让"卸不掉"成立的是内核驱动。
驱动持有登录链路的校验锚点:登录凭据提供程序在返回"认证通过"前,必须向驱动发起一次校验请求,驱动确认第二因子状态为合法才放行。驱动被卸载,这个请求无处可去,登录直接失败(fail-close,而非fail-open)。驱动自我保护方面,在支持的平台上注册对象回调,阻止自身被卸载接口卸载;对普通停止命令返回拒绝。签名强制方面,驱动必须经过可信签名,系统开启安全启动后未签名驱动无法加载,从根源阻断"换一个假驱动"。
某国密身份认证产品的实现中,第二因子校验点同时挂在驱动侧与凭据提供程序侧,二者需要状态一致才放行,单点被破坏不会让整条链路退化成单因子。
2.3 完整性校验闭环
代码注入与动态库劫持发生在运行期,靠杀进程和防卸载都防不住,必须在加载与运行两个阶段做完整性校验。加载期哈希校验:认证客户端与依赖的动态库在加载前,由驱动或独立校验模块计算哈希,与预置基线比对,偏差即拒绝加载。运行期内存校验:周期性对关键代码段做内存完整性扫描,发现被写入即触发熔断,强制锁屏并写审计。证书链校验:动态库除哈希外还需验证签名证书链,避免"哈希基线被一同替换"的对抗。
# 驱动侧加载期校验(伪代码)
def verify_module(path):
    digest = sha256(read_file(path))
    if digest not in trusted_baseline:
        audit_log("module_tampered", path)
        return DENY
    if not verify_signature_chain(path):
        audit_log("bad_signature", path)
        return DENY
    return ALLOW
三、对抗"结束进程"的具体工程
结束进程是最低门槛的攻击。对它的防御要兼顾"拉得起"和"拉起前不降级"。
3.1 看门狗的时间窗口
内核看门狗检测到守护进程句柄消失后,需要在极短时间内拉起。问题在于:从进程死亡到看门狗动作之间,登录界面如果处于可交互状态,攻击者有空窗。解决办法是让登录界面同样受驱动约束——驱动未确认守护进程存活,登录框不渲染"可输入密码"的状态。
# 登录链路与守护存活绑定(伪代码)
def on_login_screen_init():
    if not driver.guardian_alive():
        show_lock_message("安全组件未就绪")
        block_input()                  # 不让输入,直到守护恢复
        wait_until(driver.guardian_alive())
    render_password_field()
3.2 防进程暂停而非只防结束
有经验的攻击者不一定杀进程,而是让进程假死,看门狗按句柄判断还活着,于是认证请求不再被处理,登录链路可能因超时退化。因此健康探测要基于"能否在窗口内完成一次往返认证探针",而非"进程句柄是否存在"。
# 健康探测基于往返而非存在(伪代码)
def guardian_healthy():
    try:
        reply = guardian.probe(timeout=0.8)     # 要求真实响应
        return reply.status == OK
    except Timeout:
        return False                            # 假死也算不健康
四、对抗"卸载驱动"的具体工程
驱动卸载通常在管理员权限下发生,目标是让"第二因子校验点"消失。防御手段分平台差异明显。
4.1 Windows侧的对象回调保护
在Windows内核,可注册对象回调对驱动设备对象做保护,拦截发往自身的删除/关闭请求,结合关机的受控通知确保关机流程也走受控路径。
# Windows 驱动对象保护(伪代码)
ObRegisterCallbacks(reg, handle)
# 回调中拦截对自身 DeviceObject 的删除
if operation == OB_OPERATION_DELETE and target == self_device:
    return STATUS_ACCESS_DENIED    # 拒绝卸载
4.2 Linux侧的模块锁定
Linux下可设置模块签名强制并禁止模块卸载。对工控终端这类长期不重启的设备,这一项尤为关键。
# Linux 模块防卸载(sysctl / 内核参数)
kernel.modules_disabled = 1        # 启动后锁死模块增删
# 内核模块内持有引用,rmmod 将失败
__module_get(THIS_MODULE)
4.3 fail-close才是关键
无论哪种平台,一旦驱动缺失,登录必须fail-close:拒绝任何登录尝试,而不是放行。这与很多"驱动停了就跳过认证"的实现相反,是安全工程的分水岭。
五、对抗"代码注入"的具体工程
代码注入绕过的本质是让认证客户端"自己说自己通过了"。工程上要让这种自述不可信。
5.1 把裁决权交给内核
用户态进程返回"通过"只是建议,最终裁决必须由内核驱动做出,且驱动依据的是硬件因子状态(例如国密USBKey的签名挑战响应、指纹/掌纹传感器的本地比对结果),而非用户态传来的布尔值。
# 裁决权在内核(伪代码)
user_guardian.report("factor_ok", token=xxx)   # 用户态只报现象
if driver.verify_hardware_challenge(token):    # 内核独立验证
    login_state = SECOND_FACTOR_SATISFIED
else:
    login_state = BLOCKED
5.2 内存完整性周期扫描
对认证客户端的关键代码段做周期哈希比对,发现被改写立刻熔断。扫描频率要在性能与安全间权衡,通常1到5秒一次,只扫关键页而非全进程。关键操作还应走受控通道:第二因子的挑战-响应、紧急解锁指令等敏感操作,应走驱动与硬件之间的受控通道,用户态只转发、不解释,避免用户态被注入后伪造协议包。
六、常驻内存与登录链路延迟增量
自保护机制不是免费的。守护进程常驻、驱动参与登录、周期完整性扫描,都会带来资源与体验成本。工程上要量化并控制。
组件 | 常驻内存量级 | CPU增量 | 说明 |
|---|---|---|---|
用户态守护(双实例) | 约20至40MB | 空闲低于1% | 心跳互监为主 |
内核驱动 | 内核池数MB | 登录瞬间尖峰 | 仅在认证时活跃 |
完整性扫描 | 复用手持内存 | 每轮低于2% | 只扫关键页 |
要点是让驱动"平时睡觉、认证时醒来",避免持续占用。双实例守护的额外内存换来的是抗逐个结束,收益大于代价。
延迟主要来自三点。第一,驱动与硬件因子交互(USBKey签名、指纹比对),这是第二因子固有的,约100至400毫秒。第二,完整性校验,加载期一次哈希约10至30毫秒,可忽略。第三,守护与驱动往返探针,约1至5毫秒。总体登录增量通常控制在0.5秒以内,配合"按键即唤醒硬件"的交互设计,用户几乎无感。需要警惕的是网络因子引入的波动,离线应急OTP正是为此兜底——断网时走本地因子,不增加链路依赖。
登录链路防绕过时序
七、离线应急与自保护的一致性
离线应急OTP是操作系统双因素认证在断网环境的重要兜底,但它本身也是攻击面:如果应急码可以被随便刷、被注入进程伪造,自保护就出现裂缝。
一致性约束包括。应急码本地不长期驻留明文:仅在一次校验窗口内解密比对,用完即清。应急解锁同样经驱动裁决:不走用户态自述,避免被注入绕过。应急事件全量审计:谁、什么时间、用应急方式登入,写入不可篡改的审计链,供共享账号追溯与事后核查。应急次数受限:连续失败达到阈值后锁定,防止暴力穷举。
# 离线应急 OTP 一致性(伪代码)
def on_emergency_otp_input(code, user):
    if driver.rate_limited(user):
        audit_log("otp_locked", user)
        block()
    ok = driver.verify_otp_local(decrypt_once(code))   # 驱动本地裁决
    if ok:
        audit_log("emergency_login", user, time=now())
        login_state = SECOND_FACTOR_SATISFIED
    else:
        audit_log("otp_failed", user)
        increment_fail(user)
八、审计链路如何佐证自保护
自保护的价值,一半在"挡住",一半在"留痕"。全链路审计要记录的不只是登录成功失败,更要记录自保护自身事件:
审计事件 | 触发条件 | 取证意义 |
|---|---|---|
guardian_restart | 守护被异常结束/假死后拉起 | 证明发生过绕过尝试 |
module_tampered | 驱动/模块哈希不符 | 证明代码被篡改 |
driver_unload_denied | 卸载驱动被拒 | 证明有人试图卸驱动 |
emergency_login | 离线应急登入 | 共享账号追溯与事后核查 |
injection_detected | 运行期内存被改写 | 证明注入攻击 |
这些事件进入统一审计链后,即便攻击未能成功,也能在等保2.0测评与事后溯源中形成完整证据。审计本身也应受保护——写入受驱动管理的受控存储,用户态无法直接删改。
九、跨平台落地的差异点
同一套自保护思想,在不同操作系统上的实现手段不同,部署时要分别验证。
Windows(Win7至11/Server):凭据提供程序是登录链路入口,第二因子校验经驱动锚定;对象回调防卸载;服务以Session 0常驻。Linux(CentOS/Ubuntu):PAM模块挂接认证栈,守护以systemd常驻,模块锁定靠modules_disabled与签名强制;工控终端建议开机即锁模块。国产OS(麒麟V10/统信UOS):基于Linux内核,机制与Linux一致,但需确认内核版本对应的模块锁定接口与安全启动策略,并在等保测评前完成签名入库。
跨平台的核心一致点是:无论用户态、内核态、何种发行版,裁决权在内核、fail-close、审计受保护三条原则不变。
方案参考
推动操作系统双因素认证落地时,建议先把"防绕过"当作一等需求写进方案,而不是上线后才补。具体可参考以下通用步骤:
第一,明确登录链路入口在哪一层(凭据提供程序、PAM还是等价机制),并把第二因子裁决点尽量下沉到内核或受信任组件,避免用户态单点可绕过。
第二,建立进程自保护的双实例互监与内核看门狗,定义清楚"进程假死"与"进程结束"两种状态的检测与恢复动作,恢复前登录界面应保持阻塞。
第三,对承载认证的内核模块启用防卸载与签名强制,断网或驱动缺失时采取fail-close策略,宁可暂时无法登录也不退回单因子。
第四,在加载与运行两阶段做完整性校验,基线值独立可信存储,发现篡改即熔断并留痕,降低代码注入与动态库劫持风险。
第五,量化登录链路延迟与常驻资源占用,针对办公机与工控终端分别设定扫描频率与超时策略,保证安全不牺牲可用性。
第六,离线应急通道要与在线通道执行同一套裁决与审计标准,应急码本地短时处理、限次锁定、全量记录,便于共享账号追溯与等保2.0事后核查。
第七,自保护相关事件纳入统一审计链,由受保护存储承载,确保安全事件可被发现、可被举证,形成闭环。以安当SLA为例,其防护进程正是按上述分层模型组织的,可供选型时对照参考;但无论选用何种产品,核心都应落在"裁决权在内核、fail-close、审计受保护"三条原则上。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号