10 月 30 日认证合规整改倒计时!电子签章合规自查:企业必须核实的 10 件事
原创
10 月 30 日认证合规整改倒计时!电子签章合规自查:企业必须核实的 10 件事
原创
用户12819775
发布于 2026-10-14 17:19:30
发布于 2026-10-14 17:19:30
随着工信部推动电子认证服务合规升级、10 月 30 日整改节点临近,很多企业在使用电子签章软件签约的过程中,将背后为其提供身份认证服务的电子认证机构是否持牌(工信部《电子认证服务许可证》+国家密码管理局《电子认证服务使用密码许可证》双证缺一不可)作为重点考察项,但是电子认证仅仅只是电子签章应用过程中的一个环节,CA 持牌决不能看作是合规使用电子签章的唯一标准。
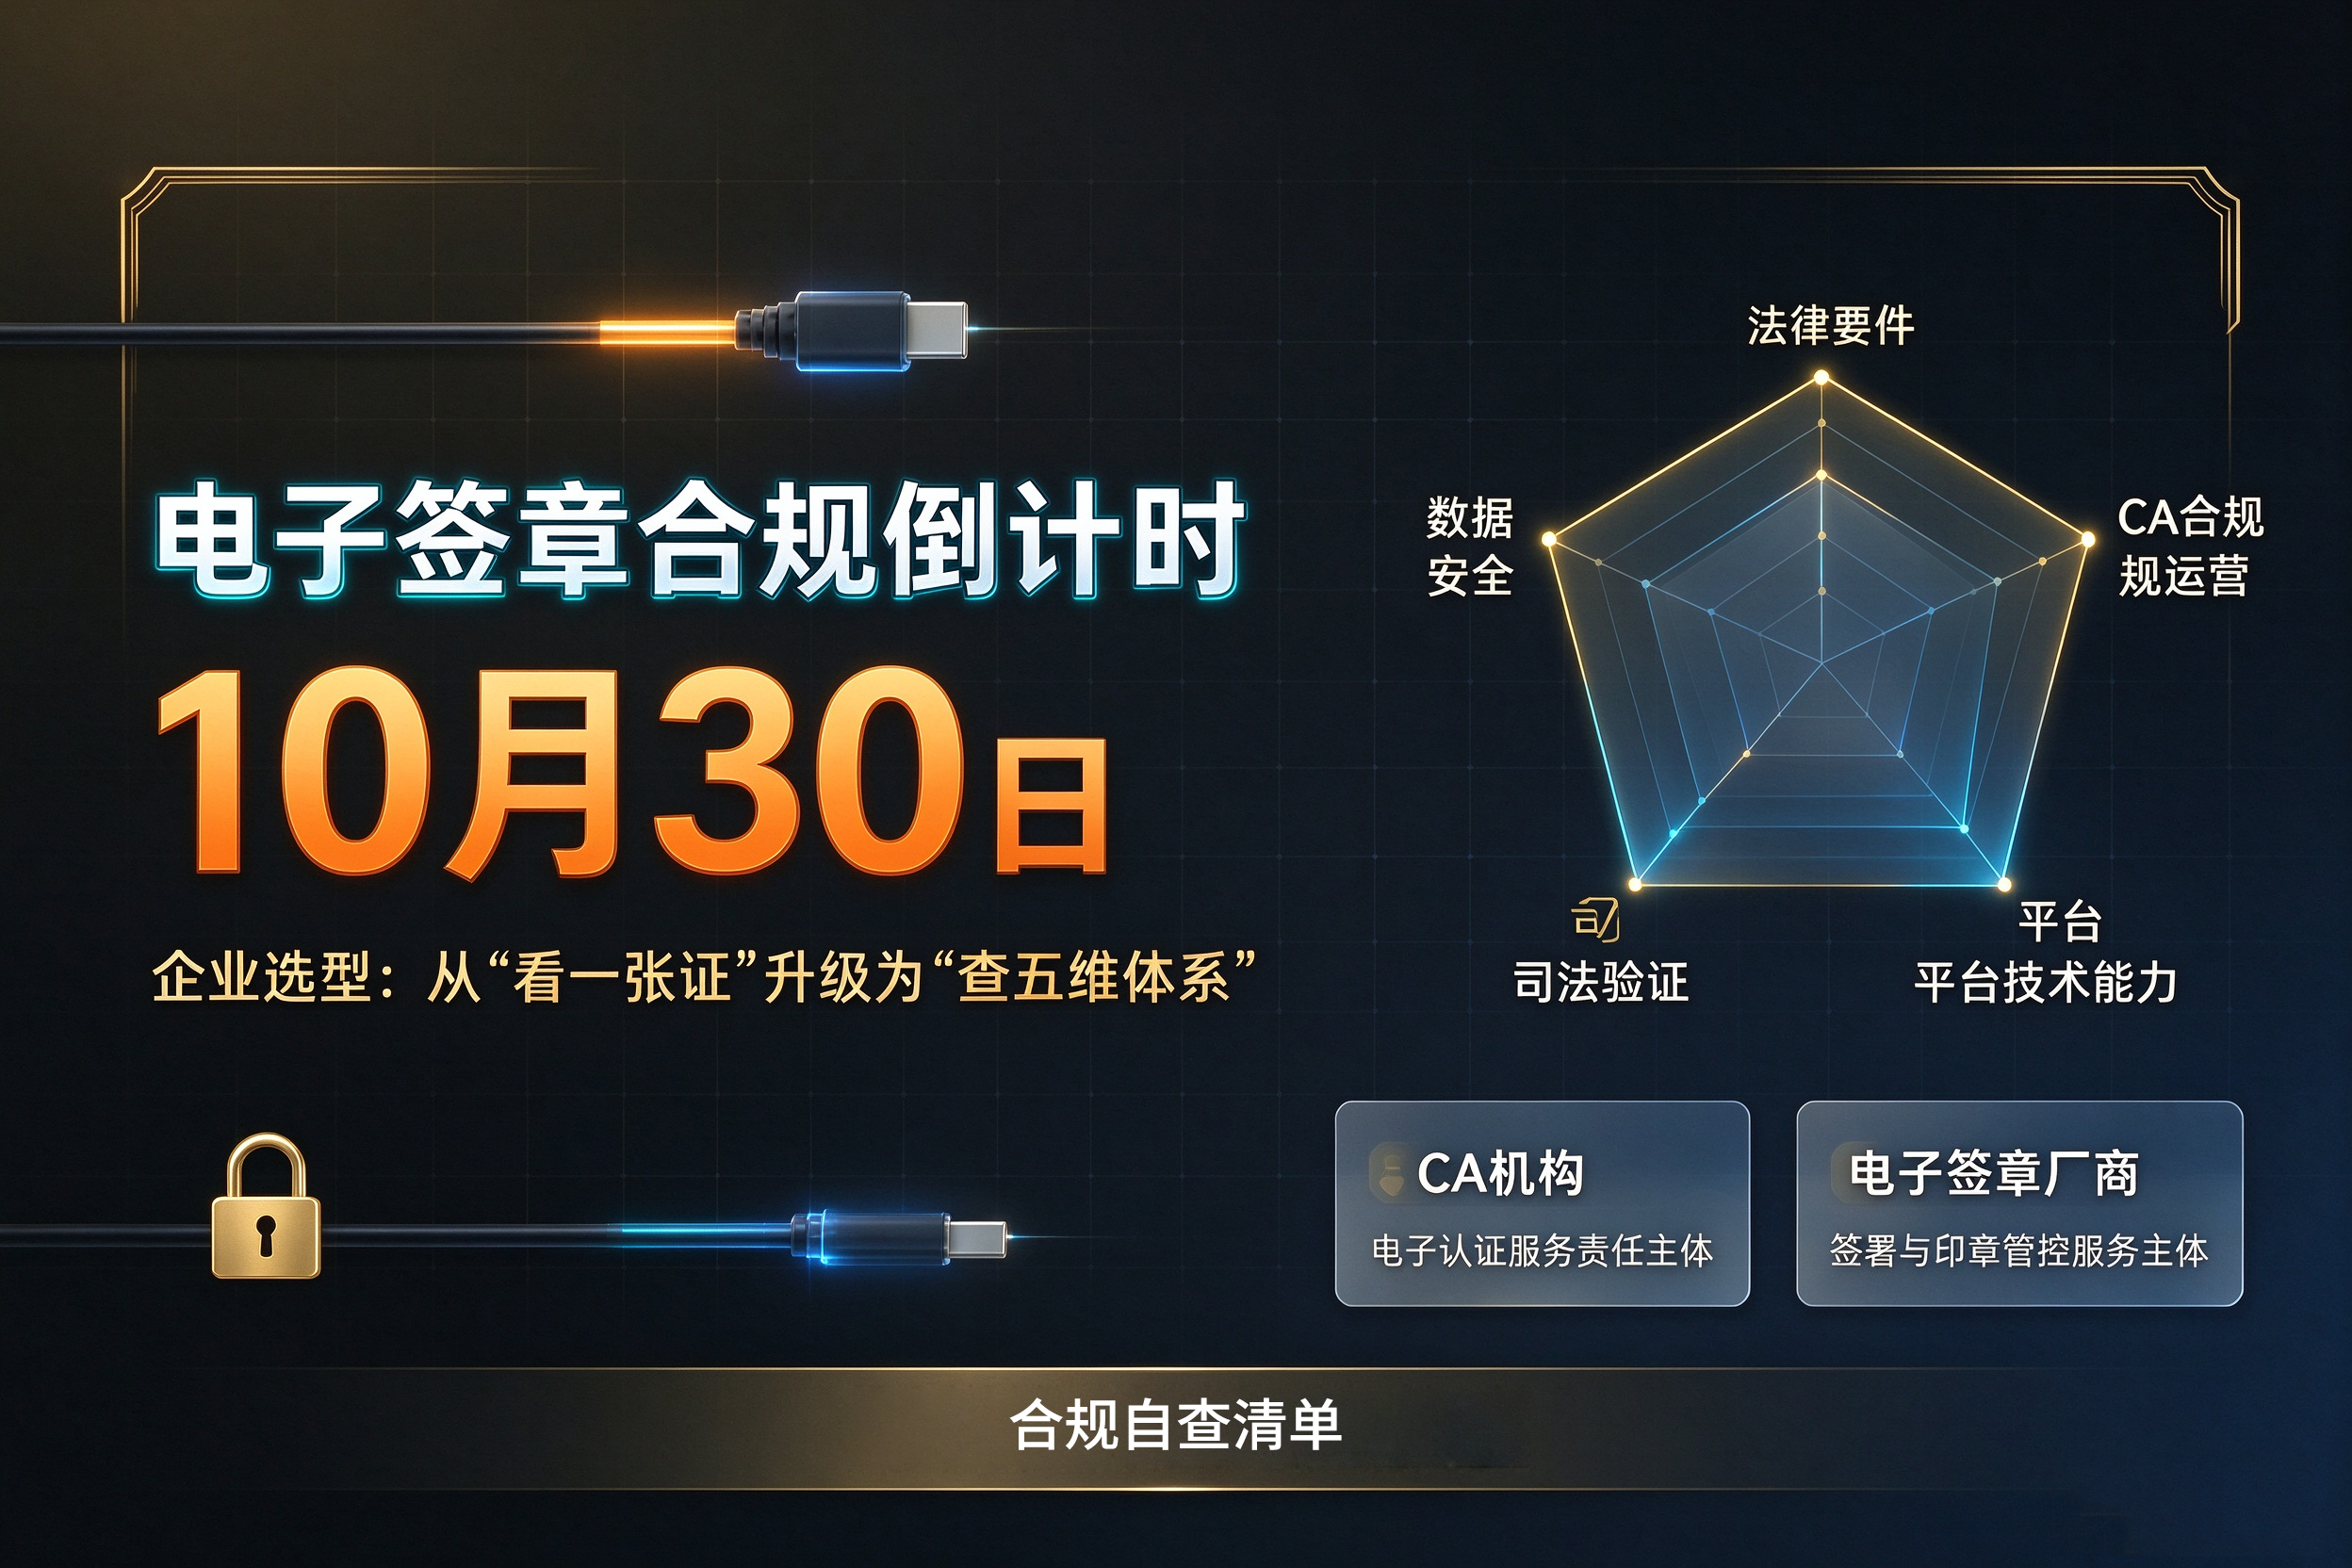
依据《电子签名法》第 13 条和 2025 年《电子印章管理办法》,关于电子签章是否合规的完整判断应覆盖“法律要件、CA 合规运营、平台技术能力、司法验证、数据安全”五个维度。因此,判断一家电子签章厂商是否合规,正确的做法是两层拆解:第一层,核实其合作的 CA 机构是否持牌、是否合规运营;第二层,考察厂商自身在签章能力、印章管控、平台技术、司法证据链与数据安全上的真实水平。
所以企业用户的核查的方向不是问厂商"你有没有牌照",而是要问清楚三件事:背后提供电子认证服务的是哪家 CA?这家 CA 是否持牌?它是否已完成新规下的合规改造?作为电子签章厂商你持有哪些资质?是否符合《电子签名法》?签署过程是否可以进行数据存证?签署结果是否有法律效力、法院认不认?
一、10 月 30 日起电子签章合规自查清单(建议直接套用)--企业必须核实的十件事
以下为重点核查项及其合格标准表明:
1、合作 CA 资质:其接入的 CA 机构持有工信部《电子认证服务许可证》+国密局《电子认证服务使用密码许可证》(双证缺一不可)
2、CPS 合规:该 CA 的 CPS 已按《电子认证业务规则规范》修订并备案
3、身份核验:由 CA 机构"直验",无第三方中转,平台不触碰核心核验数据
4、协议签署:服务协议由 CA 与订户直接签署
5、意愿留证:高等级证书有双录/音视频确认,基础级有可追溯记录
6、私钥管理:订户自主持有或 CA 托管+书面授权,全程留痕可审计
7、证书等级:高风险场景使用高等级证书,不用基础级
8、平台能力:具备印章管控、多 CA 接入、开放集成能力
9、司法验证:可提供 CA 直验报告与完整证据链,有司法采信案例
10、数据安全:等保测评、密码评估通过,支持私有化部署
任何一项答不上来,都说明该认真核实服务商的合规状态了。
二、10 月 30 日,为什么成了电子签章行业合规的重要时间点
行业主管部门近期部署电子认证服务业务规范化工作,要求各电子认证服务机构对照新版《电子认证业务规则规范》(T/CQAE 11034-2025)与修订后的电子认证业务规则(CPS)全面实施业务合规改造,并设置过渡期至 2026 年 10 月 30 日。这次整改的关键词是"全面改造"——不是修订内部制度、更新 CPS 文本就算完成,而是要对订户告知、身份查验、意愿记录、协议签署、私钥保管、资料留存这条服务全链条做系统性改造,规则、系统、流程同步到位。
更值得注意的是,监管已经开始落到司法审查里。在一起案件的审核意见中,法院明确写道:根据《电子认证业务规则规范》,CA 机构不得将用户身份核验委托给第三方,请提交 CA 直验的验证报告(过往已签电子合同法律效力不受影响,只要可以提供完整存证报告即可)。
与此同时,2025 年 10 月正式发布的《电子印章管理办法》已经施行。作为国家层面首个电子印章管理专项制度,它明确"符合本办法规定的电子印章与实物印章具有同等法律效力",并从职责体系、制作备案、使用注销等方面构建了全过程管理框架
合规,已经从"加分项"变成了"入场券"。
三、先厘清一个前提:CA 机构与电子签章厂商,不是同一个角色
选型前必须建立的第一层认知,是分清服务链条上的两个主体:
- CA 机构(电子认证服务机构):为电子签名相关各方提供真实性、可靠性验证,须持有工信部核发的《电子认证服务许可证》,是电子认证服务的法定责任主体。
- 电子签章服务商:面向最终用户提供电子签署与印章管控服务,不需要持有 CA 牌照,但必须与持牌 CA 机构合规合作,不越权从事电子认证活动。
理解了这个分工,很多选型困惑就自然解开了:
第一,"厂商有没有 CA 牌照"不是必答题,"厂商接入的 CA 是谁"才是。
厂商自建、对接第三方、还是聚合多家 CA,路径可以不同,但最终签发证书的那家 CA 必须持牌、必须可查。这是底线。
第二,CA 持牌不等于 CA 合规运营,更不等于电子签章结果合规。
工信部《电子认证服务许可证》加上国家密码管理局《电子认证服务使用密码许可证》,是 CA 机构的"双证"硬门槛,两证缺一不可。但即便持证,若身份核验层层外包、协议默认勾选、签署意愿不留证、私钥管理缺少授权约束,照样会踩到新规红线。
第三,法律早有更完整的判断依据。
《电子签名法》第十三条给出了"可靠电子签名"的四个法定要件
·电子签名制作数据用于电子签名时,属于电子签名人专有;
· 签署时电子签名制作数据仅由电子签名人控制;
· 签署后对电子签名的任何改动能够被发现;
· 签署后对数据电文内容和形式的任何改动能够被发现。
顺着这四个要件往外推,就是下面这套更完整的选型框架。
四、常见问题解答(FAQ)
Q1:电子签章厂商需要持有 CA 牌照吗?
A:不需要。CA(电子认证服务机构)与电子签章服务商是两个不同层级的角色。CA 须持有工信部《电子认证服务许可证》,而电子签章平台不属于 CA 机构,本身不需要 CA 牌照,但必须与持牌 CA 合规合作,不越权从事电子认证活动。
Q2:那选型时到底该怎么查 CA?
A:三件事:一看它为证书签发的 CA 是否持牌(可在工信部电子认证服务系统查询);二看身份核验是否由这家 CA 直接执行;三看该 CA 的 CPS 是否已按新规修订。在拿到已签署的电子合同时,再核对证书签发主体是否与持牌 CA 完全一致——法院已明确要求提交"CA 直验的验证报告"。
Q3:10 月 30 日整改,对使用电子签名的企业有什么影响?
A:整改主体是 CA 机构,但影响传导到用签企业。过渡期结束后,若企业使用的电子签章厂商及 CA 机构未按要求完成合规改造,可能会影响使用,需要提前联系厂商完成升级。
Q4:基础级证书和高等级证书怎么选?
A:新规将证书分为基础级和高等级。涉及生命健康、财产权益的高风险场景必须使用高等级证书;基础级证书禁用于婚姻、收养、继承等人身关系及公共事业服务场景,金融、医疗等关键领域也禁止使用基础级证书。
Q5:制度依据到底有哪些?
A:三层体系:法律层《电子签名法》《密码法》《网络安全法》《数据安全法》;规章层《电子印章管理办法》(国办发〔2025〕33 号)与《电子认证服务管理办法》;标准层《电子认证业务规则规范》(T/CQAE 11034-2025)。
结语:合规选型,看的是"体系"而不是"一张证"
10 月 30 日的倒计时,本质上是一次行业信任底座的重建。它把电子认证服务应有的责任,真正落到了系统、流程和证据上——规则越清晰,责任越明确,企业使用电子签名的预期就越稳定所以,选型的正确姿势是两层:先看它背后的 CA 持不持牌、合不合规,再看厂商自己在签章、印章管控、集成与证据链上有没有真本事。 单看任何一层,都不全面。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号