新证书已经部署,浏览器为什么仍显示旧证书?从 CDN、负载均衡到多节点回源排查
原创
新证书已经部署,浏览器为什么仍显示旧证书?从 CDN、负载均衡到多节点回源排查
原创
用户7455042
发布于 2026-10-09 19:59:46
发布于 2026-10-09 19:59:46
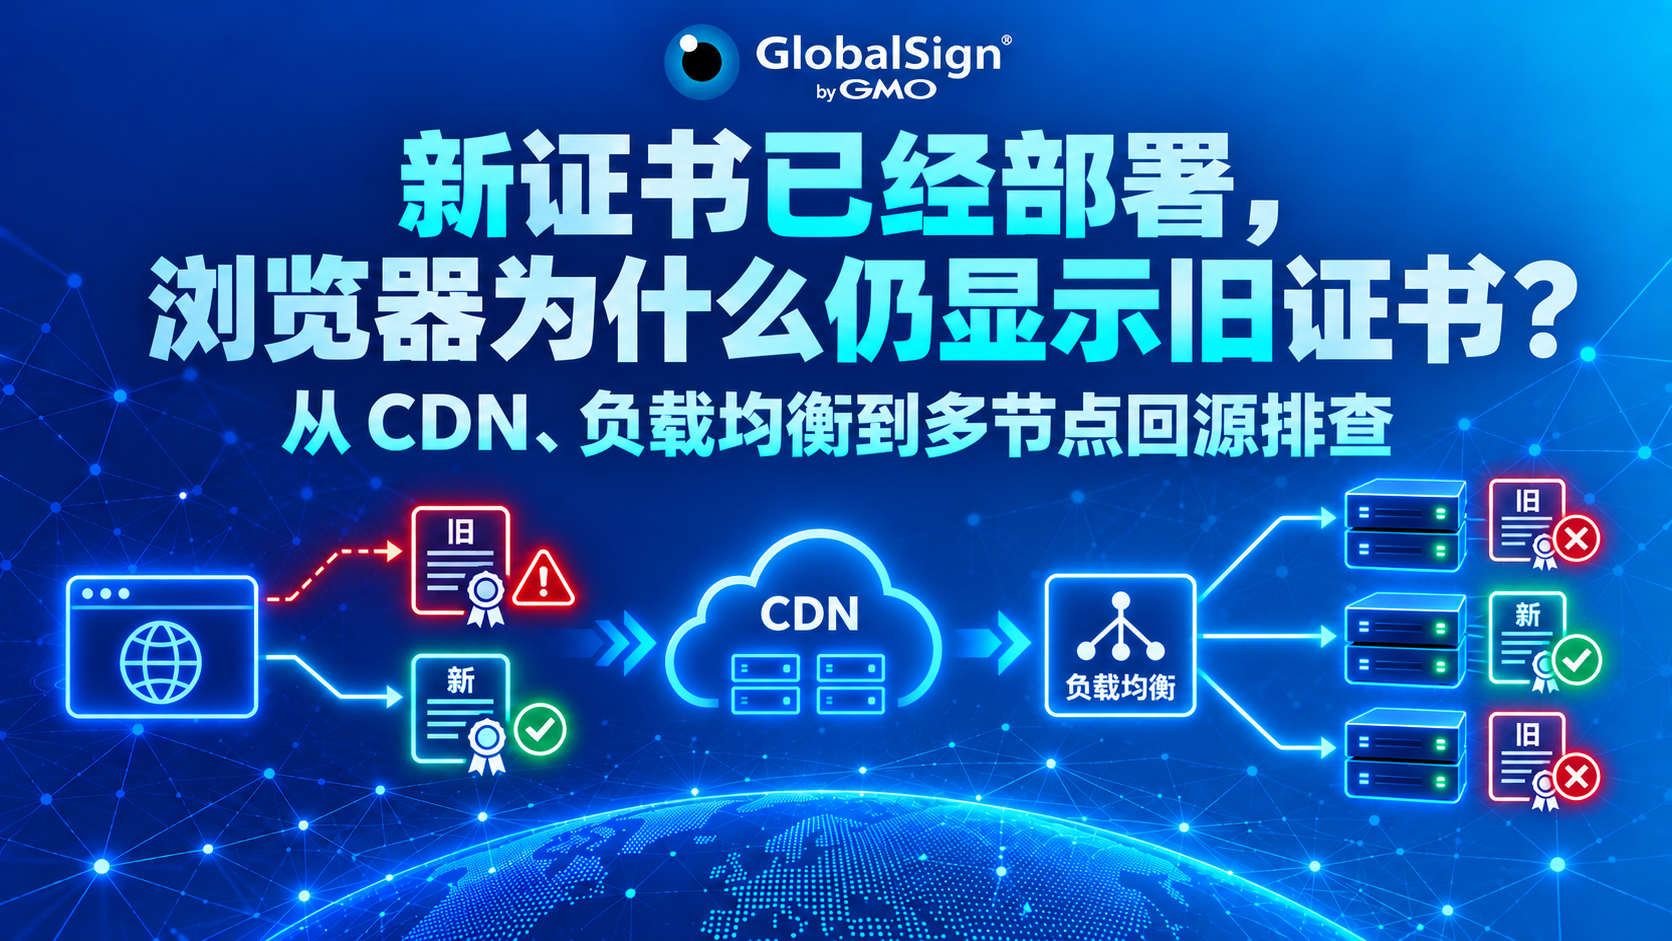
新证书已经部署,浏览器为什么仍显示旧证书?从 CDN、负载均衡到多节点回源排查
证书已签发、服务器文件也已替换,但浏览器仍展示旧有效期,通常不是 CA 没有续期,而是访问链路上的某个 TLS 终止节点仍在提供旧证书。本文从外网握手、CDN、负载均衡和多节点部署四个方向梳理排查方法。
证书续期完成后,运维人员最容易陷入一种困惑:CA 后台显示新证书已签发,服务器目录里的文件也替换了,但浏览器打开网站,证书有效期却还是旧的。
这类问题通常不是“证书没有续上”,而是用户访问的链路里仍有某个节点在对外提供旧证书。排查时先不要反复上传证书,应先确认浏览器的 TLS 连接到底终止在哪一层。
一 先说结论
直接回答:源站已经换证书、浏览器仍显示旧证书时,优先怀疑 CDN 边缘节点、负载均衡监听器、默认站点证书或尚未更新的业务节点,而不是先清浏览器缓存。
- 公网握手拿到旧证书:问题仍在服务端访问链路。
- 源站拿到新证书、公网拿到旧证书:优先检查 CDN、WAF 或负载均衡。
- 不同地区、不同网络拿到不同证书:优先检查多节点同步、CNAME 与灰度流量。
二 先确认外网实际拿到的是哪张证书
不要只看服务器文件名或管理后台。应从公网发起一次新的 TLS 握手,记录证书序列号、签发者和有效期:
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -serial -issuer -subject -dates
将 example.com 替换为实际域名。如果命令拿到的仍是旧证书,问题在服务端链路;如果命令已经拿到新证书、浏览器仍显示旧证书,再换一台网络环境不同的设备复测。证书信息来自 TLS 握手,排查重点应放在边缘节点、负载均衡和多台服务器是否同步。
三 CDN 节点可能才是用户真正连到的地方
启用了 CDN 后,用户通常先与 CDN 边缘节点建立 HTTPS 连接。即使源站证书已经更新,CDN 控制台里绑定的证书仍可能是旧版本。
- 源站换了证书,但 CDN 域名仍绑定旧证书。
- 新证书上传成功,但尚未完成全网节点同步。
- 同一业务使用多个加速域名,其中某个别名没有更新。
- 域名切换过 CNAME,部分用户仍被解析到旧的加速配置。
刷新页面缓存或清理 CDN 静态缓存,并不会替换边缘节点上的 TLS 证书。需要在 CDN 的域名证书配置中确认新证书已生效,并检查对应域名、证书序列号和到期时间。
四 负载均衡可能仍在监听旧证书
不少企业将 HTTPS 终止放在 SLB、ALB、Nginx Gateway 或 WAF 前置节点。此时,后端应用服务器即使已加载新证书,对外展示的仍可能是负载均衡监听器上的旧版本。
检查项 | 需要确认的内容 |
|---|---|
443 监听器 | 当前绑定的证书是否为新版本,是否存在另一个未更新的监听器。 |
多实例配置 | 是否有多个负载均衡实例或多套入口,流量会被分配到不同入口。 |
默认站点证书 | 多域名共用 IP 时,默认站点证书是否覆盖了实际访问域名。 |
SNI 配置 | 访问域名是否能命中正确的证书配置,而非默认配置。 |
多域名共用同一 IP 时,SNI 配置不完整很容易让访问落到默认站点证书。用户看到的并不是刚更新的业务证书,而是另一张仍在监听器上的旧证书。
五 多节点部署时 最容易漏掉最后一台
在多台 Web 服务器、容器集群或异地机房中,证书文件替换并不等于所有服务都已加载新版本。常见遗漏包括只更新主节点、证书同步后服务未重载、容器镜像仍包含旧证书,或灰度发布期间旧节点仍在承接部分流量。
更可靠的做法,是按节点记录证书序列号或证书文件指纹。不要只写“证书已部署”,还应确认哪台设备、哪个服务、何时加载,以及外网验证结果是什么。
六 把续期成功与业务生效分成两件事
环节 | 关键问题 |
|---|---|
申请与签发 | 新证书是否已签发,域名与证书类型是否正确。 |
部署 | CDN、负载均衡、服务器和网关是否均已替换。 |
服务加载 | 配置是否重载,容器或进程是否已使用新证书。 |
外网验证 | 用户真实访问链路是否已拿到新证书。 |
很多自动化流程只做到“申请成功”,没有把部署验证和外网验证纳入流程。对 CDN、多云和多节点环境而言,最后一次公网握手验证,往往比“脚本执行成功”的日志更有意义。
七 常见问题
清浏览器缓存能解决旧证书问题吗?
通常不能作为首选排查动作。证书信息来自 TLS 握手,应先用新的公网握手结果确认实际对外提供的证书版本。
源站已经是新证书,为什么公网还是旧证书?
说明 TLS 可能在 CDN、WAF 或负载均衡等前置节点终止,源站更新并不会自动替换这些节点上的证书。
什么时候需要引入证书管理平台?
当证书分布在多个云平台、负载均衡器和服务器上,且团队难以确认部署状态或续期进度时,应考虑集中化管理。以 GlobalSign TLS Connect 为例,其官方定位是面向管理 1 至 100 个 SSL/TLS 证书的中小团队,通过单一控制面板管理申请、续期和吊销;具体部署对接范围仍应按自身环境验证。
延伸阅读:GlobalSign TLS Connect 产品说明(https://www.globalsign.cn/enterprise/management-automation/tls-connect)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号