怎么禁止内网违规外联:从真实事件复盘看边界防护的认知误区
原创
怎么禁止内网违规外联:从真实事件复盘看边界防护的认知误区
原创
企业安全-域智盾
修改于 2026-09-21 13:52:15
修改于 2026-09-21 13:52:15
开篇:物理隔离不等于绝对安全
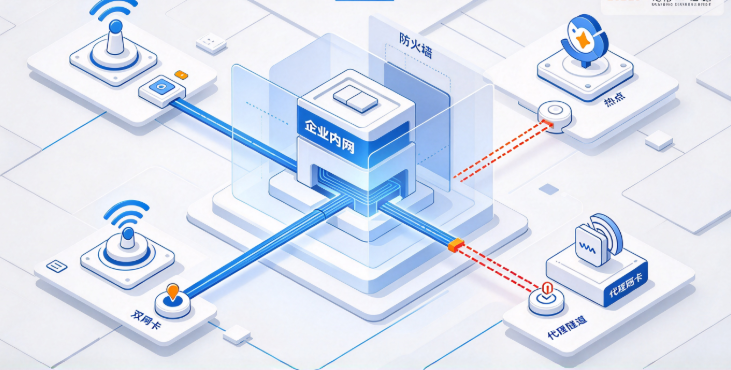
很多企业做内网防护,会优先投入防火墙、网闸、交换机等网络边界设备,默认只要网线不接外网,内部网络就是安全的。但大量安全事件证明,网络硬件隔离只能防护网线层面的通路,终端侧层出不穷的旁路联网手段,随时可以撕开安全缺口。
内网终端通过手机热点、USB 无线网卡、蓝牙共享网络、双网卡、代理隧道等方式绕过网关访问互联网,这类行为统称为违规外联,也叫一机两用。一旦发生,内网终端直接暴露在公网环境,恶意程序可以以此为跳板横向扩散,企业核心业务资料、研发数据就存在外泄风险,同时也触碰网络安全等级保护的合规检查项。
很多运维人员会陷入一个思维陷阱:把管控全部放在网络设备上,忽略终端侧的旁路通道。防火墙拦得住网线,拦不住员工随手插上的随身 WiFi,这也是很多企业明明部署了边界安全设备,依旧爆出外联事件的核心原因。
一、一则运维复盘:持续半年未被发现的旁路联网事件
某制造企业研发内网做了严格物理隔离,核心研发网段不部署互联网出口,防火墙全部关闭外网访问权限。安全团队依靠交换机日志、防火墙流量记录做日常巡检,长期没有发现异常。
一次终端资产盘点,运维人员调取终端本地日志,才发现一台研发工位电脑,借助 USB 无线网卡连接手机热点,断断续续外联时长接近半年。员工初衷只是为了查询技术文档、下载工具,主观上没有泄密意图。
在这半年时间内,这台终端一边接入内部研发专网,一边连通互联网,等于在物理隔离的网络上打通一条隐形通道。幸运的是没有发生病毒入侵和大规模数据泄露,但事后排查发现终端已经多次和境外未知 IP 建立连接。事件发生之后,企业复盘出三个致命漏洞:
- 只依靠网络侧设备检测,无法识别 USB 无线网卡、热点这类终端侧生成的旁路链路,交换机看不到终端通过无线网卡产生的流量;
- 没有针对硬件变更做告警,外接无线网卡硬件插入终端,没有任何通知给到管理员;
- 缺少终端本地网络行为审计,仅依靠网络设备日志,会漏掉大量旁路外联行为。
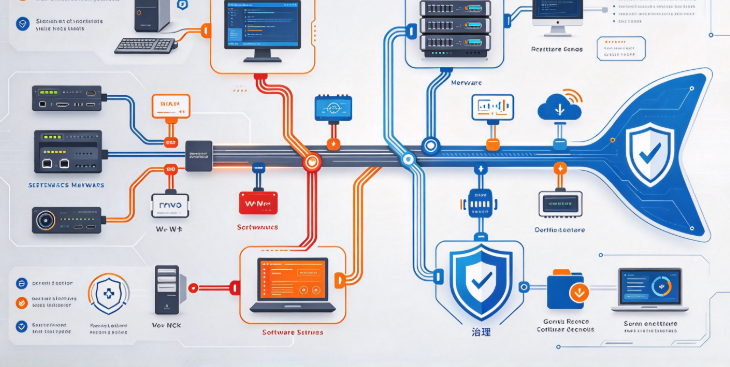
这次事件之后企业才意识到,禁止内网违规外联,不能单纯依靠网络硬件,需要网络边界 + 终端管控双向配合。
二、拆解四类容易被忽视的违规外联通道
很多人理解的违规外联,只是网线误插内外网网口。现实办公场景中,外联通道形态越来越隐蔽,可以分成四大类,不同通道的检测和处置逻辑完全不同。
1.硬件外设类旁路通道
USB 无线网卡、随身 WiFi、手机通过 USB 开启网络共享。硬件即插即用,不需要改动内网布线,插入终端立刻生成外网通路。传统网络设备完全感知不到该类硬件产生的流量,是企业发生违规外联最高发的渠道。针对该类风险,技术能力可以实现硬件级识别,当无线类适配器接入终端时,实时触发告警,同时支持对该类硬件做权限禁用。
2.多网卡共存场景
终端同时接入内网网线,又开启笔记本自带 Wi‑Fi 连接外部无线网络,双网卡同时在线。一张网卡走内网业务,一张网卡访问互联网,两套网络同时工作。该场景很难通过交换机日志定位,需要在终端层识别多张网卡同时激活的状态。
3.软件隧道与代理通道
浏览器插件、便携版代理工具、各类隧道程序,终端本身不新增硬件,依靠进程建立加密通信通道,绕过企业网关访问外网。流量大多伪装成普通 HTTPS 流量,单纯流量检测容易产生漏报,需要结合进程、目标地址双重识别。
4.人为配置失误造成的外联
员工修改路由表、私自加装小型路由器、外来笔记本接入内网同时自带外网,多属于无意操作,但同样会破坏内网边界完整性。
客观来看,没有任何一套技术手段可以做到 100% 拦截所有绕过方式。治理思路应当是:尽可能封堵高风险通道,完整留存行为日志,实现告警‑处置‑溯源闭环,而不是追求绝对的零风险。
三、禁止内网违规外联,终端侧的核心管控逻辑
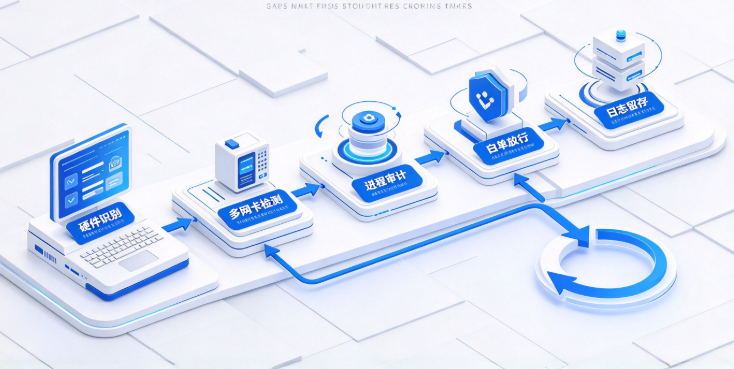
网络边界设备负责管控网线进出的流量,而终端管控,专门针对上面提到的旁路通道,整套能力分为识别、告警处置、白名单豁免、日志审计四个部分。
第一,硬件变更识别。
实时监测终端网络适配器状态,识别新增无线网卡、4G 上网适配器,可设置策略:告警提醒,或者直接禁用该硬件,阻止旁路网络建立。对于笔记本自带 Wi‑Fi 模块,不需要无线能力的内网终端,可以直接策略层面关闭无线适配器。
第二,禁用无线网卡。
终端识别网卡启用状态,区分通路,一旦检测到网卡在线,按照策略执行弹窗提醒、断开外网适配器网络、终端锁定等不同等级处置动作。
第三,进程级网络行为审计。
采集终端本地网络连接记录,记录进程名称、访问目的 IP、端口、连接时间,识别代理、隧道类程序发起的异常外网连接。这里需要区分业务正常联网,例如软件许可证校验、本地系统补丁更新,不能全部一刀切阻断。
第四,精细化白名单机制。
不能为了防外联把全部网络访问全部封死。允许管理员按终端、部门、进程、目标 IP 配置授权外联白名单。部分特殊岗位确实需要有限度访问外网,通过白名单放行合法业务需求,避免策略一刀切带来业务中断。
第五,全量日志留存。
完整记录硬件插拔、网卡状态变更、异常网络连接、告警触发记录、处置动作,日志包含操作人员、终端信息、时间戳,日志保存周期满足等保合规要求,用于事件追溯、安全审计测评使用。
四、落地实施中高频踩坑的四个误区
误区一:上线直接全局开启强制断网
很多运维希望一步到位,全部终端一旦检测外联直接断网。实际业务中,会出现大量误判:部分业务软件会发起外网许可证校验、系统后台自动补丁更新,容易被识别为外联行为,直接断网会打断业务运转。 稳妥落地流程应当是:第一阶段仅开启告警,统计一段时间真实告警数据;第二步梳理业务合法外联需求,配置白名单;第三步针对高风险核心网段启用限制处置;最后再根据实际情况,小范围启用自动断网策略,不建议全企业一次性强制执行。
误区二:只拦截软件,忽略硬件旁路
花费大量精力做代理软件黑名单,更新各类代理进程库,却不管控 USB 无线网卡。即便拦截全部代理程序,员工插入随身 WiFi 依旧可以完成违规外联,防护体系存在明显短板。硬件层面的封堵和软件层面的识别需要同步推进。
误区三:网络设备可以完全替代终端管控
交换机、防火墙可以管控经过网关的流量。但 USB 无线网卡产生的流量,数据包不会经过内网交换机,网络设备看不到这部分流量,自然无法检测阻断。网络边界防护和终端管控属于互补关系,不存在谁可以完全替代谁。
误区四:技术部署完成就等于解决问题
技术只能约束终端行为,无法解决人员主观操作。制度层面依旧要配套安全培训,明确违规外联的责任划分;定期导出外联告警报表做复盘,针对高频告警岗位做安全宣导。技术工具加管理制度,才是完整的治理方案。
五、合规视角:违规外联管控对应的制度要求
依据网络安全等级保护 2.0 安全区域边界相关要求,企业需要具备对内部用户非授权连接外部网络行为的检查、限制能力,属于三级系统重点检查项,如果无任何管控手段会被判定高风险项。
需要厘清一点:合规不等于全部阻断外网访问。合规的核心是:能够发现非授权外联行为、具备限制手段、完整留存审计日志;对于业务需要的外网访问,可以通过白名单做授权放行,做到行为可管控、可追溯。
当发生违规外联事件,完整的日志记录,既可以用来复盘事件发生过程,也能在安全测评、审计检查过程中,证明企业已经落实安全技术防护措施。
六、分阶段落地实操建议
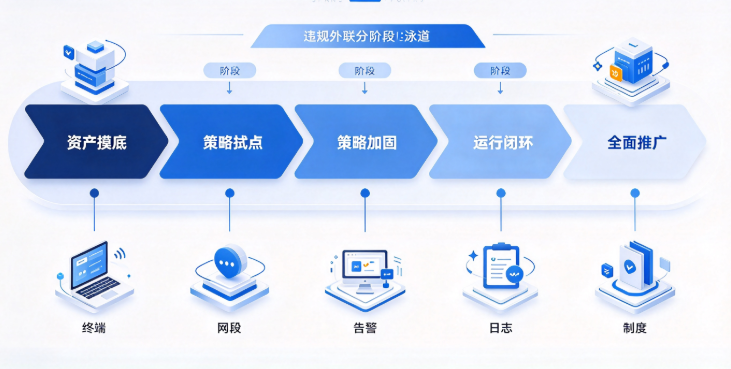
- 资产摸底阶段:梳理内网网段资产,划分核心研发、财务、普通办公等不同安全等级网段,区分哪些终端需要严格禁止任何外联,哪些终端存在合法外网访问需求。
- 策略试点阶段:优先在高风险核心网段部署,仅开启告警模式,持续运行 1‑2 周,收集真实告警数据,梳理业务场景,配置白名单过滤误报。
- 策略加固阶段:试点验证无误,针对高安全等级终端开启硬件管控、双网卡检测,按需启用限制处置动作;普通办公终端保留告警为主。
- 运维闭环阶段:建立定期复盘机制,定期查看外联告警报表,持续优化白名单规则,同步更新内部安全管理制度。
- 全面推广:试点稳定之后,分批次覆盖全部内网终端,完成整体边界防护加固。
内网违规外联的本质,就是攻击者或者内部人员找到了绕过网络边界的 “后门小路”。防火墙守住大门,终端管控负责封堵各类小路,二者结合,才能构建完整内网边界防护。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号