2026年病毒勒索最新焦点,Orova勒索软件肆虐?破局之道是什么
原创
2026年病毒勒索最新焦点,Orova勒索软件肆虐?破局之道是什么
原创
科力锐科技
修改于 2026-09-08 08:39:44
修改于 2026-09-08 08:39:44
近期,香港网络安全事故协调中心(HKCERT)发布紧急预警,新兴勒索软件组织Orova正在全球实施大规模攻击。
据威胁情报显示,该组织已在暗网宣称攻陷全球24家机构,其中包含香港5家资产管理、零售、制造、旅游等重点行业企业。香港个人资料私隐专员公署已收到两起数据泄露上报,某知名企业事件疑似波及92人,身份证、护照、手机号等敏感信息存在泄露风险。
此次攻击并非突发,Orova最早可追溯至2026年5月,至今仍在持续扩散。
企业传统防护痛点
Orova 的攻击现状暴露出当下企业普遍存在的防护短板:即便部署网络安全设施,也难以完全抵挡勒索软件侵袭。而一旦遭遇攻击,后续灾难恢复将面临重重挑战。
网安防护有边界
1.一旦勒索病毒绕开网安防护,渗透进主机时,无任何有效拦截手段,只能任由数据被加密。
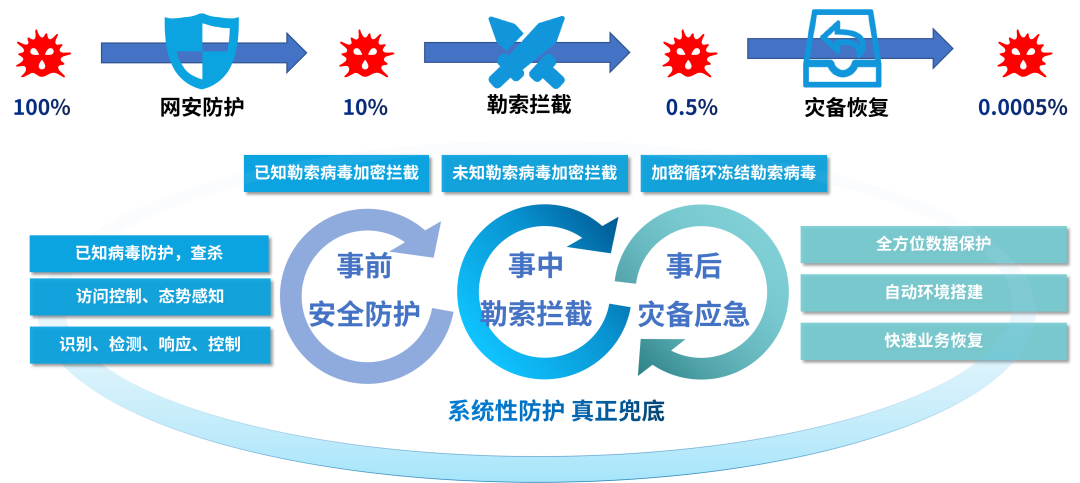
2.大部分网安防护方案防的是已知勒索病毒,但已知防护有滞后性,综合有效防护率在90%。
传统备份存短板
1.系统自身存在安全隐患端口,一旦备份平台遭入侵篡改,企业将丧失最后的数据兜底屏障。
2.备份副本的感染状态无法快速有效甄别,直接回传数据至业务环境极易触发病毒二次感染。
3.数据恢复需预置环境、协调多方,处置流程繁复,无法实现业务快速拉起,业务连续性承压。
解决方案
打造源端阻断+灾备兜底一体化防护体系,跳出传统网安防护范式,针对勒索病毒对业务数据的“读、写、加密”行为进行精准拦截;同步完善灾备应急处置体系,强化应急恢复能力与系统安全韧性。可与现有安全设施深度协同,打造事前-事中-事后全链路闭环防护能力,高效抵御未知勒索病毒攻击。
方案价值
- 源端阻断勒索
基于勒索病毒加密永恒不变的“读、加密、写”行为特征,通过设计五道防线,层层拦截,纵深防御,打造事中勒索阻断能力,解决网安防护遗漏10%的勒索病毒,将勒索防护有效率提升20倍,让客户遭遇勒索的概率降低至千分之五。
- 系统自身加固
从系统安全、数据传输、Web 服务、接口调试多维度实施安全加固,缩减系统攻击暴露面,有效保障平台自身运行安全。
- 隔离环境查杀
构建隔离虚拟化沙箱环境,对受感染主机开展隔离校验与病毒查杀,保障洁净副本回写生产,规避勒索病毒二次爆发风险。
- 极简异构恢复
支持裸机异构重建恢复,无需预置目标环境与多方人员协同,依托三级冷热分层技术,高效实现分钟级业务对外服务恢复。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号