centos7.6 设置防火墙

centos7.6 设置防火墙

跟着飞哥学编程
发布于 2023-02-27 16:40:44
发布于 2023-02-27 16:40:44
1、查看系统版本
cat /etc/redhat-release
2、查看防火墙运行状态
systemctl status firewalld
这里可以看到当前是未运行状态(inactive)。
3、关闭开机自启动防火墙
systemctl disable firewalld.service4、启动防火墙并查看状态,系统默认 22 端口是开启的。
systemctl start firewalld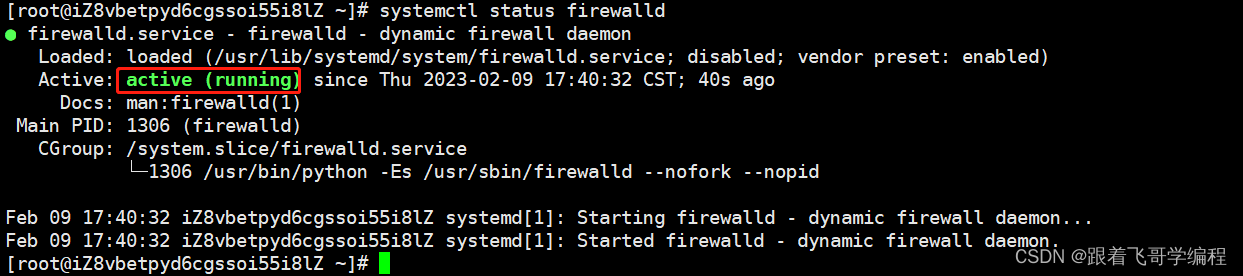
此处可以看到防火墙已开启。
5、设置开启指定端口,这里我开启 22 和 10022 端口
firewall-cmd --zone=public --add-port=22/tcp --permanentfirewall-cmd --zone=public --add-port=10022/tcp --permanent
设置成功,会提示 success。
6、设置完需要重载规则
firewall-cmd --reload7、移除开启的指定端口
firewall-cmd --permanent --remove-port=8080/tcpfirewall-cmd --reload8、查询指定端口是否已开启
firewall-cmd --query-port=22/tcp
开启成功会提示 yes。未开启提示 no。
9、重启防火墙
systemctl restart firewalld10、查询目前开启的所有端口
firewall-cmd --list-ports
11、批量开放一段端口(TCP协议)
firewall-cmd --permanent --add-port=9001-9100/tcp12、放行指定 ip (10.5.200.205)访问
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="10.5.200.205" accept'成功会提示 success

设置完,重载规则
firewall-cmd --reload13、允许指定IP段访问本机8080-8090端口
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port protocol="tcp" port="8080-8090" accept'14、禁⽌指定IP访问本机8080端⼝
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.1" port protocol="tcp" port="8080" reject'15、查看所有规则
firewall-cmd --list-all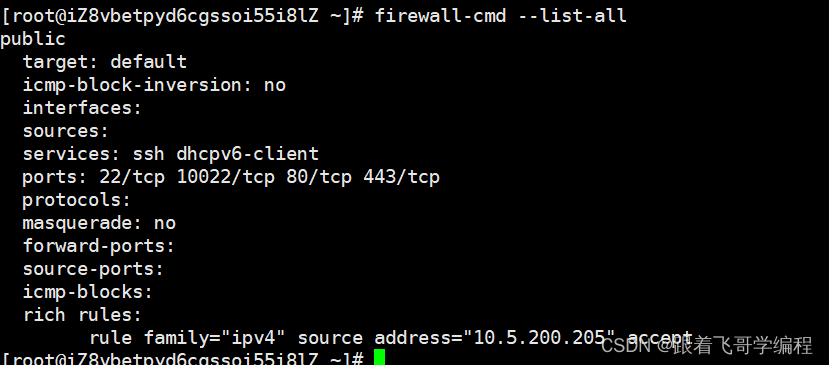
PS:还可以直接修改文件
修改/etc/firewalld/zones/public.xml
vim /etc/firewalld/zones/public.xml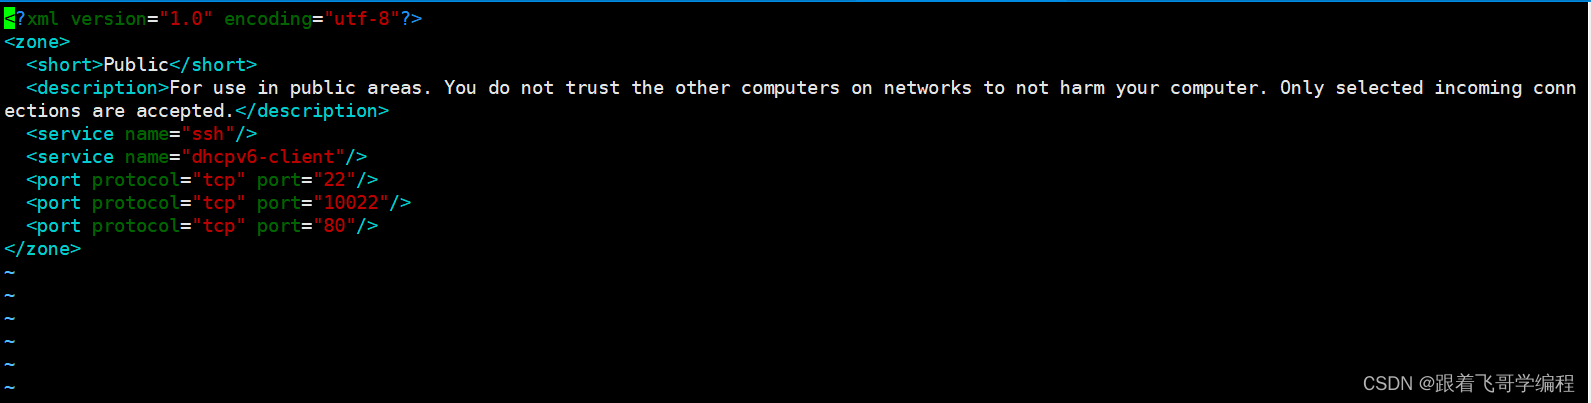
这里可以看到我们前面设置的开放的端口,这里我开放了 10022 和 80 端口。(22是系统默认自带的)
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2023-02-09,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号